PHP脆弱性はどれほど危険?PHP2Shellの影響と自社サイトの確認
「今回のPHPの問題は、自社のサイトにも関係するのだろうか?」
「保守会社に任せているけれど、本当に大丈夫なのか?」
そんな不安を感じている方もいるのではないでしょうか。
今回見つかったのは、外部からWebサイトを不正に操作されるおそれがある、重大なセキュリティ上の弱点です。
ただし、危険な問題が見つかったからといって、すでに被害が出ているとは限りません。
この記事では、今回の問題がどれほど危険なのか、社会にどのような影響があったのかを解説しながら、自社サイトの安全を確認するためのポイントをご紹介します。
PHPの重大な脆弱性に修正版を公開
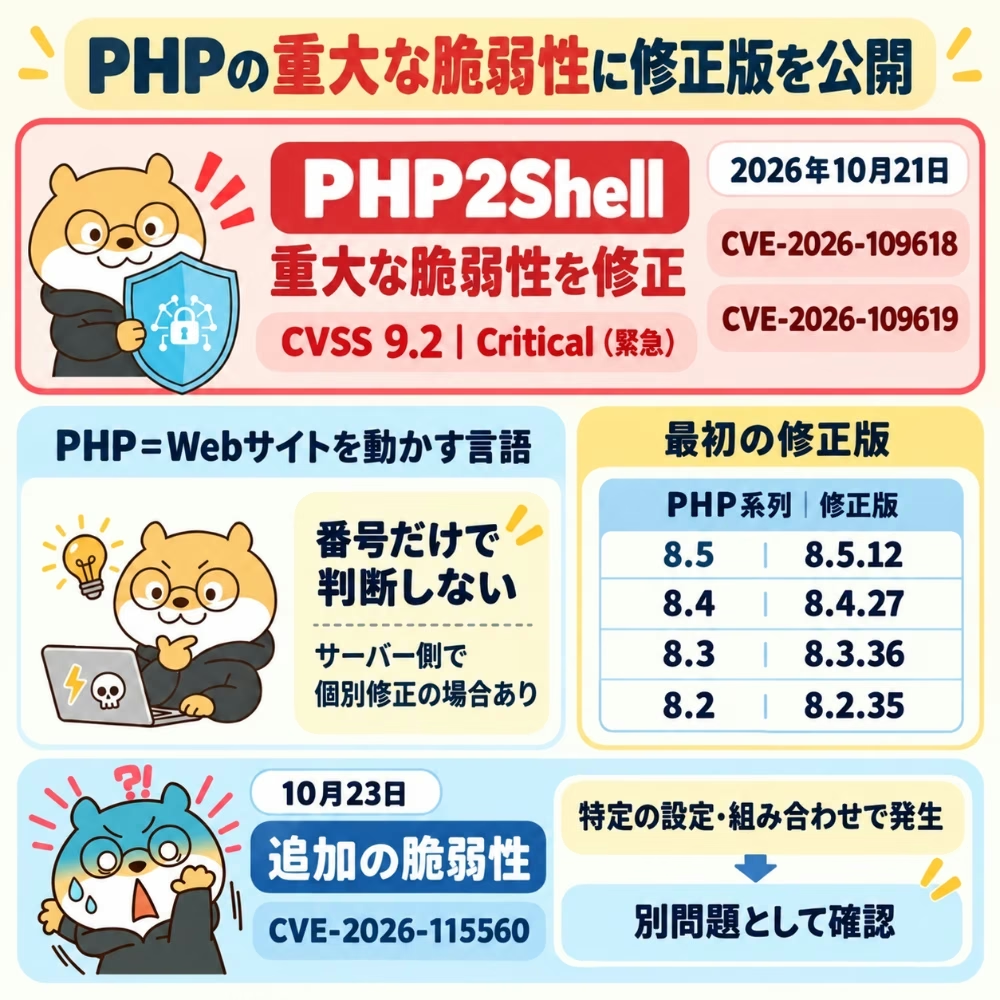
2026年10月21日、PHPに見つかった重大な脆弱性(セキュリティ上の弱点)を修正したバージョンが公開されました。
PHPとは、Webサイトを動かすために広く使われているプログラミング言語です。
今回の問題は「PHP2Shell」と呼ばれ、次の2件の脆弱性が関係しています。
- CVE-2026-109618
- CVE-2026-109619
CVEとは、脆弱性を区別するために付けられる番号のことです。
今回の2件は、危険度を示す「CVSS v4.0」という指標で、いずれも9.2と評価されています。
最も深刻な「Critical(緊急)」に分類される、非常に危険な問題です。
10月21日に公開された、当初の2件に対する修正版は次のとおりです。
| PHPの系列 | 最初の修正版 |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
ただし、表にある番号だけで対応状況を判断するのは避けましょう。
サーバー会社によっては、元のバージョン番号を変えずに、問題のある部分だけを修正している場合もあるためです。
さらに、10月23日には「CVE-2026-115560」という別の脆弱性も公表されました。
こちらは特定の設定やプログラムの組み合わせで発生する問題で、当初の2件とは別に確認しておく必要があります。
危険なのは、ログイン前でも攻撃され得ること
今回の脆弱性で特に注意したいのは、攻撃者がサイトにログインしなくても、不正なプログラムを動かせる可能性があるという点です。
これは「任意コード実行」と呼ばれ、たとえるなら、建物の受付で本人確認を受けずに、内部の設備を勝手に操作されてしまうようなものです。
悪用されると、サイトの改ざんやサービスの停止、情報の流出などにつながるおそれがあります。
ただし、攻撃者が操作できる範囲はPHPに与えられた権限によって異なるため、必ずしもサーバー全体を乗っ取られるわけではありません。
すべてのPHPサイトが同じように危険とは限らない
今回の脆弱性は重大な問題ですが、すべてのPHPサイトで攻撃が成功するわけではありません。
JPCERT/CCによると、攻撃が成功するかどうかは、PHPのバージョンやサーバーの環境などによって変わります。
とはいえ、「うちのサイトにはログイン機能がないから大丈夫」と自己判断するのは避けたいところです。
自社サイトが影響を受けるかどうか、保守会社やサーバー会社に確認しておくと安心でしょう。
なお、Webサイトへの不正な通信を検知・遮断する仕組みとして、WAF(Web Application Firewall)もあります。
ただし、今回の問題ではPHPそのものの更新が重要です。
WAFで防げること・防げないことも参考にしながら、補助的な対策として活用しましょう。
広く使われるPHPだから、対応も大規模に
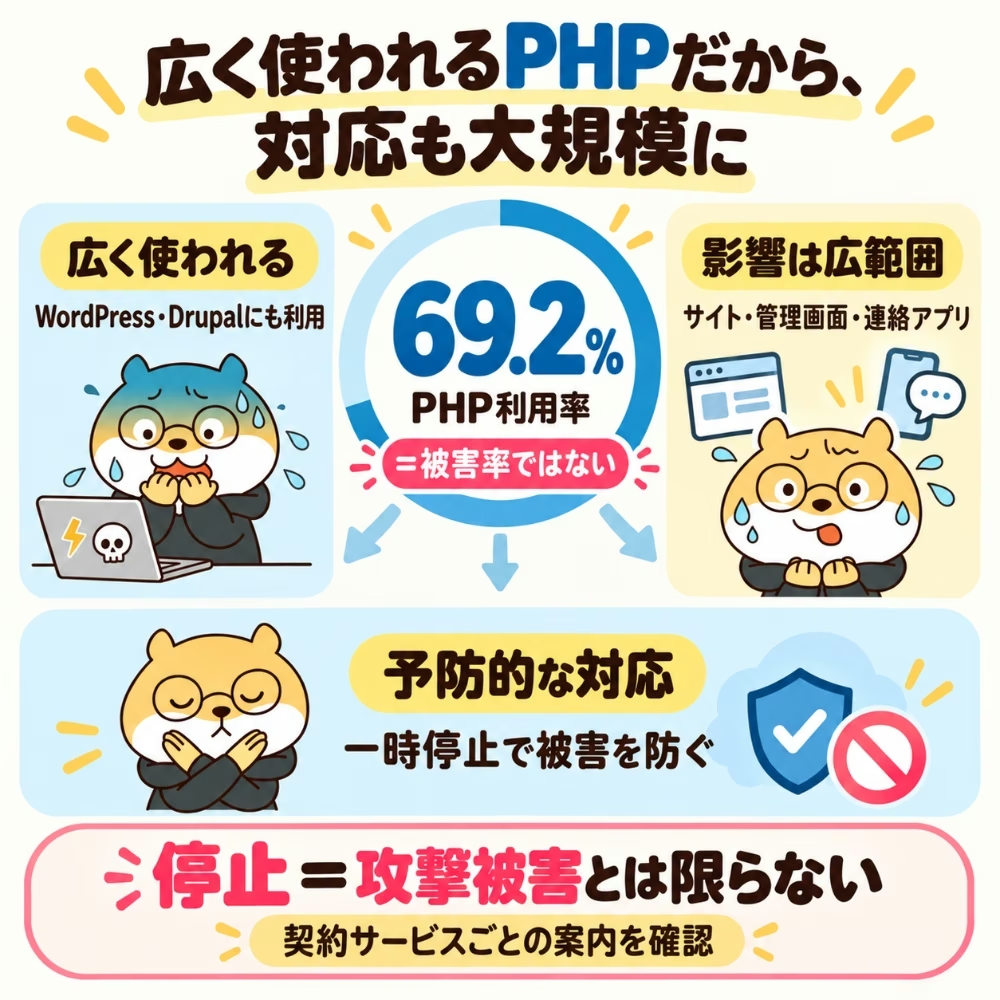
今回の問題は、多くの企業やサービスに影響を与えました。
ただし、そのすべてが実際に攻撃を受けた被害というわけではありません。
被害を防ぐためにサービスを一時停止するなど、予防的な対応による影響も広がったのです。
1. 利用率69.2%は被害率ではない
W3Techsの2026年10月27日付の統計によると、PHPの利用率は69.2%でした。
これは、サーバー側で使われているプログラミング言語を確認できるWebサイトのうち、約7割でPHPが使われているという数字です。
決して「Webサイトの69.2%が攻撃を受けた」「約7割のサイトに侵入できる」という意味ではありません。
それだけPHPが広く使われており、今回の問題について確認が必要になるサイトも多いということです。
また、PHPはWordPressやDrupalなど、Webサイトを管理する仕組みにも使われています。
そのため、今回の問題は特定のプラグインだけに関係するものではありません。
注意したいのは、WordPress本体を更新しても、サーバー上のPHPまで自動的に更新されるとは限らないことです。
WordPress・Drupalのセキュリティ診断でも解説していますが、サイトを安全に保つには、それぞれの更新状況を確認することが大切です。
2. 政府の呼びかけとサーバー会社の緊急対応
10月21日夜には、高市早苗首相と国家サイバー統括室が、今回の問題への対応を呼びかけました。
国家サイバー統括室は、すぐに修正するのが難しい場合、サービスの一時停止も危険を減らす方法の一つだと説明しています。
ただし、すべてのPHPサイトに停止を求めたわけではありません。
実際に、国内のサーバー会社でも緊急の対応が行われました。
| 事業者 | 公表された対応例 |
|---|---|
| さくらインターネット | 10月21日22:30から会員関連機能などを予防的に停止 |
| エックスサーバー | 10月21日16:00から公式サイト・管理画面などを停止 |
| ConoHa WING | 10月22日20:45時点で修正の適用を完了 |
たとえば、エックスサーバーでは公式サイトや管理画面を一時停止しましたが、利用者のWebサイトやメールは通常どおり稼働していたと説明しています。
また、別の告知では、10月26日6:20までにPHP 5.1~8.5の全対象サーバーへの対応を完了したと報告しました。
このように、サーバー会社のサービスが一時停止したからといって、契約者のサイトまで停止したとは限りません。
同じ会社でもサービスや契約プランによって対応が異なる場合があるため、自社の契約内容に合った案内を確認しましょう。
3. 保育業務の連絡アプリも一時停止
保育施設向けのサービスを提供するコドモンでも、今回の脆弱性への対応として、複数のサービスを一時停止しました。
主なサービスの停止・再開時刻は次のとおりです。
※時刻はすべて日本時間です。
| サービス | 停止 | 再開 |
|---|---|---|
| コドモンの職員用管理画面 | 10月21日14:02 | 10月22日3:22 |
| コドモンの保護者向け連絡帳アプリ | 10月21日13:46 | 10月22日3:22 |
| コドモンカレッジ | 10月21日14:25 | 10月22日9:32 |
なお、職員用管理画面のうち、所在確認アラート機能だけは10月23日9:00に再開しました。
保護者との連絡や登降園の記録など、日々の業務にも影響が及んだことがわかります。
こうした事例を見ると、セキュリティ上の問題が、普段の仕事にも大きく関わっていることを実感できるのではないでしょうか。
ただし、今回のような予防的なサービス停止は、実際にサイバー攻撃を受けた証拠ではありません。
被害を未然に防ぐための対応と、実際に起きた被害は区別して考えることが大切です。
公表は前倒し、悪用も見つかっている
今回の問題では、修正版が公開される前から、脆弱性に関する情報が出回っていました。
PHP Foundationによると、当初10月22日に予定されていた修正版の公開は、脆弱性の番号などが広まったことを受けて、10月21日に前倒しされたそうです。
さらに、実際に攻撃を試みる動きも、公表前から確認されています。
| 組織 | 公表された内容 |
|---|---|
| AWS | 10月17日に悪用の試みを観測したと報告。ただし、成功したかは不明 |
| 米国のCISA | 10月26日に当初の2件を「KEV」に掲載 |
| Sophos | 当初は「悪用成功を観測」と発表したものの、その後、失敗した攻撃の試みだったと訂正 |
KEVとは、実際に悪用が確認された脆弱性をまとめた、米国政府の一覧です。
ここで注意したいのは、攻撃を「試みた」ことと、実際に「侵入に成功した」ことは別だという点でしょう。
IPAによると、10月27日時点では、国内で今回の脆弱性による攻撃被害の事例は把握されていません。
実際に、PHPの脆弱性が原因だと発表した企業が、あとから誤報だったと訂正した例もあります。
だからといって、まだ発見されていない被害まで存在しないとは限りません。
「今のところ被害のニュースを聞かないから、うちは大丈夫だろう」と考えるのではなく、自社サイトの対応状況を確認しておくことが大切です。
修正版が公開される前後に、どのような対応が必要になるのかは、ゼロデイ攻撃への対応手順も参考になるでしょう。
また、サイバー攻撃の事例一覧を見る際にも、実際に確認された原因と被害を区別しておくと、必要以上に不安を感じずに済みます。
自社サイトのPHPは大丈夫?管理方法ごとの確認ポイント
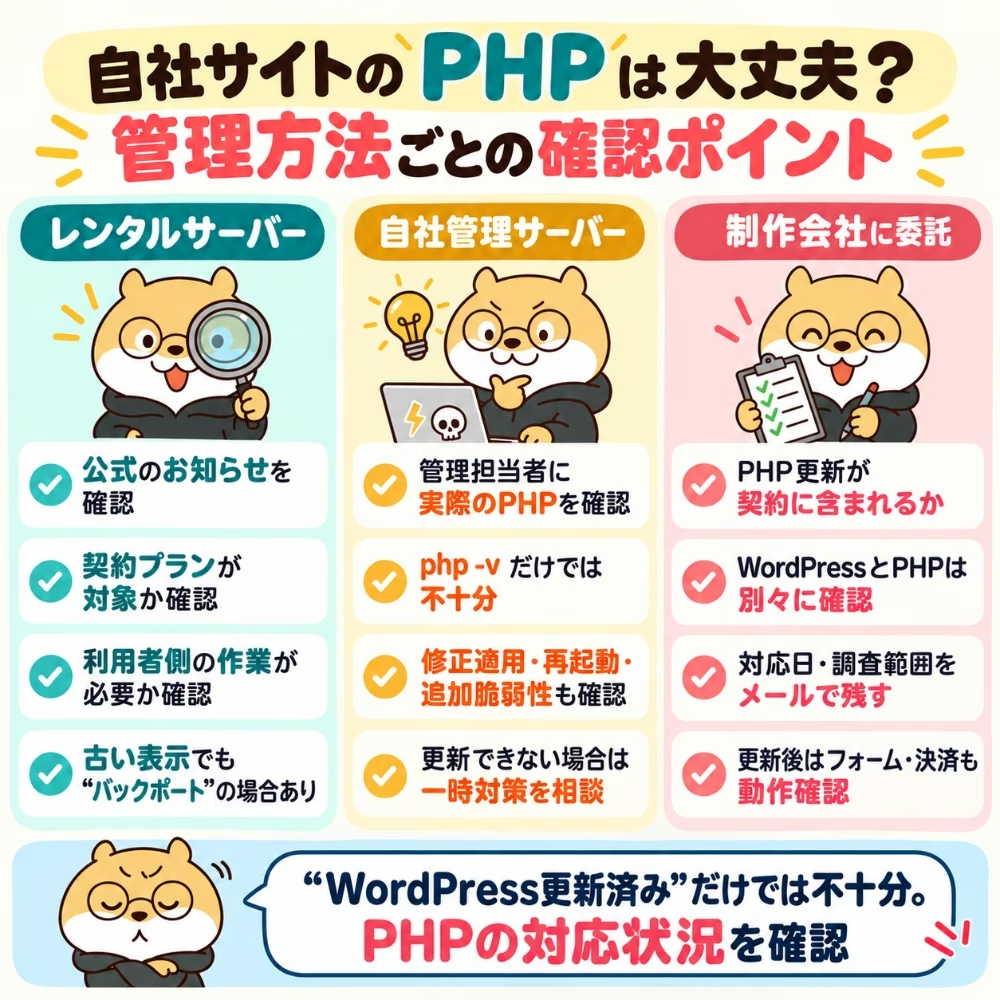
「結局、うちのサイトは何をすればいいの?」というのが一番気になるところではないでしょうか。
まず確認したいのは、自社サイトでPHPを使っているか、そして誰がPHPの更新を担当しているかという2点です。
難しい設定を自分で調べたり、変更したりするよりも、まずは管理を任せている会社や担当者に確認するのがよいでしょう。
具体的な確認先は、サイトをどのように管理しているかによって異なります。
1. レンタルサーバーを利用している場合
レンタルサーバーを利用している場合は、まずサーバー会社のお知らせを確認しましょう。
ただし、会社が「対応済み」と発表していても、自社が契約しているサービスやプランまで対象になっているかは確認が必要です。
よくわからない場合は、次のように問い合わせるとよいでしょう。
当社のWebサイトではPHPを使用していますか?
使用している場合、PHP2Shellの当初の2件と、追加のCVE-2026-115560への対応状況を教えてください。
当社側で何か作業する必要はありますか?
なお、サーバー会社によっては「バックポート」という方法で修正している場合があります。
これは、PHPのバージョン番号を変えずに、問題のある部分だけを修正する方法です。
そのため、表示されているバージョンが古いからといって、必ずしも未対応とは限りません。
サーバー会社から「利用者側での作業は不要」と案内されている場合もあるので、慌てて設定を変える前に確認しておきましょう。
2. 自分で管理するサーバーの場合
VPS(仮想専用サーバー)や自社で用意したサーバーを利用している場合は、少し注意が必要です。
こうした環境では、サーバー会社が対応していても、自社のPHPまで自動的に更新されるとは限りません。
そのため、管理担当者に、Webサイトで使っているPHPの状態を確認してもらいましょう。
PHPのバージョンは php -v というコマンドでも確認できますが、実際にWebサイトを動かしているPHPとは異なる場合があるため、それだけでは不十分です。
修正の適用や必要なプログラムの再起動が済んでいるか、追加の脆弱性も含めて確認してもらうと安心でしょう。
すぐに更新できない場合は、一時的な対策やサービスの停止について、業務への影響も考えながら担当者と相談しましょう。
普段から確認しておきたい項目については、サーバーの設定チェックも参考にしてみてください。
3. 制作会社に任せている場合
Webサイトの制作や管理を外部の会社に任せている場合は、PHPの更新も契約に含まれているか確認しましょう。
ここで注意したいのが、「WordPressは更新済みです」という回答だけでは、今回の問題への対応が済んだとは限らないことです。
WordPressとPHPは別のものなので、それぞれの対応状況を確認する必要があります。
制作会社には、次の項目についてメールなどで回答してもらうとよいでしょう。
- 自社サイトでPHPを使用しているか
- PHPの更新を担当しているのは誰か
- 当初の2件と追加の脆弱性への対応は済んでいるか
- いつ対応したか
- 過去の不正アクセスについて、どこまで調査したか
メールで回答を残しておけば、あとから対応状況を確認したいときにも役立ちます。
また、更新後はサイトが表示されるかだけでなく、問い合わせフォームや決済機能など、普段使っている機能が問題なく動くかも確認しておきましょう。
更新後も、不正アクセスの有無を確かめる
「PHPの更新が終わったなら、もう安心していいのでは?」
そう思われるかもしれませんが、もう一つ確認しておきたいことがあります。
それは、更新前に不正アクセスを受けていなかったかという点です。
PHPを更新しても、それ以前に攻撃を受けていなかったことまで確認できるわけではありません。
JPCERT/CCも、過去の通信記録やPHPの異常な動きなどを調べるよう呼びかけています。
専門的な調査は保守会社に任せ、次のような点を確認してもらいましょう。
| 確認する記録 | 担当者に伝える内容 |
|---|---|
| サイトとブラウザーの通信 | 利用者を識別する情報に、不自然な長さや形式のものがないか |
| アップロードに関わる通信 | 不審なデータの送信前後に、メモリ不足やエラーが起きていないか |
| PHPの動作記録 | 予期しない終了や、頻繁な再起動が起きていないか |
ただし、不審な動きが見つかっても、それだけで侵入されたとは限りません。
反対に、見つからなかった場合も、必ず安全だとは言い切れないのです。
また、過去の記録がどこまで残っているかによって、調査できる範囲も変わります。
保守会社から回答をもらう際は、調査した期間や確認した記録についても聞いておくと安心でしょう。
自社サイトの安全性をより詳しく確かめたい場合は、専門家によるセキュリティ診断も選択肢の一つです。
診断にかかる費用は、セキュリティー診断さんの料金案内から確認できます。
大切な自社サイトを守るために、今できる確認をしよう
今回のPHPの脆弱性は、ログインしていない攻撃者にも悪用されるおそれがあり、Webサイトを運営する企業にとって見過ごせない問題です。
ただし、すべてのサイトが危険というわけではないため、自社の環境が影響を受けるかどうかを確かめることが大切です。
PHPの更新や過去の不正アクセスの調査については、保守会社やサーバー会社に対応状況を尋ねてみましょう。
また、サイトの安全性が気になる方は、無料のセキュリティチェックもぜひご活用ください。
大切な会社のWebサイトとお客様の信頼を守るためにも、この機会にセキュリティ対策を見直しておきましょう。
出典
- PHP「News Archive - 2026」(10月21日・23日のセキュリティ告知)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」
- The PHP Foundation「Today’s PHP Security Release, and How We’re Strengthening PHP Security」
- W3Techs「Usage Statistics and Market Share of PHP for Websites」
- エックスサーバー「【重要】PHPの脆弱性(CVE-2026-109618/CVE-2026-109619)に関するお客様のご利用サーバー環境への安全対策について」
- コドモン Product Team Blog「PHP2Shellへの対応を振り返って」
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。