WAF導入前に知っておきたいこと|防げること・防げないことと脆弱性診断の違い
制作会社からWAFの導入を勧められたり、攻撃を検知したという通知が届いたりして、「WAFがあれば自社サイトは安全なのか」と迷っていませんか?
WAFはWebサイトを守るうえで心強い仕組みですが、サイトのプログラムにある弱点そのものを修正するものではありません。
WAFで防ぐ部分と、脆弱性診断や修正で対応する部分を分けて考えることが大切です。
それぞれの役割がわかれば、「次に何をすればいいのか」も見えやすくなります。
この記事では、WAFで防げること・防げないことと、導入後にも脆弱性診断を活用したい理由をご紹介します。
WAFがあってもサイト側の確認が必要な理由
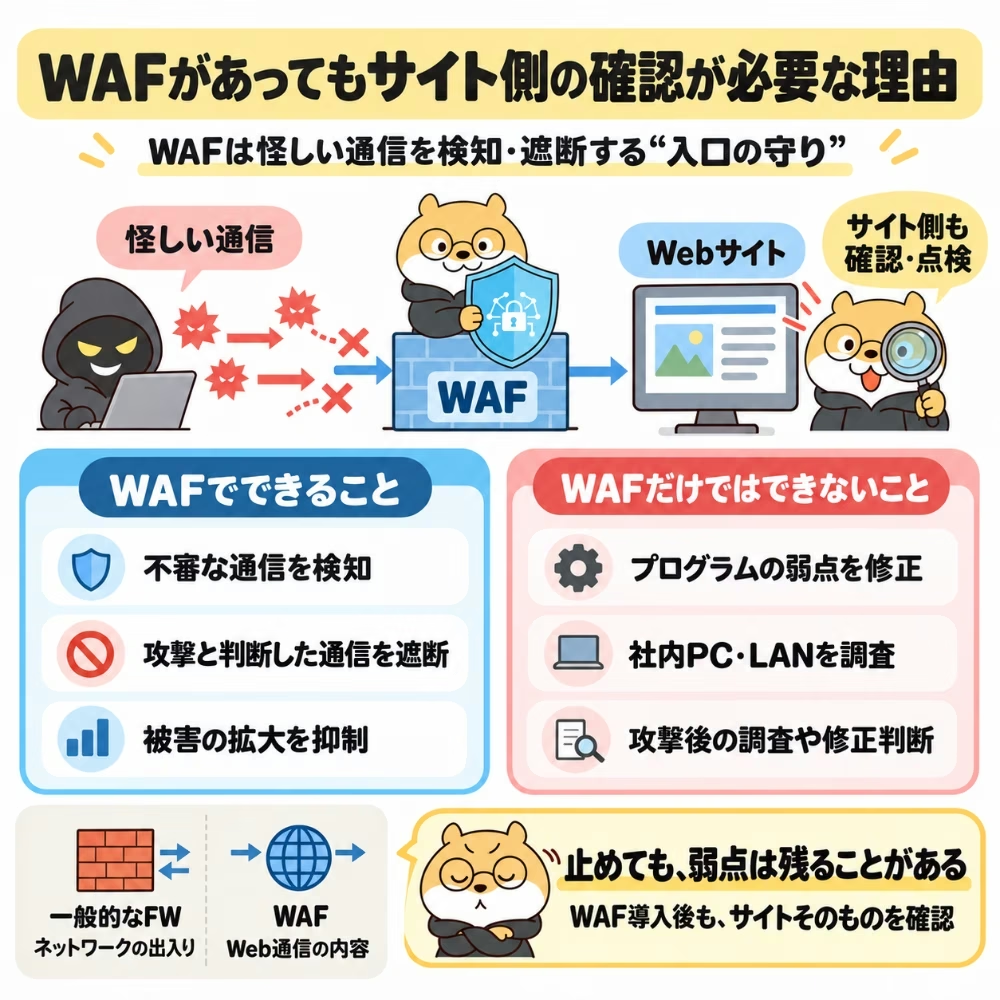
WAFとは、WebサイトやAPIへ届く通信を確認し、不審な通信を検知・遮断する仕組みです。
簡単にいえば、サイトの入口で怪しい通信を見つけて、必要に応じて止める役割があります。
プログラムを修正するまでの間、攻撃による被害が広がるのを抑えるためにも役立ちます。
| WAFでできること | WAFだけではできないこと |
|---|---|
| 不審な通信の検知 | プログラムの弱点そのものの修正 |
| 攻撃と判断した通信の遮断 | 社内パソコンや社内LANの調査 |
| 攻撃による被害拡大の抑制 | 攻撃検知後の調査や修正判断の代行 |
一般的なファイアウォールがネットワークへの出入りを制御するのに対し、WAFはログインや問い合わせなど、Web上でやり取りされる通信の内容を確認します。
ここで知っておきたいのは、WAFで攻撃を止めていても、原因となった弱点がサイト側に残っていることがあるという点です。
そのため、WAFを導入した後も、サイトそのものに問題がないか確認することが大切になります。
Web脆弱性・技術診断の全体像も確認すると、WAFで攻撃を防ぐことと、サイトの弱点を見つけて修正することの違いがイメージしやすくなります。
WAF導入前に自社で決めておきたいこと
WAFの細かな設定や調整は、運用を担当する会社や担当者に任せられます。
自社では、導入後に困らないよう、次の点を確認しておきましょう。
| 自社で決めておくこと | 確認する内容 |
|---|---|
| 守る対象 | ログイン、問い合わせ、購入、管理画面、外部公開APIなど |
| 運用を任せる相手 | WAFの通知確認や設定調整を行う会社・担当者 |
| 正常な利用が止まった場合の連絡先 | 顧客がログインや購入をできない場合の連絡経路 |
| 攻撃を検知した後の対応者 | 調査、暫定対応、プログラム修正を誰が判断するか |
WAFを導入するときは、正常な利用まで止めてしまわないよう、運用担当に確認してもらいながら設定を調整していきます。
あわせて、正常な通信を誤って止めた場合にどう対応するのかも、事前に確認しておくと安心です。
具体的な製品や確認方法を比較するときは、Webアプリ脆弱性診断ツール比較も参考になります。
WAFの設定自体を担当会社へ任せる場合でも、どこを守っていて、問題が起きたときに誰へ連絡すればよいのかは自社でも把握しておきましょう。
運用担当者が設定を調整する際は、OWASPのWAF Advanced Ruleset Managementも技術的な参考資料になります。
WAF・脆弱性診断・プログラム修正はどう使い分ける?
WAF、脆弱性診断、プログラム修正は、それぞれ役割が異なります。
流れで見ると、違いがわかりやすくなります。
- WAFで被害を抑える:不審な通信を検知・遮断し、攻撃による被害が広がるのを抑えます。
- 脆弱性診断で弱点を確認する:サイト側に残っている問題を見つけ、修正が必要な箇所を確認します。
- 制作会社・開発会社へ修正を依頼する:診断結果をもとに、見つかった弱点を直してもらいます。
- 再診断で確認する:修正した問題がきちんと解消したかを確認します。
WAFは攻撃を防ぐために活用し、サイト側の弱点は診断で見つけて修正につなげる、という使い分けです。
『セキュリティー診断さん』では、Webサイトに残っている脆弱性を確認できるため、制作会社・開発会社へ修正を相談するときにも役立ちます。
WAFの設定は運用担当会社へ、プログラムの修正は制作会社・開発会社へと、それぞれの専門家に任せながら進めていきましょう。

WAF導入後に脆弱性診断を検討したいケース
WAFを導入した後も、サイト側に弱点が残っていることはあります。
特に、次のような場合は脆弱性診断を検討してみましょう。
- WAFを導入したものの、Webサイト自体はまだ診断していない
- 攻撃を検知・遮断したという通知が続いている
- ログイン、問い合わせ、購入など重要な機能がある
- サイトの改修や機能追加を行った
- WAFで一時的に防いでいる問題が、すでに修正されたかわからない
たとえば『セキュリティー診断さん』は、AIを活用してWebサイトに残っている脆弱性を調べてくれます。
最新の攻撃手法を学習したAIが、その知識をもとにサイトの弱点を詳しく診断します。
もちろん、データを壊したり、情報を外部へ持ち出したりするような診断ではありません。
あくまでWebサイトに被害を与えず、脆弱性を見つけるために行う安全なテストなので、安心して利用できます。
診断結果では見つかった問題の危険度も確認できるため、制作会社・開発会社へ修正を相談するときにも役立ちます。
診断結果を受け取ったら、脆弱性診断レポートの読み方も参考にしながら、どの問題から修正するべきか確認してみましょう。
修正の進み具合や再診断の結果を継続して確認したい場合は、セキュリティ診断のKPI管理も役立ちます。
WAFを活かすため、サイト側の弱点も確認しよう
WAFを導入していても、Webサイトそのものに弱点が残っていないか確認しておくことが大切です。
WAFで攻撃を防ぎながら、脆弱性診断で弱点を見つけ、必要な部分は制作会社・開発会社へ修正を依頼することで、より安心してサイトを運用しやすくなります。
WAFと脆弱性診断の違いや使い分けを詳しく知りたい場合は、脆弱性診断の種類と実施方法も参考にしてみてください。
サイト側の安全性に不安がある場合は、『セキュリティー診断さん』を活用して、弱点がないか確認する方法もあります。
WAFを導入して終わりにせず、サイトそのものの状態にも目を向けながら、自社のWebサイトを守っていきましょう。
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


