SCS評価制度と脆弱性診断|必須ではない診断の使いどころ
「SCS評価制度の★を取るには、脆弱性診断を受けないといけないの?」と疑問に思うことはありませんか?
実は、SCS評価制度では、脆弱性診断を受けること自体は必須とされていません。
ですが、診断がまったく必要ないというわけでもなく、自社のセキュリティ対策が十分かどうかを確かめる手段として役立つことがあります。
では、どのような場合に診断を受けるとよいのでしょうか?
制度の要求事項を確認しながら、脆弱性診断が必要になる場面や活用方法を見ていきましょう。
SCSの要求事項に「脆弱性診断」は出てこない
SCS評価制度とは、企業のセキュリティ対策を共通の基準で評価し、取引先を踏み台にした侵入などのリスクを減らすための制度です。
いわゆるサプライチェーン攻撃への対策を、取引先どうしで確かめやすくする仕組みともいえます。
では、要求事項の中に「脆弱性診断」は出てくるのでしょうか?
IPAが配布している★3・★4要求事項・評価基準と関連資料を確かめた結果は、次のとおりです。
| 調べた範囲 | 確認できたこと |
|---|---|
| 現行の要求事項・評価基準 | 診断や検査の語は明示なし |
| 2025年4月の要求事項案 | 診断とペンテストの語なし |
| ★3の評価手続き | 文書の確認だけ |
| ★4の評価手続き | 境界機器の脆弱性検査あり |
現行の要求事項・評価基準には、「脆弱性診断」「脆弱性検査」「ペネトレーションテスト」という語が出てきません。
近いのは★4で追加される評価基準で、3-2-1-4は残っている脆弱性の把握、4-4-4-3は境界の機器に一定以上の脆弱性がない状態を求めるもの。
どちらも、診断を受けること自体を求める書き方にはなっていません。
制度の全体像は、SCS評価制度とは?中小企業がWebサイトで確かめることにまとめています。
★4の技術検証は境界の機器が対象
★4の評価では、文書の確認と実地審査に加えて、技術検証として脆弱性検査が行われます。
対象は、インターネットに公開している機器のうち、悪用されると内部への侵入リスクが高いもの。
VPN装置やルーターなどがこれに当たり、対応する評価基準は4-4-4-3。
4-4-4-3は、インターネットとの境界にあるネットワーク機器のOSやファームウェアに、CVSS基本値7.0以上の脆弱性がないことを求めています。
CVSS基本値とは、脆弱性の深刻度を0〜10で表す共通の尺度です。
境界の機器がどう狙われるかは、デジタル庁GSSのVPN機器の脆弱性を利用した不正アクセスの解説がイメージしやすいと思います。
技術検証の細かい条件はまだ決まっていない
技術検証を行う事業者の基準(SCS-320)は、事業者に対象機器の脆弱性診断を適切に行う能力を求めています。
ただ、具体的な対象や実施項目は、技術検証ガイドに任されている状態。
すでに受けた診断の結果で技術検証を代えられるかどうかも、まだ確定していません。
2026年3月の制度構築方針では「検討」とされ、9月のガイド案には、過去1か月以内の診断実績などによる免除の流れが示されました。
これはあくまで案の段階なので、最終のガイドが公開されてから条件を確かめるのが安全です。
「診断が必須」と誤解されやすい理由
要求事項に出てこないのに、なぜ「SCSには診断が必須」と受け止められやすいのでしょうか?
私が資料を読んでいて紛らわしいと感じたのは、次の3つです。
- 技術検証の事業者向け基準に「脆弱性診断」の語が出てくる
- ペネトレーションテストが事業者のサービス登録区分として出てくる
- 中間取りまとめの「脆弱性診断」が、英国の制度の説明として出てくる
ペネトレーションテストは、SCS-320の中で事業者がサービスを登録するときの区分の一つです。
★を取る企業に、一律に実施を求める決まりではありません。
2025年4月の中間取りまとめにある「脆弱性診断」の語は、付録で英国のCyber Essentialsを説明している部分のもの。
SCS評価制度そのものの要求と取り違えないよう、確認しておきましょう。
たとえば、次のような共通の要件も、確認した要求事項と評価手続きには見当たりません。
- 外部に公開しているWebサイトをすべて年1回診断する
- SQLインジェクションなどを全サイトで検査する
- ペネトレーションテストを必ず受ける
★4で追加される評価基準4-4-5-4も、誤解されやすい項目の一つ。
これはPCやWebゲートウェイで不正なWebサイトへのアクセスを制限する、閲覧する側の対策です。
自社の公開サイトを診断する要件として読まないようにしましょう。
なお、取引先が個別の契約で診断を求めることは、制度とは別の話として起こりえます。
必須ではない診断の使いどころ
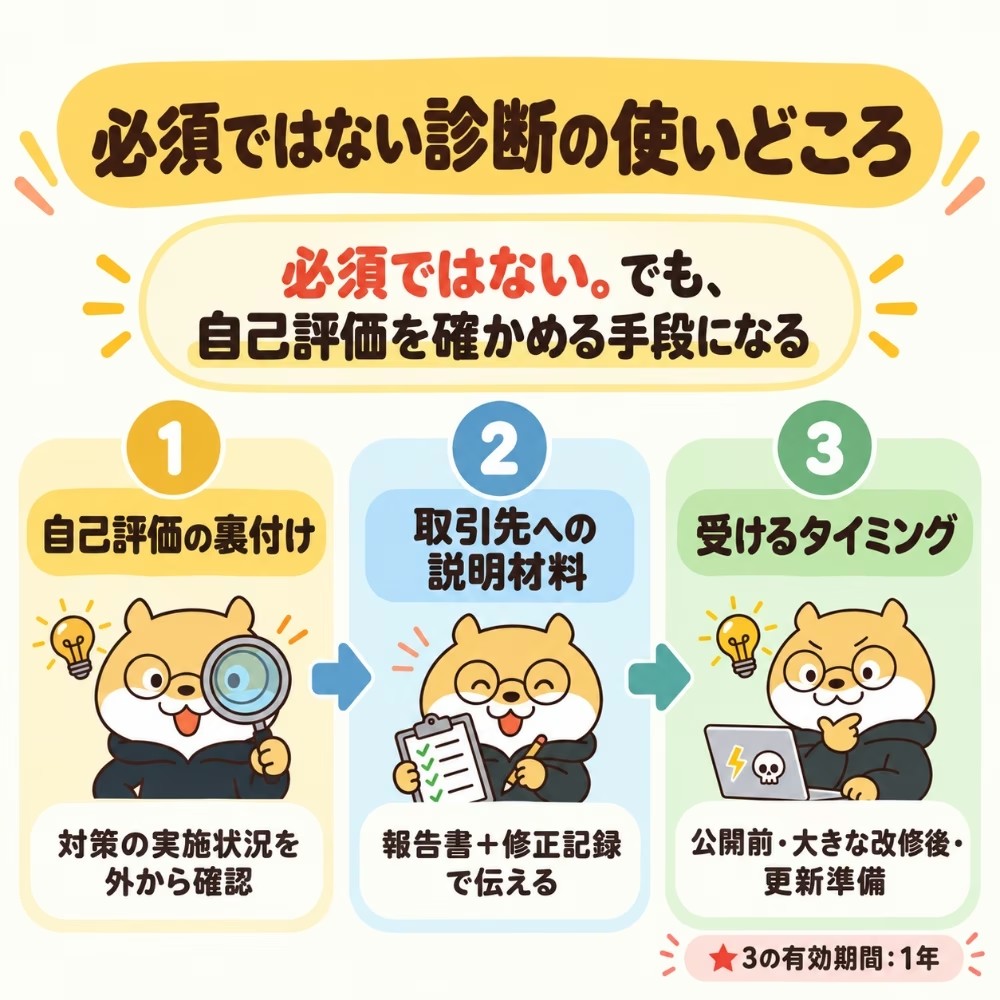
必須ではないからといって、診断の出番がないわけではありません。
自己評価の中身を外から確かめる手段として、使える場面がいくつかあります。
1. 自己評価の裏付けにする
★3では、要求事項に沿ったセキュリティ対策ができているかを自社で評価し、その内容について専門家の確認を受けます。
たとえば、評価基準4-4-4-2では、一定の条件に該当するサーバーのOSやミドルウェアなどの更新プログラムを、公開から14日以内に適用することが求められています。
こうした対策が適切に行われているかを確認する際に、脆弱性診断の結果が判断材料の一つになります。
Webサイトで確認する項目と番号は、SCS評価制度★3の自己評価でWebサイトについて確認する項目と番号で表にまとめたので、あわせて見てみてください。
すぐに更新を当てられないときの考え方は、ゼロデイ攻撃とパッチ公開前後の対応手順も参考になります。
2. 取引先への説明材料にする
取引先から対策の状況を聞かれたとき、文書だけでは伝わりにくいこともありますよね。
診断の報告書と、指摘を直した記録をセットで残しておくと、説明の材料として使えます。
報告書のどこを読めばいいか迷う場合は、脆弱性診断レポートの見方を参考にしてみてください。
3. 受けるタイミングを決める
診断を受けるなら、サイトの公開前や大きな改修のあとなど、変化があったときが目安になります。
★3の有効期間は1年なので、更新の準備とあわせて時期を決めておくのも一つの方法です。
時期の決め方は、脆弱性診断の頻度とタイミングにまとめています。
脆弱性診断が必要かどうかは、自社の対策状況から判断しよう
SCS評価制度では、脆弱性診断を一律に義務付けているわけではないため、★の取得だけを目的に診断を申し込む必要はありません。
大切なのは、自社のセキュリティ対策が要求事項を満たしているかを確認し、不十分な部分を放置しないことです。
自己評価を進める中で、Webサイトの安全性を外部から確かめる必要があると感じたら、脆弱性診断を活用するのも一つの方法でしょう。
診断を検討する際は、診断の料金プランも参考にしながら、目的に合った内容と費用を確認してみてください。
制度への対応をきっかけに、自社の弱点を見直し、必要なセキュリティ対策を着実に進めていきましょう。
※この記事は、2026年10月19日時点で確認したIPAと経済産業省の資料をもとにしています。
※配布中の要求事項・評価基準のExcelは、2026年9月11日の委員会で軽微な修正に合意されており、運用開始時の最終版ではありません。
※技術検証ガイドの条件はまだ案なので、最終版が公開されたらあらためて確認してください。
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。