デジタル庁GSSのVPN機器の脆弱性を利用した不正アクセスを解説
2026年、デジタル庁が運用するガバメントソリューションサービス(GSS)で、外部からの不正アクセスが発生しました。
侵入口となったのは、社外からシステムへ接続する際などに使われるVPN機器の「脆弱性」と呼ばれる弱点です。
デジタル庁によると、約24.6万件の個人情報に漏えいの可能性があるとされています。
「政府のシステムだから狙われた」と思うかもしれませんが、インターネットにつながる機器やシステムの弱点が狙われる危険は、一般企業にもあります。
今回は、デジタル庁で何が起きたのかを確認しながら、中小企業でも気をつけたいポイントをわかりやすく見ていきましょう。
デジタル庁GSSで起きた不正アクセスとは
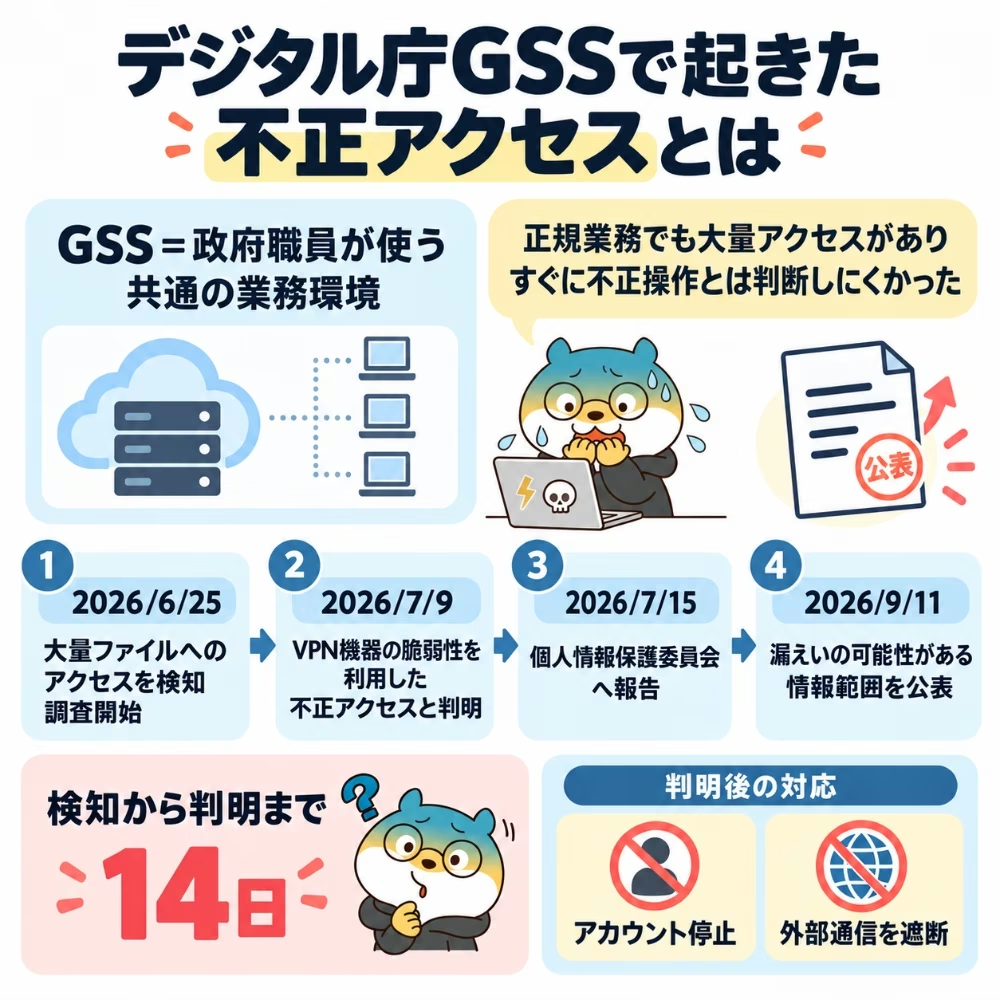
GSSは、政府の職員が業務で利用するシステムやネットワークをまとめた共通の業務環境です。
2026年6月25日、デジタル庁は保守運用担当者のアカウントを使って、サーバ上の大量のファイルにアクセスする動きを検知しました。
調査を進めた結果、7月9日に第三者による不正アクセスだったことが判明しています。
主な経緯を確認してみましょう。
| 時期 | 公表された経過 |
|---|---|
| 2026年6月25日 | 大量のファイルへのアクセスを検知し、調査を開始 |
| 2026年7月9日 | VPN機器の脆弱性を利用した不正アクセスと判明 |
| 2026年7月15日 | 個人情報保護委員会へ報告 |
| 2026年9月11日 | 漏えいした可能性のある情報の範囲を公表 |
デジタル庁は、不正アクセスだと判明した7月9日に、使用されたアカウントを停止しています。
さらに、侵入された機器と外部との通信も遮断しました。
大量のファイルへのアクセスを検知してから、不正アクセスだと判明するまでは14日かかっています。
正規の業務でも大量のファイルへアクセスする場合があり、すぐに不正な操作だと判断するのは難しかったと説明されています。
同じようなサイバー攻撃の事例は、サイバー攻撃の事例一覧でも確認できます。
原因はVPN機器の「脆弱性」
今回、第三者が侵入する入口として利用したのは、ネットワーク接続機器であるVPNの脆弱性でした。
VPNとは、インターネットなどを通じて、社外から会社のシステムへ安全に接続するために使われる仕組みです。
そして脆弱性とは、機器やソフトウェアに存在する、攻撃につながるおそれのある「弱点」を指します。
デジタル庁によると、今回悪用された脆弱性は、攻撃を受ける前からすでに公表されていました。
デジタル庁も対応を進めていましたが、修正用のプログラムを適用する前に悪用されたとしています。
危険度が「中」でも実際の攻撃に使われた
今回特に注目したいのが、悪用された脆弱性の危険度です。
デジタル庁のQ&Aによると、公表された当初の危険度は「中(Medium)」と評価されていました。
「危険度が最高ではないなら、それほど急がなくても大丈夫だろう」と感じるかもしれません。
ですが、今回の事例では、実際にその弱点がシステムへの侵入口として使われました。
脆弱性が見つかったときは、表示されている危険度だけではなく、自社で使っている機器に関係するものか、修正できる状態になっているかまで確認することが大切です。
なお、VPN機器の製品名や脆弱性の詳しい内容は公表されていません。
保守運用担当者のアカウントがどのように使われたのか、多要素認証が設定されていたのかについても明らかにされていません。
約24.6万件の個人情報に漏えいの可能性
デジタル庁の公表では、今回の不正アクセスによって約24.6万件の個人情報に漏えいの可能性があるとされています。
対象となったのは、GSSを利用する機関の職員や、その業務に携わった事業者などの情報です。
情報の種類ごとの件数は次のように公表されています。
- 氏名:約23.6万件
- メールアドレス:約23.1万件
- 電話番号:約9.4万件
- 住所:約0.1万件
同じ人の氏名とメールアドレスなどがそれぞれ数えられている場合があるため、これらを合計して被害人数を出すことはできません。
また、電話番号や住所の多くは、庁舎の所在地や公務用の連絡先とされています。
一般の方の個人情報やマイナンバー、金融機関の口座情報、年金番号などは含まれていません。
デジタル庁は、関連する情報の悪用などの二次被害についても、確認されていないと説明しています。
今回の事例から中小企業が気をつけたい3つのこと
「デジタル庁で起きた事件なら、自分の会社にはあまり関係ない」と感じる方もいるかもしれません。
ですが、今回使われたのは特別な方法ではなく、外部から接続できる機器に存在していた脆弱性でした。
会社の規模にかかわらず、インターネットにつながる機器やシステムを使っている以上、同じような弱点が生まれる可能性があります。
中小企業でも、次の3つは確認しておきましょう。
1. 社外から接続できる機器を把握しておく
社外から社内システムへ接続できるVPNなどの機器は、便利な反面、外部から狙われる入口にもなります。
まずは、自社でどのような機器を使っているのかを把握しておくことが大切です。
自社だけではわからない場合は、システムの保守会社やIT担当者に確認してみましょう。
2. 脆弱性が見つかったら、修正状況まで確認する
機器やソフトウェアの脆弱性が公表されると、メーカーから修正用のプログラムが提供されることがあります。
今回の事例では、デジタル庁が対応を進めている途中で脆弱性を悪用されました。
脆弱性の情報を知るだけで終わらせず、実際に修正が済んでいるかまで確認することが重要です。
保守を外部の会社へ任せている場合も、「必要な修正は適用されていますか?」と一度確認してみましょう。
3. 普段と違う動きに気づける状態にする
今回の不正アクセスは、保守運用担当者のアカウントによる大量のファイルへのアクセスがきっかけで発覚しました。
正しいアカウントが使われていても、普段とは明らかに違う動きをする場合があります。
大切なのは、そうした異変が起きたときに、誰が確認するのか決まっていることです。
専門的な監視方法まで自社で考えるのが難しければ、保守会社などへ「異常なアクセスがあった場合は気づける状態になっていますか?」と確認してみましょう。
自社のWebサイトにも「見つかっていない弱点」がないか確認しよう
今回侵入口になったのはVPN機器ですが、脆弱性が生まれるのはVPNだけではありません。
企業のWebサイトやWebアプリ、ECサイトなどにも、攻撃につながる弱点が見つかることがあります。
「今まで被害がなかったから大丈夫」と考えるのではなく、問題が起きる前に弱点がないか確認しておくことが大切です。
まず自社で確認してみたい場合は、セキュリティチェックも活用してみてください。
WebサイトやWebアプリの脆弱性を詳しく調べたい場合は、AIを活用して診断する『セキュリティー診断さん』という方法もあります。
専門知識がなくても利用しやすく、見つかった弱点についてもわかりやすい解説付きのレポートで確認できます。
なお、『セキュリティー診断さん』が対象としているのは、Webサイト、Webアプリ、ECサイト、外部からアクセスできるAPIです。
今回問題になったVPN機器などの点検については、利用している機器のメーカーや保守会社へ確認しましょう。
まとめ:「まだ大丈夫」と思わず、早めの対策をしよう
今回の事例からわかるように、すでに知られている脆弱性でも、修正が間に合わなければ実際の攻撃に使われることがあります。
社外から接続できる機器は保守会社などに確認し、WebサイトやWebアプリについても、弱点が残っていないか定期的に見直しておくことが大切です。
Webサイトの安全性に不安がある場合は、AIで脆弱性を診断できる『セキュリティー診断さん』も、自社の状態を確認する方法の一つとして活用してみてください。
「今まで問題がなかったから大丈夫」と考えるのではなく、被害が起きる前に確認する習慣をつくっておきましょう。
参考資料
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。