脆弱性診断の頻度とタイミング|公開前・更新後・定期診断の決め方
「脆弱性診断は、いつ行えばいいの?」
「年に1回で十分?それとも、もっと頻繁に受けたほうがいいの?」
こんな疑問をお持ちの方もいるのではないでしょうか。
脆弱性診断は、単純に「年に何回」と決めればよいものではありません。
Webサイトを公開するときや、ログイン・決済などの機能を変更したときも、大切な確認のタイミングです。
この記事では、どんなときに診断したほうがよいのか、どのくらいの頻度で考えればよいのかをわかりやすくご紹介します。
診断したことがあっても、また確認し直したいのはなぜ?
脆弱性診断の結果は、診断した時点のサイトの状態を確認したものです。
たとえば、前回の診断後に会員機能を追加すると、ログインや会員情報を扱う新しい部分が増えます。
そのため、以前の診断結果だけでは、追加した機能に弱点がないかまではわかりません。
大きな変更をしたときは、次の定期診断を待たずに、変更した部分を確認しておくと安心です。
脆弱性診断を行う4つのタイミング
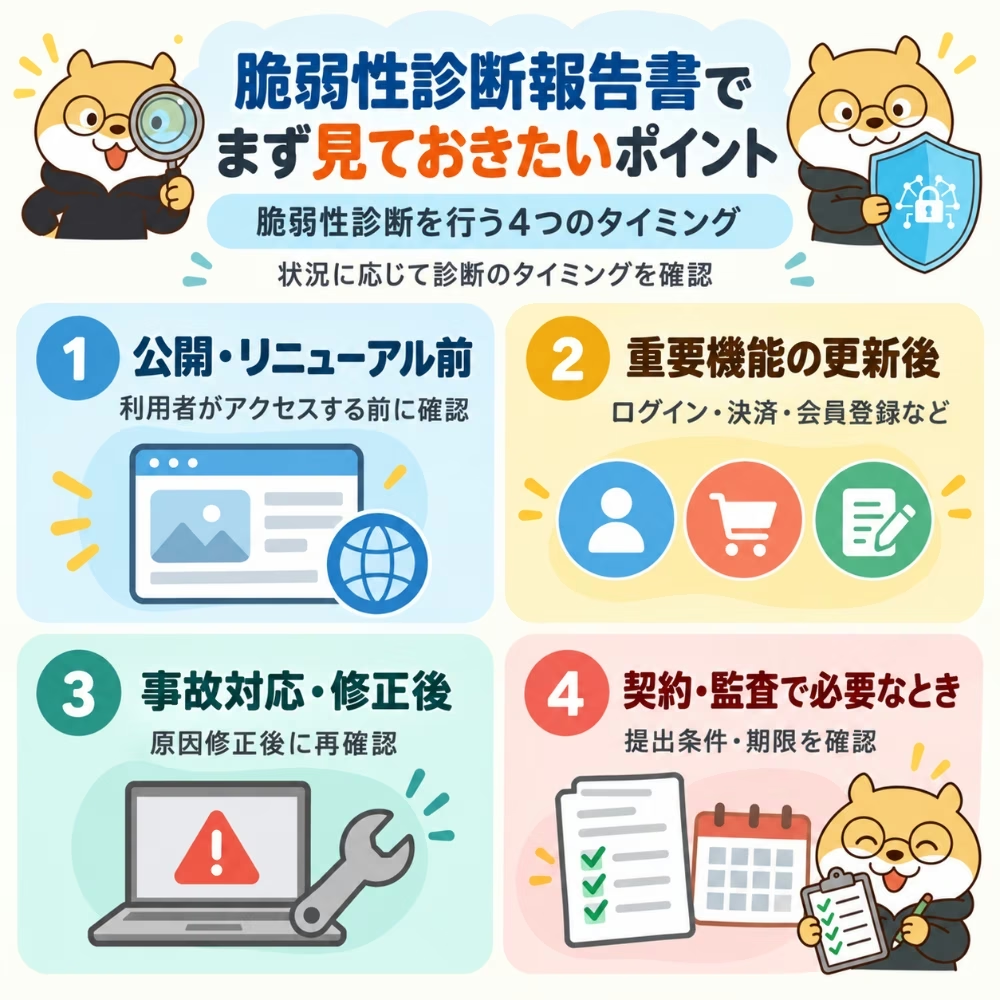
脆弱性診断は、「毎年この月に行う」などと決めて定期的に行うだけでなく、状況に応じて必要になることがあります。
まずは、自社の状況がどれに当てはまるか見てみましょう。
| 診断のタイミング | 判断の目安 |
|---|---|
| 公開・リニューアル前 | 利用者がアクセスできる状態にする前 |
| 重要機能の更新後 | ログイン、決済、会員登録、問い合わせフォームなどを追加・変更した後 |
| 定期診断 | 長く診断していない、または前回の時期がわからない |
| 契約や監査で求められた場合 | 提出期限や診断の指定条件があるとき |
表に当てはまるものがあれば、このあと詳しい内容を確認しながら、自社の状況と照らし合わせてみましょう。
「そろそろ確認したほうがよさそうだ」と感じたら、セキュリティー診断さんで診断を申し込むことも検討してみてください。
費用や依頼先もあわせて考えたい方は、診断サービス比較・選び方・料金の全体像とセキュリティ診断を外部委託するメリットと選び方も参考になります。
1. Webサイトの公開・リニューアル前
新しいWebサイトを公開するときや、大きくリニューアルするときは、利用者がアクセスできるようになる前に脆弱性診断を行いましょう。
公開前に診断できる環境が必要になるため、準備については制作会社にも早めに相談しておくとスムーズです。
公開前に弱点を見つけて直しておけば、問題を抱えたままサイトを公開するリスクを減らせます。
公開日だけで予定を組むのではなく、診断後の修正や再確認にかかる時間も考えておきましょう。
2. ログインや決済など重要機能の変更後
会員登録、ログイン、オンライン決済、問い合わせフォームなどを追加・変更した後も、診断を検討したいタイミングです。
以前に診断したことがあるサイトでも、新しく変更した部分は改めて確認しておきましょう。
利用者が入力する内容や、ログイン後に見られる情報が変われば、確認したい部分も変わってくるためです。
3. セキュリティ事故への対応・修正後
セキュリティ事故が起きた場合は、専門家と原因を調べて修正したあと、改めて診断することもあります。
問題があった部分がきちんと直っているか、修正によって別の機能に影響が出ていないかを確かめるためです。
4. 契約・取引先要件・監査で求められたとき
取引先との契約や監査の条件によって、診断結果の提出を求められることもあります。
この場合は、問題が見つかったときの修正や再確認も考えて、提出期限から逆算して予定を決めましょう。
診断結果に有効期限があったり、診断方法や調べる範囲が細かく指定されていたりするケースもあります。
申し込む前に、取引先や監査担当者が求めている条件を確認してみてください。
脆弱性診断の頻度を決める4つの基準
脆弱性診断の適切な頻度は、Webサイトによって変わります。
すべてのサイトが「年に1回」「毎月」と同じ回数でよいわけではありません。
次の4つを確認しながら、自社に合う定期診断の間隔を考えてみましょう。
| 判断するポイント | 確認すること |
|---|---|
| 扱う情報 | 氏名や住所、決済情報などを扱っているか |
| 公開している機能 | ログイン画面、管理画面、APIなどが外部から利用できるか |
| 更新の多さ | 機能追加や設定変更をどの程度行っているか |
| 契約や監査の条件 | 取引先や業界のルールで頻度が決められているか |
定期診断は、約1年をひとつの目安にしながら、上の内容に合わせて間隔を考えていきます。
サイトをあまり変更していなくても、あとから新しい弱点が見つかることがあります。
以前の診断結果があるからといって、そのままずっと安心できるとは限りません。
前回いつ診断したかわからない場合も、一度今の状態を確認しておくとよいでしょう。
定期的な診断に加えて、大きな変更をしたときにも確認するようにすると、より安心です。
ECサイトも、「毎月診断すれば安心」と一律に決めるものではありません。
決済機能をどのくらい変更しているか、どのような情報を扱っているか、取引先や監査からどのような条件を求められているかを確認しながら、自社に合った間隔を考えましょう。
診断結果を修正と再確認につなげる
診断で弱点が見つかったら、まずはどのくらい危険なのか、どの機能や利用者に影響するのかを確認しましょう。
そのうえで、危険度の高いものから順番に修正していきます。
報告書の読み方や修正担当者への伝え方、修正後の再診断については、脆弱性診断レポートの読み方で詳しく確認できます。
診断方法やツールを選ぶ際は、Webアプリ脆弱性診断の選び方も参考になります。
無料ツール、商用ツール、診断サービスでは、それぞれ確認できる範囲や自社で行う作業が異なります。
無理に自社ですべて対応しようとせず、目的や体制に合った方法を選びましょう。
まとめ:今のサイトを確認するタイミングを逃さずに
脆弱性診断は、決まった頻度で受けるだけでなく、サイトの公開前や大きな変更のあとなど、必要なタイミングで確認することが大切です。
「前回いつ診断したかわからない」「機能を追加してから確認していない」という場合は、この機会に今の状態を見直しておきましょう。
診断を依頼するなら、見積もり不要で始められる『セキュリティー診断さん』も選択肢の一つです。
診断結果は制作会社などにも共有できるため、弱点が見つかったあとの相談にもつなげやすくなります。
大切なWebサイトを安心して使い続けるためにも、気になったタイミングをそのままにせず、一度確認しておきましょう。

関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


