タイムズカーの情報漏えい|パーク24への不正アクセスの被害と公表の経緯
2026年9月25日、パーク24のグループ会社であるタイムズモビリティ株式会社が運営する「タイムズカー」のWebシステムで、外部からの不正アクセスが検知されました。
その後の調査では、約660万件のアカウント情報が漏えいし、そのうち約160万件で本人確認書類の漏えいが確認されています。
氏名や住所、運転免許情報なども含まれており、Web上で顧客情報を扱う企業にとって他人事とは言い切れない事例です。
一方で、不正アクセスに使われた詳しい侵入経路や原因は、2026年10月7日時点では公表されていません。
今回は、タイムズカーで何が起きたのかを確認しながら、中小企業でも考えておきたいポイントをご紹介します。
タイムズカーで何が起きた?まずは被害状況を確認
2026年9月25日9時07分、タイムズカーのWebシステムで外部からの不正アクセスが検知されました。
不正アクセスとは、権限のない第三者がシステムへ入り込むことです。
外部の専門機関と調査した結果、第三者がシステムに保存されていた一部の会員情報を取得していたことが確認されています。
今回公表されている主な被害状況は、次のとおりです。
- 漏えいしたアカウント数は約660万件。
- 本人確認書類が漏えいしたアカウント数は約160万件。
- 現在の会員だけでなく、退会済みの方なども対象。
- クレジットカード情報の漏えいは確認されていない。
- 2026年10月7日時点では、詳しい侵入経路や原因は公表されていない。
ここでいう約660万件は「人数」ではなく、アカウント数です。
また、不正アクセスが起きたものの、タイムズカーのサービス提供への影響は確認されておらず、各種サービスは通常どおり続けられています。
サービスが止まっていないからといって、被害が小さいとは限りません。
今回のように、サービスを提供しながら、その裏側で保存している顧客情報が漏えいするケースもあります。
同様の被害については、サイバー攻撃の事例一覧でも紹介しています。
漏えいした情報と対象者
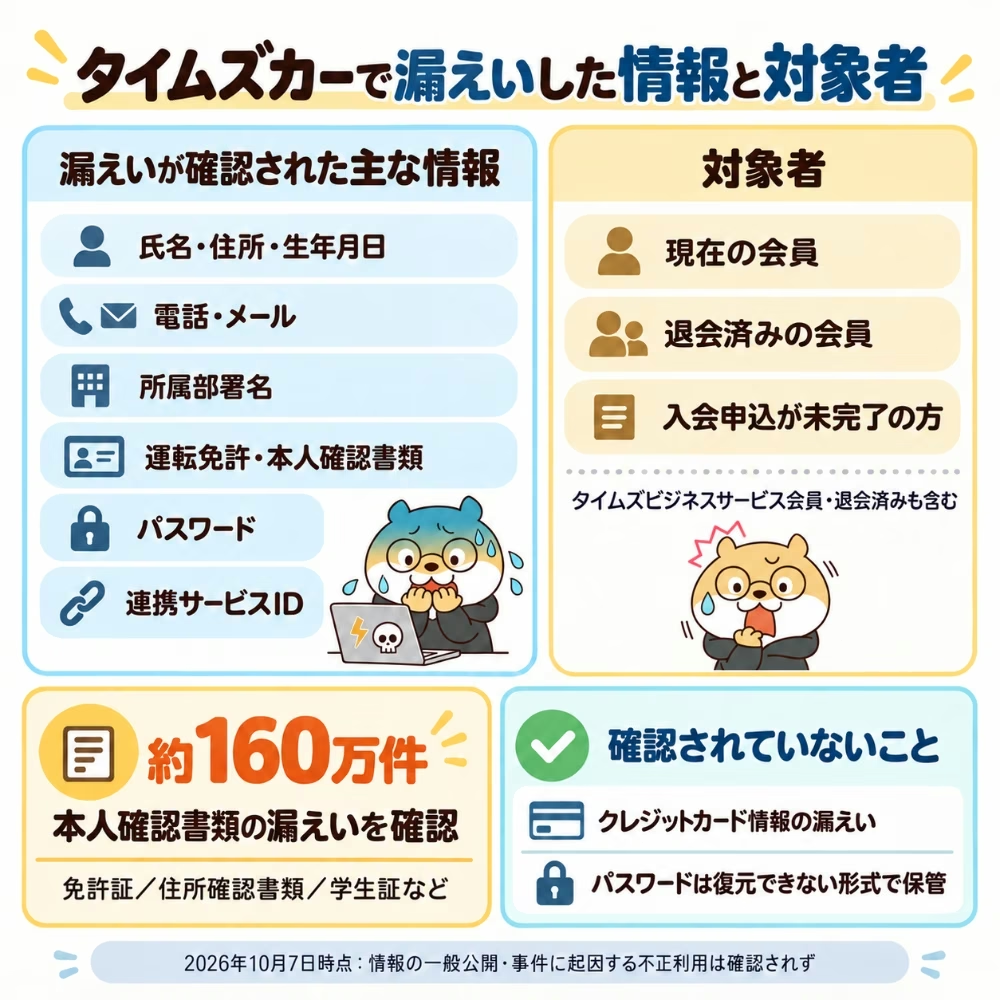
今回、漏えいしたことが確認されている情報は、対象者によって異なります。
公表されている主な情報は次のとおりです。
- 氏名
- 住所
- 生年月日
- 電話番号
- メールアドレス
- 法人会員の所属部署名
- 運転免許情報
- 本人確認書類情報
- パスワード
- 連携サービスID
対象となっているのは、現在タイムズカーを利用している会員だけではありません。
退会済みの方や、入会を申し込んだものの完了しなかった方、タイムズビジネスサービスの会員・退会済みの方も含まれています。
約160万件で本人確認書類の漏えいを確認
約660万件のアカウント情報とは別に、約160万件のアカウントで本人確認書類の漏えいが確認されています。
公表されている書類には、運転免許証画像、現住所確認書類画像、学生証画像、家族確認書類画像などがあります。
本人確認のために預かった画像も、保管している間は守る必要がある大切な情報です。
現在利用しているお客様だけでなく、過去のお客様についてどのような情報が残っているのかも確認しておくことが大切と言えます。
クレジットカード情報の漏えいは確認されていない
パーク24によると、今回の不正アクセスによるクレジットカード情報の漏えいは確認されていません。
パスワードは漏えいした情報の一覧に含まれていますが、復元できない形式で保管されていました。
そのため、パスワードそのものが第三者に認識できる状態で漏えいした事実は確認されていないと説明されています。
また、2026年10月7日時点では、漏えいした情報が不特定多数へ公開された事実や、今回の事件に起因する個人情報の不正利用も確認されていません。
不正アクセスの原因はわかっている?
2026年10月7日時点では、不正アクセスに使われた詳しい侵入経路や原因は公表されていません。
わかっているのは、9月25日9時07分に不正アクセスを検知し、翌26日7時25分までに不正アクセス経路と攻撃元との通信を遮断したことです。
遮断後にアクセスできないことも確認され、その後も監視が続けられています。
現在は外部の専門機関による「フォレンジック調査」が行われています。
フォレンジック調査とは、コンピューターやシステムに残された記録を調べ、何が起きたのかを確認する専門的な調査です。
今回の事件について、「Webサイトの脆弱性が原因だった」「特定の攻撃方法が使われた」といった情報は公表されていません。
原因が明らかになるまでは、推測と公表されている事実を分けて考えることが大切です。
パーク24・タイムズモビリティはどう対応した?
パーク24とタイムズモビリティは、不正アクセスを検知した9月25日に第1報を公表しました。
この時点では「個人情報が漏えいした可能性がある」と発表されていましたが、その後の調査によって第三者による情報取得が確認されています。
9月28日の第2報では約660万件のアカウント情報が漏えいしたことを公表し、翌29日の第3報では約160万件で本人確認書類の漏えいが確認されたと発表しました。
また、個人情報保護委員会や警察への報告を行い、対象となった会員への個別案内も進めています。
最初からすべての被害状況がわかっていたわけではなく、調査で判明した内容を順番に公表していることがわかります。
今回の不正アクセスから中小企業が考えたいこと
今回の被害は大手企業で起きたものですが、WebサイトやWebシステムを外部に公開している企業であれば、会社の規模だけで無関係とは言い切れません。
ここからは、中小企業でも確認しておきたいポイントを見てみましょう。
自社が保管している顧客情報を把握しておく
今回の事例では、現在の会員だけでなく、退会済みの方や入会が完了しなかった方の情報も対象となっています。
顧客情報は、現在使っているデータだけが残っているとは限りません。
「どんな情報を預かっているのか」「過去のお客様の情報はどこまで残っているのか」を把握しておけば、万が一のときにも影響する範囲を確認しやすくなります。
氏名やメールアドレスだけでなく、本人確認書類などの重要な情報を扱っている場合は、特に確認しておきたいポイントです。
WebサイトやWebシステムも攻撃の入り口になり得る
Webサイトは、会社案内を掲載するだけのものとは限りません。
問い合わせフォームや会員ページ、ECサイトなどを通して、顧客情報を扱っている企業も多いでしょう。
こうした外部からアクセスできるWebサイトやWebシステムに弱点があると、攻撃を受けるきっかけになる可能性があります。
今回のタイムズカーの事例については具体的な侵入原因が公表されていないため、Webサイトの脆弱性が原因だったとは判断できません。
それでも、自社のWebサイトに攻撃につながる弱点がないか、普段から確認しておくことは大切です。
問題が起きる前にWebサイトの弱点を確認する
サイバー攻撃への備えというと、専門的な知識が必要に感じるかもしれません。
ですが、自社ですべてを調べようとするのではなく、専門的な診断を利用してWebサイトの状態を確認する方法もあります。
「自社サイトは大丈夫だろうか」と気になった場合は、まず無料のセキュリティチェックで確認してみるのも一つの方法です。
より詳しく調べたい場合は、外部からアクセスできるWebサイトやWebアプリなどを対象にした脆弱性診断も検討してみましょう。
自社のWebサイトも定期的に安全を確認しておこう
今回のタイムズカーの事例では、約660万件のアカウント情報が漏えいし、本人確認書類を含む多くの個人情報が影響を受けました。
詳しい侵入原因はまだ公表されていないため、推測で判断するのではなく、今後の公式発表を確認することが大切です。
自社でも顧客情報を扱うWebサイトやWebシステムを運営しているなら、問題が起きてから対応するだけでなく、弱点がないか平時から確かめておくと安心につながります。
安全面に不安がある場合は、AIがWebサイトの弱点を診断する『セキュリティー診断さん』を、自社サイトの状態を確認する方法の一つとして活用してみてください。
大切な会社とお客様の情報を守るためにも、できるところから安全対策を進めておきましょう。

参考資料
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。