大和証券の情報漏えい|委託先スカラ「i-ask」不正アクセスの原因と影響
2026年10月、大和証券は約11万人の顧客情報が漏えいした可能性があると公表しました。
不正アクセスを受けたのは大和証券自身のシステムではなく、問い合わせ内容の管理などに利用していた外部サービスの提供元です。
さらに、同じサービスを利用していたシチズン時計でも、約10万人分の情報が漏えいした可能性が明らかになっています。
問い合わせフォームや顧客対応を外部サービスに任せている会社にとって、今回の事件は決して無関係とは言えません。
何が起きたのかを確認しながら、自社でも見直しておきたいポイントをわかりやすくご紹介します。
大和証券で起きた情報漏えい問題とは?
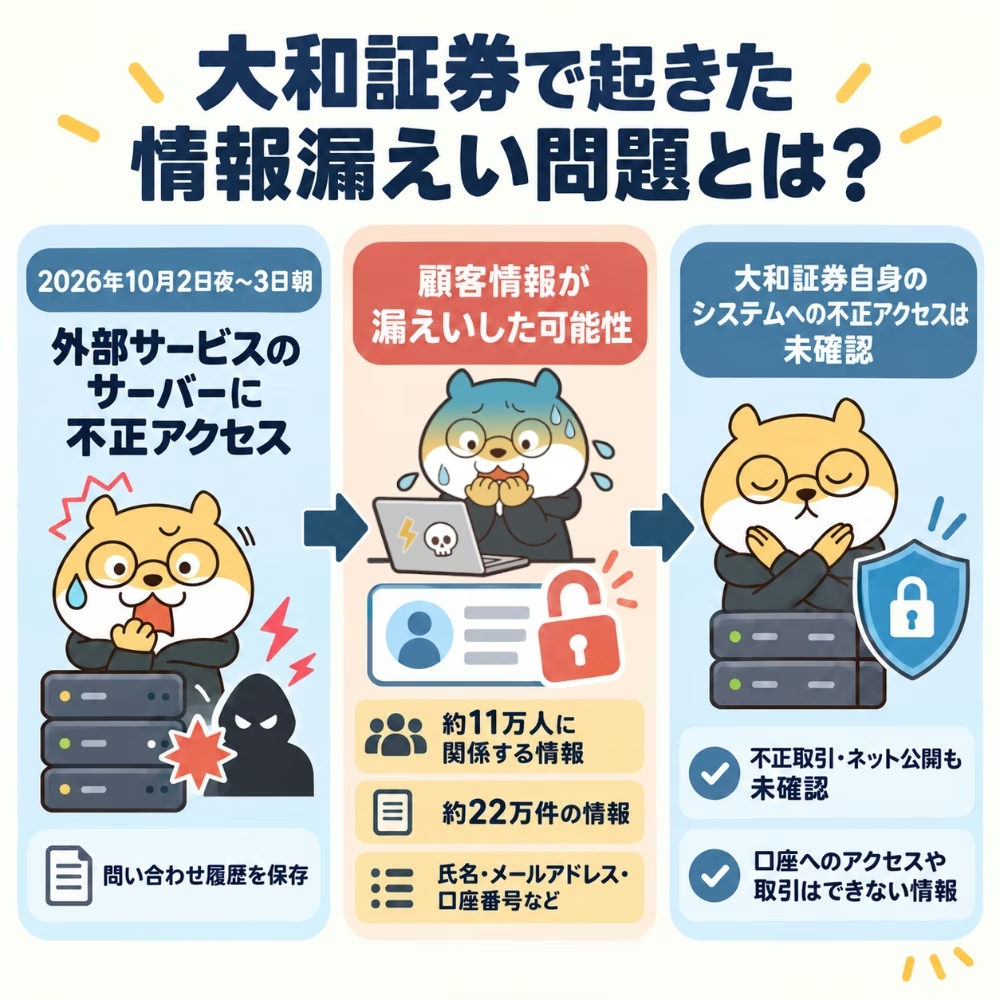
2026年10月2日夜から3日朝にかけて、大和証券が利用していた外部サービスのサーバーが不正アクセスを受けました。
サービスを提供していたのは、スカラコミュニケーションズです。
大和証券は、同社のサービスをインターネット経由で受け付けた問い合わせ内容の管理などに利用しており、問い合わせ履歴もスカラコミュニケーションズのサーバーに保存されていました。
今回、このサーバーに保存されていた顧客情報が不正に取得された可能性があります。
大和証券自身のシステムへの不正アクセスは確認されていません。
同じようなサイバー攻撃の事例は、サイバー攻撃の事例一覧でも確認できます。
漏えいした可能性がある情報
大和証券によると、約11万人の顧客に関係する情報が漏えいした可能性があります。
対象には、氏名、メールアドレス、口座番号などが含まれます。
さらに、個人を特定できない問い合わせなどを合わせると、漏えいした可能性のある情報は約22万件です。
大和証券は、今回漏えいした可能性がある情報だけでは、証券口座へのアクセスや取引はできないと説明しています。
2026年10月5日の公表時点では、今回の事件に起因する不正な取引や、情報がインターネット上へ公開・拡散された事実も確認されていません。
大和証券の顧客情報はどのように狙われた?
スカラコミュニケーションズの公表によると、第三者は同社が提供するFAQシステム「i-ask」の管理サイトへ不正にログインしました。
その後、サーバーに不正なプログラムを設置し、同じサーバー上に保存されていた問い合わせ情報を取得した可能性があります。
スカラコミュニケーションズは、データベースの監視アラートをきっかけに異常を確認し、不正アクセスの遮断やパスワード変更、不正なプログラムの隔離を行いました。
ただ、第三者がログインに必要な情報をどのように手に入れたのかは、2026年10月7日時点では公表されていません。
そのため、「この対策をしていれば今回の事件を防げた」と原因を決めつけることはできません。
スカラコミュニケーションズは、再発防止策として多要素認証の導入や、利用企業ごとの環境を分ける対策などを進めるとしています。
大和証券だけでなくシチズン時計にも影響
今回の不正アクセスでは、大和証券だけが影響を受けたわけではありません。
スカラコミュニケーションズによると、同じサーバー上では最大5社の利用企業向けシステムが動いており、最大713,126件の問い合わせ情報が対象となる可能性があります。
そのうち、シチズン時計も約10万人分の顧客情報が漏えいした可能性を公表しました。
対象には氏名、住所、電話番号、メールアドレスなどが含まれます。
さらに、問い合わせ内容に銀行口座情報やクレジットカード情報などを書いていた場合は、それらも漏えいした可能性があります。
今回の事件からわかるのは、1つの外部サービスが攻撃されることで、そのサービスを使っている複数の会社へ影響が広がる場合があるということです。
今回の事件から、中小企業が確認したい3つのこと
今回の事件を見て不安を感じたら、まずは自社が利用している問い合わせフォームや予約システム、顧客管理サービスなどを確認してみましょう。
特に見ておきたいのは、次の3つです。
1. 外部サービスにどんな情報が残っているか
まずは、外部サービスにどのような情報が保存されているのか確認しましょう。
問い合わせフォームでは、名前やメールアドレスだけでなく、自由記述欄に住所や電話番号、契約内容などが書き込まれることもあります。
シチズン時計も、問い合わせ内容に銀行口座情報やクレジットカード情報などが記載されていた場合、それらも漏えいした可能性があると公表しています。
「入力項目として用意していないから大丈夫」と考えず、実際に保存されている内容と保存期間まで確認しておくことが大切です。
2. 管理画面の安全対策はどうなっているか
今回の事件では、スカラコミュニケーションズが提供する「i-ask」の管理サイトへ第三者が不正にログインしたことが公表されています。
外部サービスを利用している場合は、管理画面へどのようにログインしているのかも確認しておきましょう。
多要素認証を利用できる場合は設定し、退職した社員や現在は担当していない人のアカウントが残っていないかも見直しておくと安心です。
自社で判断しにくい場合は、サービスの提供会社や保守会社へ確認してみましょう。
3. 使わなくなったサービスにデータが残っていないか
現在は使っていないサービスにも、以前の顧客情報が残っている場合があります。
シチズン時計では別のシステムへの移行を進めていましたが、移行期間中だったため、スカラコミュニケーションズのシステムにも問い合わせ情報が保存されていました。
以前使っていた問い合わせシステムや予約サービスがある場合は、どんなデータが残っているのか、いつ削除されるのかを確認しておきましょう。
サービスの利用をやめた時点ではなく、不要なデータが削除されたところまで確かめておくことが大切です。
自社のセキュリティ状況を一度確認したい場合は、セキュリティチェックも活用してみてください。
Webサイトの安全性も一緒に確認しておこう
今回の事件では、スカラコミュニケーションズの管理サイトへの不正ログインが確認されていますが、ログイン情報が第三者へ渡った原因までは公表されていません。
そのため、「Webサイトの脆弱性診断をしていれば今回の事件を防げた」と断定することはできません。
ですが、外部サービスの安全性を確認するのとあわせて、自社が管理しているWebサイトやWebアプリに攻撃される弱点が残っていないか確認しておくことも大切です。
『セキュリティー診断さん』では、WebサイトやWebアプリ、ECサイト、外部からアクセスできるAPIに潜む弱点をAIが診断します。
見積もり不要の明朗会計で、専門知識がなくても内容を確認しやすいレポートが用意されているため、「自社サイトが安全なのかわからない」という場合にも利用しやすいサービスです。
外部サービスへ預けている情報と、自社が管理しているWebサイトの両方を確認し、攻撃される前から備えを進めておきましょう。
まとめ:自社だけでなく「情報を預けている先」も確認しよう
今回の大和証券の事例では、自社システムではなく、問い合わせ情報を預けていた外部サービスへの不正アクセスによって顧客情報が漏えいした可能性が明らかになりました。
問い合わせフォームや顧客管理サービスを利用している会社では、「どこに何の情報を預けているのか」「使わなくなったサービスに情報が残っていないか」を一度確認しておくことが大切です。
あわせて、自社で管理しているWebサイトに弱点がないか確かめておけば、別の経路から狙われるリスクへの備えにもつながります。
Webサイトの安全性に不安がある場合は、AIで弱点を診断できる『セキュリティー診断さん』も確認方法の一つとして活用してみてください。
大切なお客様の情報を守るためにも、自社だけでなく、情報を預けているサービスまで含めて安全性を見直しておきましょう。
参考資料
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。