京王電鉄のランサムウェア被害|予約・決済に何が起きた?
予約や支払いの仕組みが突然使えなくなったら、普段どおりの営業を続けるのは難しくなりますよね。
2026年9月26日未明、京王電鉄はグループのサーバーへのランサムウェア攻撃を確認しました。
鉄道の運行には支障がなかったものの、ホテルの予約や店舗での決済、ポイント利用など、グループ各社の業務に影響が出ました。
2026年10月10日時点では、攻撃の詳しい原因や情報漏えいの有無について、引き続き調査が進められています。
今回は京王電鉄グループの事例をもとに、ランサムウェアによってどのような業務が止まるのか、自社では何を確認しておきたいのかを見てみましょう。
京王電鉄グループで起きたランサムウェア被害とは
京王電鉄は2026年9月26日未明、グループのサーバーに対するランサムウェア攻撃を確認しました。
ランサムウェアとは、データを暗号化するなどして使えなくし、元に戻すことと引き換えに金銭を要求するサイバー攻撃です。
京王電鉄は攻撃を確認したあと、被害が広がらないようネットワークを遮断し、警察への通報や外部の専門家による調査を始めています。
鉄道の運行には支障がありませんでしたが、グループ各社では予約、決済、ポイント、問い合わせなど、利用者と直接関わるサービスに影響が出ました。
復旧もすべてのサービスが一度に元に戻ったわけではなく、会社や機能ごとに順番に進められています。
同じようなサイバー攻撃による被害は、サイバー攻撃の事例一覧でも紹介しています。
予約・決済・問い合わせなど、普段の業務にも影響
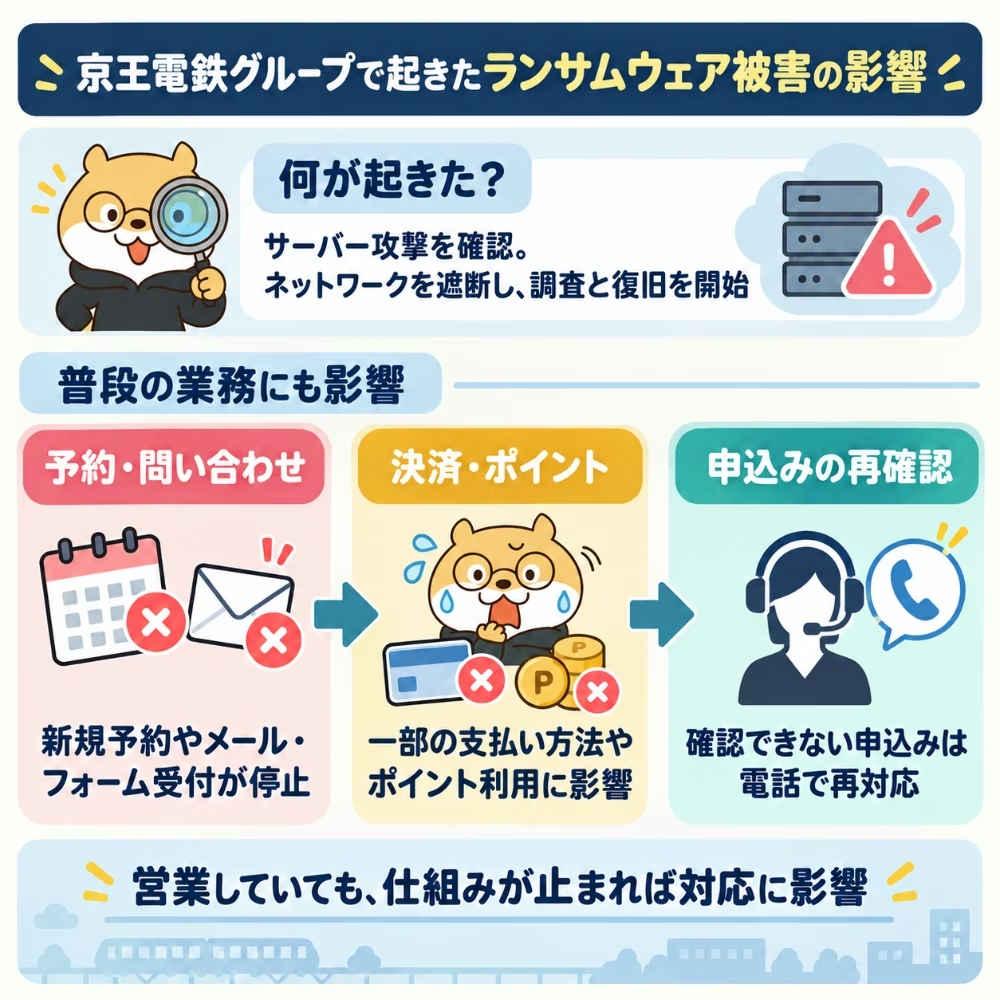
今回の事例でわかりやすいのは、システム障害が「パソコンが使えない」といった社内だけの問題では終わらなかったことです。
京王プレッソインでは新規予約やメール・フォームからの問い合わせ受付が停止し、予約済みの宿泊客にはフロントで対応しました。
京王ストアや京王百貨店では、一部の決済方法や京王ポイントの利用などに影響が出ました。
京王電鉄でも、9月25日17時以降にフォームやメールで受け付けた一部の申込み内容を確認できず、電話での再申込みを案内しました。
お店やホテルそのものが営業していても、予約や支払い、問い合わせの仕組みが止まれば、お客様への対応には大きな影響が出ます。
Webサイトやシステムは普段問題なく動いていても、攻撃を受けたときに初めて弱点や備えの不足が見つかることもあります。
攻撃の原因や情報漏えいは調査中
2026年10月10日時点では、ランサムウェアがどこから侵入したのかは公表されていません。
京王電鉄は外部の専門家とともに、攻撃された経路や被害の範囲を調べていると説明しています。
どのシステムが暗号化されたのか、誰が攻撃したのか、身代金を要求されたのかについても明らかになっていません。
また、顧客情報などが外部へ漏えいした事実も、この時点では確認されていません。
ただ、これは「情報漏えいがなかった」と確定したという意味ではなく、顧客情報などの流出も含めて調査が続いています。
原因や被害の詳しい範囲については、今後の調査結果を待つ必要があります。
京王電鉄の事例から、中小企業が考えておきたいこと
大企業で起きたサイバー攻撃を見ると、「うちの会社には関係ない」と感じてしまうかもしれません。
ですが、予約フォームや問い合わせフォーム、ECサイトなどを使っている会社であれば、システムが止まったときに営業へ影響する可能性はあります。
Webサービスは「動いているから安全」とは限らない
普段問題なく使えているWebサイトや予約システムでも、弱点がまったくないとは限りません。
サイバー攻撃では、外部からアクセスできる仕組みに残った弱点を狙われるケースもあります。
そのため、問題が起きてから調べるだけでなく、WebサイトやWebアプリに攻撃につながる弱点がないか、平時から確認しておくことも大切です。
止まったときに困る仕組みを確認しておく
今回の京王電鉄グループでは、予約、決済、問い合わせ、ポイントなど、さまざまな機能に影響が出ました。
自社でも「この仕組みが使えなくなったら営業に困る」というものを、一度確認しておきましょう。
フォームやメールが使えない場合の連絡方法や、Webから予約を受けられない場合の対応を決めておくだけでも、トラブルが起きたときに慌てにくくなります。
自社で確認しておきたいポイントは、セキュリティチェックでも確認できます。
Webサイトの弱点も事前に確認しておく
今回のランサムウェアがWebサイトの弱点から侵入したと公表されているわけではありません。
それとは別に、自社のWebサイトやWebアプリ、ECサイトなどに攻撃されやすい弱点が残っていないか確認することは、サイバー攻撃への備えの一つになります。
「長く使っているサイトだから大丈夫」と考えるのではなく、外部から見たときに危険な部分がないか定期的に確かめておくことが大切です。
Webサイトの弱点を確認するなら『セキュリティー診断さん』
WebサイトやWebアプリの安全性が気になっていても、「何を調べればいいのかわからない」という方は多いはずです。
『セキュリティー診断さん』では、Webサイト、Webアプリ、ECサイト、外部からアクセスできるAPIを対象に、攻撃につながる弱点がないかAIが診断します。
専門的な内容もわかりやすく確認できるレポートが用意されているため、社内にセキュリティ専門の担当者がいない場合でも、現在の状態を把握しやすいです。
料金は料金案内から確認できるため、「一度サイトの安全性を調べておきたい」と感じたときの選択肢として活用してみましょう。
まとめ:大企業の被害を「他社の話」で終わらせない
京王電鉄グループの事例では、鉄道の運行が続いていても、予約や決済、問い合わせなど普段の業務に影響が広がりました。
2026年10月10日時点では詳しい侵入経路や情報漏えいの有無は調査中ですが、システムが止まればお客様への対応にも影響することがわかります。
自社でも、Webサイトや予約など止まると困る仕組みを確認し、問題が起きたときの対応を決めておくことが大切です。
WebサイトやWebアプリに弱点がないか気になる場合は、AIで診断できる『セキュリティー診断さん』も、安全性を確認する方法の一つとして活用してみてください。
大きな被害が起きる前に、自社のWebサービスに不安な部分がないか一度確認しておきましょう。
参考資料
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。