KDDIのメール情報漏えい|ISP6社に広がった不正アクセスの原因と影響
会社で使っているメールを外部サービスに任せていても、思わぬところに弱点が潜んでいることがあります。
2026年、KDDIがISP事業者向けに提供しているメールシステムが不正アクセスを受け、約1,223万人のメールアドレスの漏えいが確認されました。
原因となったのは、メールシステムの一部に使われていた第三者製ソフトウェアの脆弱性です。
法人向けのメールサービスも被害を受けており、「大手企業の話だから関係ない」とは言い切れません。
今回は、KDDIの事例から何が起きたのか、自社では何を確認しておきたいのかをわかりやすくご紹介します。
KDDIのメールシステムで何が起きた?
今回、不正アクセスを受けたのは、KDDIがISP事業者向けに提供しているメールシステムです。
ISPとは、インターネット接続やメールなどのサービスを提供する事業者を指します。
利用者はニフティやBIGLOBEなどの事業者と契約していますが、そのメール機能を支えるシステムの一部をKDDIが提供していました。
不正アクセスの対象となったメールサービスの提供事業者は、次の6社です。
- STNet
- KDDIウェブコミュニケーションズ
- JCOM
- 中部テレコミュニケーション
- ニフティ
- ビッグローブ
KDDIウェブコミュニケーションズが提供する法人向けレンタルサーバー「CPI」のメールサービスも対象に含まれています。
一方、auメール、UQ mobileメール、au one netメールについては別の設備を使用しており、KDDIは今回の不正アクセスによる影響はないと説明しています。
同じようなサイバー攻撃の事例は、サイバー攻撃の事例一覧でも確認できます。
KDDIの不正アクセスの原因・被害・対応
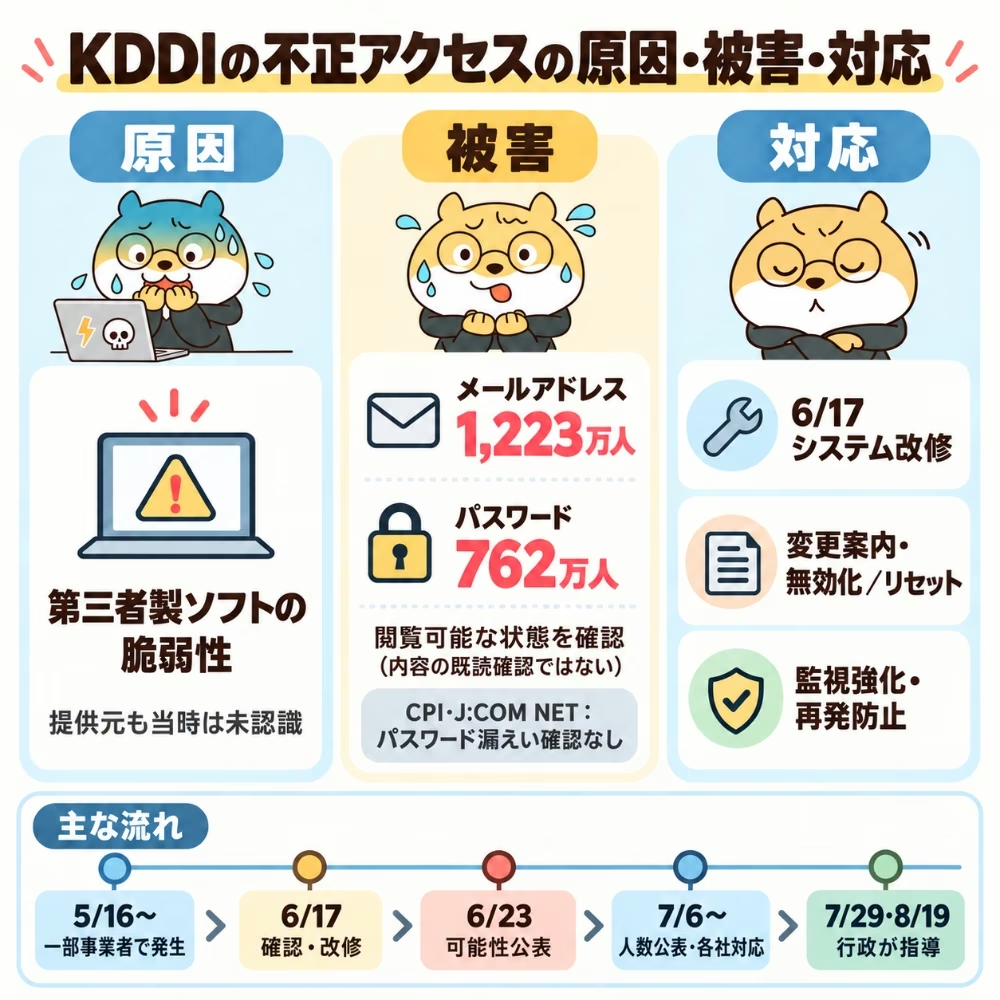
ここからは、今回の不正アクセスがなぜ起きたのか、どのような被害が確認されたのか、その後どのような対応が行われたのかを見ていきましょう。
なぜ不正アクセスされたの?
原因は、KDDIのメールシステムの一部に使われていた第三者製ソフトウェアの脆弱性です。
脆弱性とは、ソフトウェアなどに存在する、サイバー攻撃に悪用されるおそれがある弱点を指します。
KDDIによると、不正アクセスを確認した2026年6月17日の時点では、ソフトウェアの提供元もその脆弱性を認識していませんでした。
ソフトウェアの製品名や詳しい攻撃方法、攻撃者については公表されていません。
どんな被害が出た?
KDDIの調査では、12,231,954名、約1,223万人のメールアドレスの漏えいが確認されています。
そのうち、7,616,173名、約762万人についてはパスワードの漏えいも確認されました。
さらに、総務省や個人情報保護委員会は、約762万人のメールボックス内の情報が第三者から閲覧できる状態になっていたとしています。
ですが、これは実際にメールの中身が読まれたことまで確認されたという意味ではありません。
また、被害の内容はサービスによって異なり、「CPI」や「J:COM NET」ではパスワードの漏えいは確認されていません。
KDDIはどのように対応した?
KDDIは2026年6月17日に不正アクセスを確認し、同日にメールシステムを改修しました。
その後、対象となった事業者では、利用者へのパスワード変更の案内や、変更されていないパスワードの無効化・リセットなどが進められています。
KDDIは不審な動きを監視する仕組みも追加し、再発防止に向けた対策を行いました。
その後、総務省や個人情報保護委員会からも、アクセス制御やセキュリティ対策などについて指導を受けています。
主な流れは次のとおりです。
| 日付 | 主な動き |
|---|---|
| 2026年5月16日から | 一部の事業者で不正アクセスが発生 |
| 6月17日 | KDDIが不正アクセスを確認し、メールシステムを改修 |
| 6月23日 | KDDIが情報漏えいの可能性を公表 |
| 7月6日以降 | 漏えいが確認された人数などを公表し、各社が対応を進める |
| 7月29日・8月19日 | 総務省、個人情報保護委員会がそれぞれ指導 |
今回の事件から中小企業が学べること
今回の事例で注目したいのは、外部サービスを利用していても、セキュリティの問題が起こる可能性はあるという点です。
メールやWebサイトなどを外部の会社に任せること自体は、珍しいことではありません。
ですが、そのサービスの裏側では、さらに別の会社が作ったソフトウェアやシステムが使われていることもあります。
今回も、KDDIのメールシステムに組み込まれていた第三者製ソフトウェアの脆弱性が悪用されました。
これはWebサイトでも同じです。
WordPressやプラグイン、ECサイトのシステムなど、さまざまな外部ソフトウェアを組み合わせてWebサイトを運営している会社は少なくありません。
大切なのは、「外部に任せているから大丈夫」と考えるのではなく、自社が利用しているサービスやWebサイトに弱点が残っていないか、定期的に確認することです。
自社でも確認しておきたい3つのこと
今回の事例を受けて、まず確認したいのが、自社で利用しているメールサービスです。
今回の対象サービスを利用している場合は、契約している事業者からのお知らせを確認しましょう。
あわせて、次の3つのポイントを確認しておくと安心です。
1. メールのパスワードをほかのサービスでも使っていないか
同じパスワードを複数のサービスで使っていると、1つのパスワードが漏れたことで、別のサービスまで狙われる可能性があります。
使い回しているものがあれば、それぞれ違うパスワードへ変更しましょう。
2. 使っているメールアカウントを把握できているか
普段は使っていない古いメールアカウントが、そのまま残っていることもあります。
現在使っているものだけでなく、不要なアカウントが残っていないかも確認してみてください。
3. Webサイトにも弱点が残っていないか
メールだけでなく、会社のWebサイトやECサイトなどにも脆弱性が見つかることがあります。
しかし脆弱性は、Webサイトを見ただけではなかなかわかりません。
『セキュリティー診断さん』では、AIを活用してWebサイトやWebアプリ、ECサイトなどの脆弱性を診断できます。
専門用語をできるだけ抑えたレポートで、見つかった弱点や危険度も確認できるため、自社サイトの安全性が気になる場合に活用してみてください。
KDDIの不正アクセス事例から、自社の安全対策も見直しておこう
今回のKDDIの事例では、メールシステムに使われていた第三者製ソフトウェアの脆弱性が悪用され、多くの利用者に影響が及びました。
外部サービスを利用していても、その裏側にあるソフトウェアの弱点から被害につながる可能性があります。
だからこそ、自社で利用しているサービスを把握するとともに、Webサイトにも見落としている脆弱性がないか確認しておくことが大切です。
Webサイトの安全面が気になる場合は、AIで弱点を診断できる『セキュリティー診断さん』も確認方法の一つとして活用してみてください。
大切な会社やお客様の情報を守るためにも、問題が起きる前からできる対策を進めておきましょう。

参考資料
- KDDI株式会社「ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告」
- KDDI株式会社「ISP事業者向けメールシステムに対する不正アクセスの発生について」
- 総務省「通信の秘密の保護の徹底に向けた措置について(指導)」
- 個人情報保護委員会「KDDI株式会社及びインターネットサービスプロバイダに対する個人情報の保護に関する法律に基づく行政上の対応並びにメールサービス利用者に対する注意喚起について」
- ニフティ株式会社「【第二報】当社メールサービスへの不正アクセスについて」
- ビッグローブ株式会社「『BIGLOBEメール』への不正アクセス発生のお詫びとご報告(第二報)」
- JCOM株式会社「(更新)当社メールサービスに対する不正アクセスの発生について」
- 株式会社KDDIウェブコミュニケーションズ「当社メールサービスに対する不正アクセスの発生に関するお詫びとご報告」
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。