いえらぶCLOUDの不正アクセス|原因と不動産会社に広がった影響
2026年4月、不動産会社向けクラウドサービス「いえらぶCLOUD」で、第三者による不正アクセスとデータ流出が発生しました。
氏名や住所、電話番号など、部屋探しをした人の情報が流出した可能性があると公表されています。
さらに、LIFULL HOME’Sなどを通じて問い合わせた人の情報にも影響が及ぶ可能性がありました。
自社のサイトが直接攻撃されていなくても、利用している外部サービスから顧客情報が流出することはあります。
今回は、いえらぶCLOUDで何が起きたのか、企業が顧客情報を守るために何を考えておくべきかをわかりやすくご紹介します。
いえらぶCLOUDで不正アクセス…何が起きた?
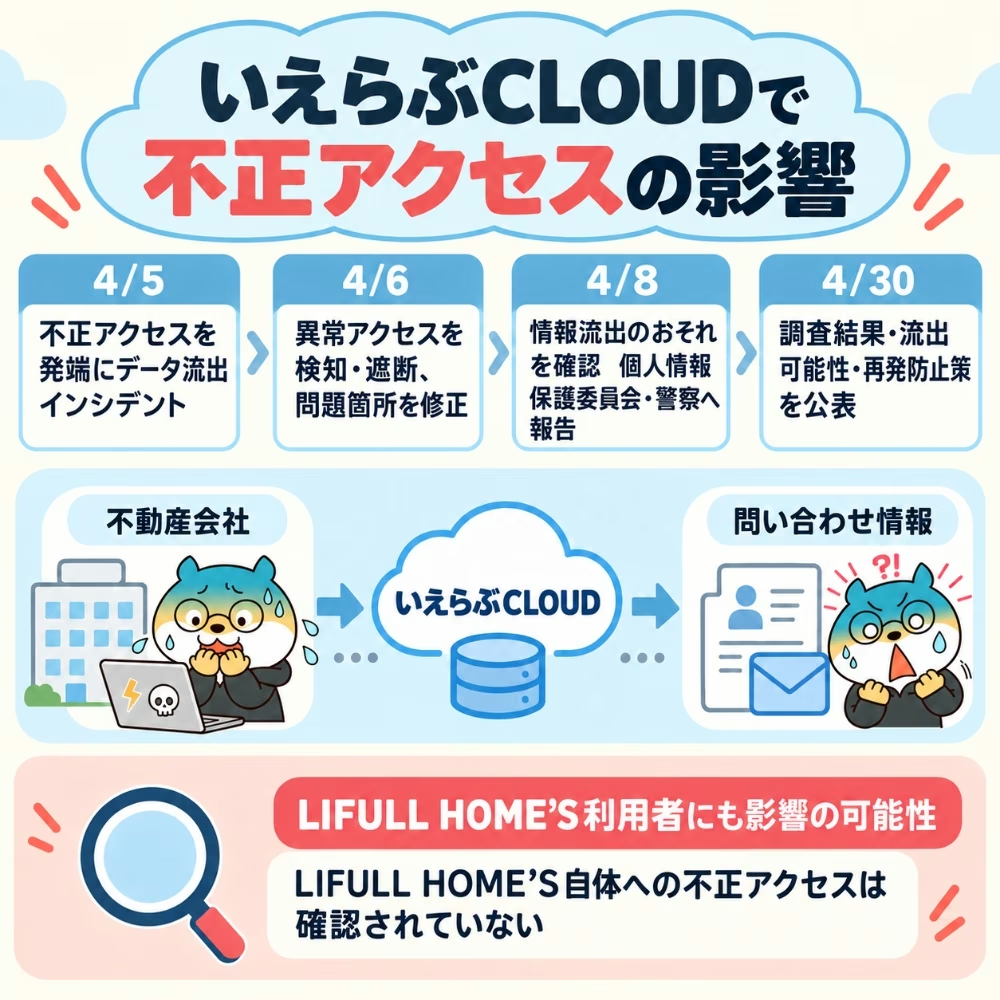
いえらぶGROUPの発表によると、2026年4月5日、同社のクラウドサービスで不正アクセスなどを発端とするデータ流出インシデントが発生しました。
翌4月6日には異常なアクセスを検知し、アクセスの遮断と問題があった箇所の修正を行っています。
その後の調査で、不正アクセスによってデータが取得され、外部へ流出したおそれがあることがわかりました。
4月8日には個人情報保護委員会と警察へ報告し、外部の専門家による調査も始めています。
経過を簡単に見ると、次のようになります。
| 日付 | 起きたこと |
|---|---|
| 2026年4月5日 | 不正アクセスなどを発端とするデータ流出インシデントが発生 |
| 4月6日 | 異常なアクセスを検知し、遮断と修正を実施 |
| 4月8日 | 情報流出のおそれを確認し、個人情報保護委員会と警察へ報告 |
| 4月30日 | 調査結果や流出した可能性のある情報、再発防止策を公表 |
サイバー攻撃の事例一覧では、ほかの企業で起きた事例もご紹介しています。
LIFULL HOME’Sの利用者にも影響の可能性
今回の事案で少しわかりにくいのが、いえらぶCLOUDを直接利用していない人の情報にも影響する可能性があったことです。
LIFULLは、一部の不動産会社がいえらぶCLOUDを利用していたため、「LIFULL HOME’S」から問い合わせた人の情報も不正に取得された可能性があると公表しています。
一方、LIFULL HOME’S自体への不正アクセスや情報漏えいは確認されていません。
つまり、自社のサイトが直接攻撃されていなくても、顧客情報を預けている外部サービスで問題が起これば、自社のお客様にも影響する可能性があります。
どんな情報が流出した可能性がある?
いえらぶGROUPは、流出した可能性がある情報として、次の内容を公表しています。
- 氏名
- メールアドレス
- 電話番号
- 住所
- 希望する物件の条件など
- 個人や法人とのやり取りの履歴の一部
FJネクストホールディングスでは、同社グループの顧客について、家族構成や性別、年齢、生年月日、職業、年収などを含む情報の一部が外部へ流出したことを公表しています。
一方で、クレジットカード情報やマイナンバー情報などについては、流出した事実は確認されていないといえらぶGROUPから発表されています。
また、すべての利用企業で情報流出が確認されたわけではありません。
RISEグループでは、自社が管理していた顧客情報について、不正アクセスや外部への持ち出しは確認されなかったと公表しています。
利用していた会社や保存されていた情報によって、影響は異なっていたと考えるのがよいでしょう。
不正アクセスはなぜ起きた?
いえらぶGROUPは、今回のデータ流出について、第三者による不正アクセスとシステムの脆弱性が発端だったと説明しています。
脆弱性とは、システムにあるセキュリティ上の弱い部分のことです。
また、攻撃者が「インフォスティーラー」などを使い、いえらぶCLOUDを利用する企業のアカウント情報を盗んでいた可能性が高いことも公表されました。
インフォスティーラーとは、パソコンなどに入り込み、保存されているIDやパスワードなどを盗む不正なソフトです。
どの利用企業のアカウントが使われたのか、盗まれたアカウント情報とシステムの脆弱性が具体的にどう関係していたのかまでは公表されていません。
今回の事例からは、ログイン情報を守る対策と、システムの弱点を見つけて直す対策の両方が大切だとわかります。
いえらぶGROUPはどう対応した?
いえらぶGROUPは、異常なアクセスを検知した4月6日にアクセスを遮断し、問題があった箇所を修正しています。
社内に危機対策本部を設け、外部のセキュリティ専門機関と連携して調査も進めました。
4月30日に公表された再発防止策には、脆弱性の根本的な修正、多要素認証の導入、アクセス監視と遮断の強化などが含まれています。
多要素認証とは、パスワードだけでなく、スマートフォンに届く確認コードなども使って本人確認を行う仕組みです。
パスワードが第三者に知られてしまった場合でも、不正ログインを防ぎやすくなります。
今回のような被害を防ぐには、不正ログインへの対策だけでなく、Webサイトやシステムに弱点が残っていないか確認することも重要です。
今回の事件から中小企業が考えておきたいこと
大手企業のサービスで起きた事件を見ると、「自社とは規模が違う」と感じるかもしれません。
ですが、クラウドサービスや外部のシステムに顧客情報を預けている会社は少なくないでしょう。
今回の事例から、自社でも特に確認しておきたいポイントをご紹介します。
顧客情報をどこに預けているか確認する
まず確認しておきたいのが、顧客情報をどのサービスで扱っているかです。
問い合わせフォームや予約システム、顧客管理サービスなど、普段何気なく使っているサービスにも、氏名や電話番号などが保存されていることがあります。
何か問題が起きたときに慌てないためにも、「どのサービスに、どんな情報を預けているのか」は把握しておきましょう。
外部サービスで問題が起きた場合、どこから連絡が来るのかも確認しておくと安心です。
不正ログインを防ぐ対策が使えるか確認する
IDとパスワードだけでログインするサービスでは、ログイン情報を盗まれた場合に不正利用されるおそれがあります。
多要素認証が利用できるサービスなら、設定しておくことで不正ログインの危険を減らせます。
退職した人のアカウントが残っていないか、必要以上に多くの人がアクセスできる状態になっていないかも、あわせて確認してみましょう。
自社サイトに弱点がないか確認する
外部サービスへの対策とあわせて、自社が管理しているWebサイトやWebアプリの安全性も確認しておきたいポイントです。
Webサイトに脆弱性が残っていると、そこを狙われて不正アクセスにつながる可能性があります。
見た目や動作に問題がなくても、セキュリティ上の弱点は外から見ただけではわからないことがあります。
自分で確認できるポイントについては、セキュリティチェックも参考にしてみてください。
Webサイトの安全性が気になるなら、セキュリティ診断で確認しよう
「自社サイトに弱点がないか気になるけれど、専門的なことはよくわからない」という場合は、セキュリティ診断を利用する方法があります。
『セキュリティー診断さん』では、AIが専門家の視点でWebサイトを調べ、見つかった弱点をわかりやすいレポートで確認できます。
Webサイトのほか、WebアプリやECサイト、外部からアクセスできるAPIも診断の対象です。
料金はWebサイト上で確認でき、見積もりを取る必要もありません。
セキュリティ事故が起きてから慌てるのではなく、自社で管理できる範囲から安全性を確認しておくことが大切です。
まとめ:顧客情報を預ける先と、自社サイトの安全性を確認しておこう
いえらぶCLOUDの事例では、不正アクセスによって顧客情報などが外部へ流出し、サービスを利用していた複数の企業にも影響が広がりました。
今回のように、自社が直接攻撃されていなくても、顧客情報を預けている外部サービスを通じて影響を受けることがあります。
普段使っているサービスでどんな情報を扱っているのかを把握し、不正ログインへの対策が十分か確認しておくことが大切です。
あわせて、自社のWebサイトに弱点がないか不安な場合は、『セキュリティー診断さん』を安全性の確認に活用してみてください。
会社とお客様を守るためにも、できるところから確認を始めておきましょう。
参考資料
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。