Gyazoの情報流出|Helpfeelへの不正アクセスの原因と影響
2026年9月11日、株式会社Helpfeelの画像共有サービス「Gyazo」で、第三者による不正アクセスが発生しました。
画像アップロードサーバーの脆弱性が悪用され、ユーザーに関するデータや画像のメタデータが外部に流出しています。
非公開画像についても、第三者に閲覧された可能性を完全には否定できないと公表されています。
「画像共有サービスの話なら、自社には関係ない」と思うかもしれませんが、Webサイトの弱点が攻撃の入口になる点は、多くの会社に共通する問題です。
今回は、Gyazoで何が起きたのかと、自社で注意しておきたいことをわかりやすくご紹介します。
Gyazoで発生した不正アクセスの原因と被害
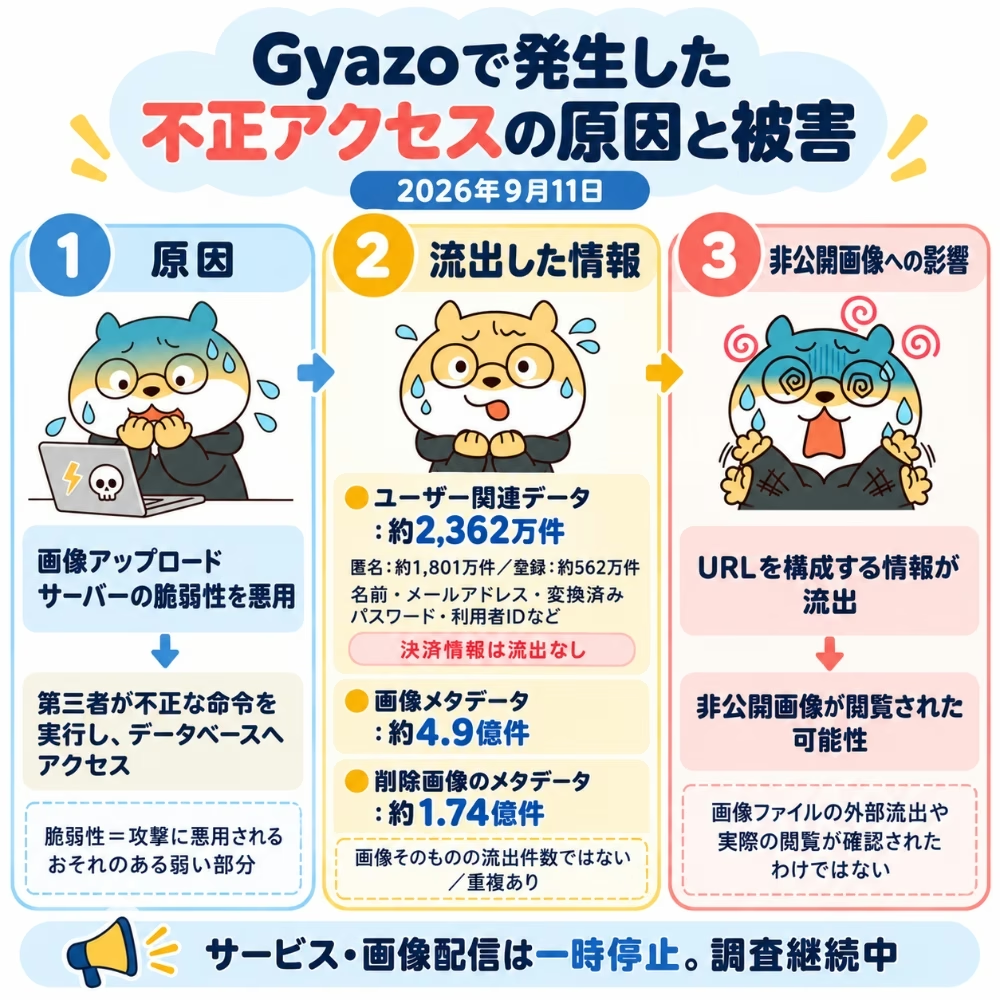
2026年9月11日、Gyazoで第三者による不正アクセスが発生しました。
Helpfeelの公表によると、画像アップロードサーバーにあった脆弱性が悪用され、第三者がシステム上で不正な命令を実行してデータベースへアクセスしたとされています。
脆弱性とは、Webサイトやシステムにある、攻撃に悪用されるおそれのある弱い部分のことです。
その後の調査で、ユーザーに関するデータや画像のメタデータが外部に流出していたことが確認されました。
Helpfeelは侵入経路の遮断や脆弱性への対応を行い、二次被害を防ぐために画像配信やサービスを一時停止しています。
外部の専門機関による調査は続いており、2026年10月7日時点では、脆弱性の詳しい種類や該当するソフトウェアなどは公表されていません。
約2,362万件のユーザー関連データが流出
流出が確認されたユーザーに関するデータは、約2,362万件です。
名前として設定された文字列やメールアドレス、パスワードをそのまま保存しないために変換した値、利用者IDなどが含まれています。
約2,362万件のうち、約1,801万件はメールアドレスを登録していない匿名ユーザー、約562万件はメールアドレスを登録しているユーザーに関するデータです。
これはそのまま「約2,362万人の個人情報が流出した」という意味ではありません。
また、クレジットカード番号などの決済情報は流出していないと公表されています。
画像に関するメタデータも流出
ユーザーに関するデータだけではなく、画像について記録された「メタデータ」も流出しました。
メタデータとは、画像そのものではなく、画像IDやタイトル、アップロード元の情報など、画像に関連して保存されている情報です。
主に2019年1月以前にアップロードされた画像について、約4.9億件のメタデータが流出しています。
さらに、過去に削除された画像に関するメタデータ約1.74億件の流出も、その後の調査で確認されました。
これらは画像ファイルそのものの流出件数ではなく、それぞれの区分に重複があるかも公表されていないため、単純に足して「流出総数」とすることはできません。
非公開画像も閲覧された可能性がある
今回特に注意したいのが、流出したメタデータに画像URLを構成する情報が含まれていたことです。
Gyazoには「リンクを知っている人だけ」が画像を見られる共有方法があります。
ですが、そのリンクにつながる情報が第三者に渡れば、本来見せるつもりのなかった相手からアクセスされるおそれがあります。
たとえるなら、画像ファイルが「部屋の中身」、URLを構成する情報が「その部屋の場所を示すメモ」のようなものです。
部屋の中身そのものが持ち出されていなくても、場所がわかれば中を見られる可能性があります。
Helpfeelは、非公開画像のファイル一覧が取得されていたことも確認しており、一部の非公開画像が第三者に閲覧された可能性を完全には否定できないとしています。
画像ファイルそのものが外部へ流出したことや、非公開画像が実際に閲覧されたことまで確認されたわけではありません。
今回の被害を時系列で確認
今回の主な流れを簡単に確認してみましょう。
| 時期 | 主な出来事 |
|---|---|
| 9月11日〜12日 | 不正アクセスが発生。11日夜に検知され、12日未明までに確認された侵入経路を遮断しました。 |
| 9月14日〜16日 | 情報流出を確認し、一部画像の配信を停止。16日に第一報が公表されました。 |
| 9月22日〜25日 | 22日の案内時点でサービス全体へのアクセスを停止。25日の第二報で、削除済み画像のメタデータ流出などが新たに公表されました。 |
| 9月27日 | セキュリティ対策と確認を経てサービスを再開。不正アクセス以前にアップロードされた画像は、原則として所有者本人のみが閲覧できる状態になりました。 |
不正アクセスが発生したのは9月11日ですが、調査が進むにつれて新たな被害も判明しています。
こうした事例は、発生直後の発表だけで全容がわかるとは限りません。
ほかの事例については、サイバー攻撃の事例一覧でも確認できます。
この事例から中小企業が注意したい3つのこと
Gyazoの事例を「大きなサービスで起きた特殊な事件」と考えて終わらせるのではなく、自社でも似た問題が起きないか確認するきっかけにすることが大切です。
特に意識したいのは、次の3つです。
1. 外部から使えるWebサイトや機能の弱点を放置しない
今回の不正アクセスでは、インターネットから利用できる画像アップロードサーバーの脆弱性が入口になりました。
会社のWebサイトにも、問い合わせフォームや会員ページ、ファイルのアップロード機能など、外部から利用できる機能があります。
普段問題なく使えていても、攻撃に悪用される弱点が残っていないとは限りません。
WebサイトやWebサービスを公開している場合は、セキュリティ上の弱点がないか定期的に確認しておくことが大切です。
2. 「URLを知っている人だけ」を過信しない
URLを知っている人だけが見られる共有方法は便利ですが、URLそのものやURLにつながる情報が外部へ出れば、第三者からアクセスされる可能性があります。
社外秘の資料やお客様の情報など、見られると困るものを共有するときは、「URLを知られなければ大丈夫」と考えない方が安心です。
どこまで公開される設定なのか、ほかにアクセスを制限する方法があるのかも確認しておきましょう。
3. 削除したデータがどう扱われるか確認する
今回の事例では、すでに削除された画像に関するメタデータ約1.74億件の流出も確認されました。
削除済みの画像ファイルそのものが流出したわけではありませんが、「画面から消したデータに関する情報が、どこまで残るのか」という点も考えておく必要があります。
自社で利用しているWebサービスについても、重要なデータを削除したあとに何が残るのか、不明な場合は提供会社や管理会社へ確認してみましょう。
自社サイトにも弱点がないか確認しておこう
今回のGyazoの事例では、外部から利用できるサーバーの脆弱性が不正アクセスの入口となりました。
同じ脆弱性がほかの会社にもあるという意味ではありませんが、WebサイトやWebサービスの弱点を狙われる危険は、規模を問わず考えておきたい問題です。
自社でまず確認するなら、セキュリティチェックを使って現在の状態を見てみましょう。
「自社だけでは安全なのかわからない」「専門的な部分まで調べたい」という場合は、Webサイトの脆弱性診断を利用する方法もあります。
『セキュリティー診断さん』では、AIが専門家の視点でWebサイトやWebアプリなどの弱点を診断し、専門知識がなくても内容を確認しやすいレポートを提供しています。
見積もり不要の明朗会計なので、費用については料金案内から事前に確認できます。
ニュースを見て不安なままにするのではなく、自社サイトにも見落としている弱点がないか、一度確認する機会にしてみましょう。
不正アクセスを他人事にせず、今できる備えを始めよう
Gyazoの事例では、画像アップロードサーバーの脆弱性が不正アクセスの入口となり、ユーザーに関するデータや画像のメタデータが外部へ流出しました。
今回のような事件を「大きなサービスだけの話」で終わらせず、自社のWebサイトにも攻撃につながる弱点が残っていないか考えることが大切です。
安全面に不安がある場合は、AIでWebサイトの「弱点」を診断できる『セキュリティー診断さん』も、確認方法の一つとして活用してみてください。
普段問題なく動いているサイトでも、安全性まで目で見て判断することは難しいものです。
会社やお客様の大切な情報を守るためにも、事故が起きる前に自社サイトの状態を確かめておきましょう。

参考資料
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。