お名前.com デスクトップクラウドの不正アクセス|FX口座への被害と補償・停止の経緯
2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生しました。
利用者の情報が外部に持ち出され、一部では身に覚えのないFX取引などの被害も報告されています。
影響を受けた可能性があるサーバーは約2万7千件に上り、サービスの停止や利用者への補償も発表されました。
一体なぜ、このような事件が起きてしまったのでしょうか。
今回は、GMOインターネットの不正アクセス事件について、被害の状況や原因、企業が学ぶべき教訓をわかりやすく解説します。
※この記事は、2026年10月28日時点の公表情報をもとにしています。
GMOインターネットの不正アクセス事件とは?
今回、不正アクセスの被害を受けたのは、GMOインターネットの「お名前.com デスクトップクラウド」というサービスです。
このサービスは、インターネットを通じて遠隔地のWindowsパソコンのような環境を利用できるもので、外国通貨を売買するFX取引の自動売買などにも使われています。
ところが、2026年10月に第三者による不正アクセスが確認され、利用者の情報が外部に持ち出されていたことが判明しました。
不正アクセスとは、本来は利用する権限のない人が、システムに勝手に入り込むことです。
今回の事件では、サービスそのものへの侵入だけでなく、利用者の取引口座にも被害が及んだ可能性が指摘されています。
約2万7千件のサーバーに影響の可能性
GMOインターネットの発表によると、今回の不正アクセスで影響を受けた可能性があるサーバーは、26,739件に上ります。
ただし、これは実際に不正アクセスを受けたサーバーや、情報が流出した利用者の数ではありません。
被害の可能性がある範囲を示した数字であり、実際の被害規模については引き続き調査が進められています。
また、GMOインターネットグループは、10月28日時点で今回の事件による他のグループサービスへの影響は確認されていないと説明しています。
GMOインターネットの不正アクセスでどんな被害が出た?
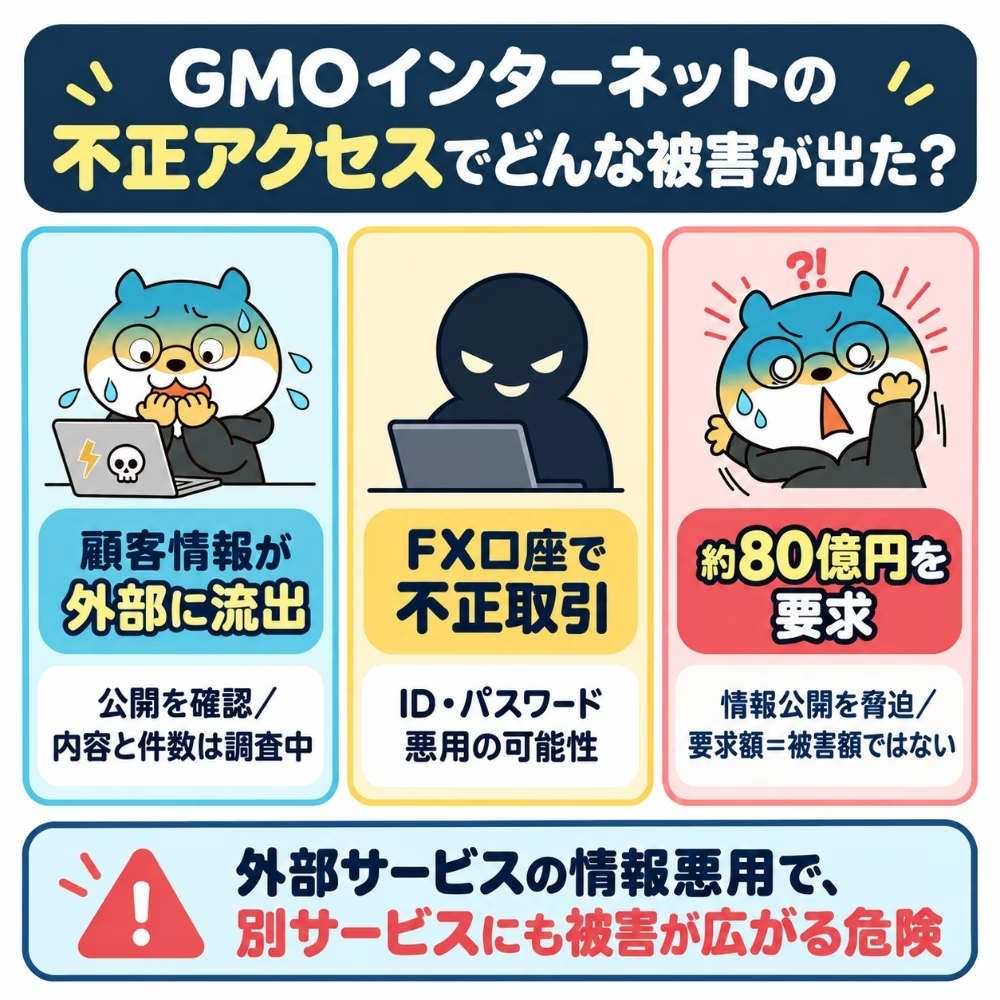
今回の事件では、利用者の情報が外部に持ち出されたほか、FX取引などに使う口座で不正な操作が行われたという報告も出ています。
具体的にどのような被害が確認されているのか、見ていきましょう。
顧客情報が外部に持ち出された
GMOインターネットは10月24日、サービスのシステムにセキュリティ上の問題があり、利用者の情報が外部に持ち出されたことを発表しました。
さらに10月27日には、攻撃者とみられる人物がインターネット上に情報を公開したことも確認しています。
ただし、公開された情報には事実と異なる内容が含まれる可能性もあり、実際に流出した情報の詳しい内容や件数については確認が続けられています。
同社は、公開された情報に利用者本人の情報が含まれていると確認した場合、個別に連絡する方針です。
FX口座で身に覚えのない取引も発生
今回の事件で特に深刻なのが、利用者の取引口座への影響です。
不正アクセスによって、サービス内に保存されていた取引口座のIDやパスワードなどが取得され、悪用された可能性があります。
実際に、一部の利用者からは身に覚えのない取引が行われたという報告があり、OANDA証券も一部の顧客口座への不正ログインや不正取引を確認しています。
ただし、これは証券会社そのもののシステムに侵入されたという意味ではありません。
今回の事件は、外部サービスに預けていた情報が悪用され、別のサービスにも被害が広がる危険性を示しています。
攻撃者から約80億円の金銭要求も
GMOインターネットは、攻撃者とみられる人物から約80億円の金銭を要求されたことも明らかにしています。
要求に応じなければ、情報の公開やランサムウェア攻撃などを行うという脅迫があったとのことです。
ランサムウェアとは、パソコンなどのデータを勝手に使えなくして、元に戻す見返りに金銭を要求する不正プログラムです。
実際に情報の公開は確認されましたが、10月27日13時55分時点では、予告されたランサムウェア攻撃は確認されていません。
なお、約80億円は攻撃者側の要求額であり、実際の被害額ではありません。
GMOインターネットは、こうした要求には応じない方針を示しています。
GMOインターネットへの不正アクセスはなぜ起きたのか
今回の事件について、「犯人はどうやってシステムに入り込んだの?」と疑問に思う方も多いでしょう。
しかし、2026年10月28日時点では、不正アクセスの具体的な侵入経路や原因は公表されていません。
GMOインターネットは、サービスのシステムにセキュリティ上の問題があったことを認めていますが、どのような弱点が悪用されたのかは明らかになっていない状況です。
また、GMOインターネットグループ代表の熊谷正寿氏は、自身のブログで、社内から事前に改善すべき課題が指摘されていたことを説明しています。
その対応が十分ではなかったという反省も示していますが、今回の侵入原因となった特定の弱点を放置していたと確定したわけではありません。
事件の詳しい原因については、今後の調査結果を確認する必要があるでしょう。
不正アクセス発覚から現在までの経緯
今回の事件は、10月20日に不正プログラムの設置が確認されたあと、サービスの停止や情報流出の確認など、事態が大きく進展しました。
主な出来事は次のとおりです。
| 日付 | 主な出来事 |
|---|---|
| 10月19〜20日 | 利用者からの問い合わせを受けて調査を開始し、不正プログラムの設置を確認 |
| 10月21日 | 不正アクセスを公表し、全プランを順次停止 |
| 10月23日 | 取引口座のパスワード変更や接続の切断を利用者に要請 |
| 10月24日 | 顧客情報の持ち出しを公表し、お見舞金や損失補償の方針を発表 |
| 10月27日 | 攻撃者による情報公開を確認し、特別お見舞金などの対応を発表 |
| 10月28日 | 対応方針を改めて公表。被害状況の調査は継続中 |
なお、10月19日は調査が始まった日であり、攻撃者が侵入した日ではありません。
ほかの企業で発生した事件については、サイバー攻撃の事例一覧 でもご紹介しています。
GMOインターネットが発表した補償や今後の対応
GMOインターネットは、被害を受けた利用者への補償や、代わりに利用できるサービスの提供などを発表しています。
主な対応は次のとおりです。
利用者へのお見舞金と取引損失の補償
GMOインターネットは、現在のサービス利用者全員に対し、金銭的な被害の有無にかかわらず、一律5,000円のお見舞金を支払うと発表しました。
また、今回の不正アクセスが原因と認められた不正取引については、実際に発生した損失を補償する方針です。
ただし、市場の値動きによる損失や、本来得られたはずの利益などは補償対象に含まれません。
さらに、攻撃者が公開した情報に本人の情報が含まれていたことが確認された利用者には、別途「GMO特別お見舞金」を支払うとしています。
こちらは公開された情報の種類に応じて金額が設定されており、1回の情報公開につき上限300万円という方針です。
これらはそれぞれ別の制度なので、一律5,000円だけですべての補償が終わるわけではありません。
現在のサービスを停止し、代替サービスを提供
GMOインターネットは、問題が起きた現在のシステムをそのまま再開しない方針を示しています。
引き続き利用を希望する顧客には、別のクラウド環境を使った代替サービスを案内し、乗り換え後6か月間は無料で提供する予定です。
ただし、代替サービスへの移行や新しいシステムの安全性確認は、今後の対応も含まれています。
事件への対応が発表されたからといって、すべての問題が解決したわけではありません。
GMOの不正アクセス事件から学ぶ、自社を守るための対策
今回の事件は、大手企業が提供するサービスでも、セキュリティ上の問題から大きな被害につながる可能性があることを示しています。
では、自社で同じような被害を防ぐためには、どのようなことに気をつければよいのでしょうか。
特に意識しておきたい、3つのポイントをご紹介します。
1. 外部サービスに預けている情報を確認する
クラウドサービスなどを利用している場合、どのような情報を保存しているか把握しておくことが大切です。
例えば、外部サービスに重要な取引口座のIDやパスワードを保存していると、そのサービスが攻撃された際に、別の口座にも被害が広がるおそれがあります。
万が一のときに慌てないよう、利用中のサービスと保存している情報を、保守会社や担当者と確認しておきましょう。
2. セキュリティ上の問題を放置しない
今回、GMOインターネットグループの代表は、事前に指摘されていた改善課題への対応が十分ではなかったと振り返っています。
どれだけ対策をしていても、セキュリティ上の弱点が見つかる可能性はあります。
大切なのは、見つかった問題を放置せず、危険性の高いものから対処していくことです。
自社でも、過去に指摘されたセキュリティ上の問題がそのままになっていないか、確認してみましょう。
3. 自社のWebサイトも定期的に点検する
セキュリティ対策というと、パソコンのウイルス対策やパスワード管理を思い浮かべる方も多いかもしれません。
しかし、会社のホームページやネットショップなどにも、不正アクセスにつながる弱点が隠れている可能性があります。
例えば、お客様の個人情報を扱うサイトに弱点があれば、情報漏えいやサイトの改ざんなどの被害につながるおそれがあります。
こうした弱点を早めに見つける方法として役立つのが、Webサイトのセキュリティ診断です。
『セキュリティー診断さん』では、AIが専門家の視点でWebサイトの弱点を調べ、わかりやすいレポートで診断結果をお知らせします。
見積もり不要の明朗会計で、専門知識がない方でも手軽に利用できることが特徴です。
自社サイトの安全性が気になる方は、セキュリティの無料チェック や料金案内 も参考にしてみてください。
「お名前.com デスクトップクラウド」を利用している場合は?
今回の事件に関係するサービスを利用している方は、GMOインターネットから発表されている注意事項も確認しましょう。
同社は、取引口座や取引ツールのパスワード変更に加えて、ログイン中の接続をすべて切断するよう求めています。
パスワードを変更しても、すでに接続している第三者がそのまま取引を続けられる場合があるためです。
また、取引履歴や残高を確認し、身に覚えのない取引が見つかった場合は、まず取引先の金融機関に連絡しましょう。
事件に便乗した不審なメールや電話にも注意が必要です。
詳しい案内や問い合わせ先は、お名前.com デスクトップクラウドの公式サイト で確認できます。
まとめ:大切な会社の情報を守るために、今できる対策を進めよう
今回のGMOインターネットの事件では、不正アクセスによって利用者の情報が持ち出され、取引口座にまで被害が広がる事態となりました。
大手企業でもこうした問題が起こる以上、自社でもセキュリティ上の弱点を見過ごしていないか、日頃から確認しておくことが大切です。
特に、お客様の情報を扱うWebサイトは、知らないうちに危険な状態になっていないか注意したいところです。
自社サイトの安全性が気になる場合は、AIでWebサイトの弱点を診断できる『セキュリティー診断さん』も活用してみてください。
会社の信用とお客様の大切な情報を守るためにも、できるところからセキュリティ対策を進めていきましょう。
参考資料
- GMOインターネット「当社が提供するサービスにおける不正アクセスへの対応方針に関するお知らせ」(2026年10月28日)
- GMOインターネット「お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)」(2026年10月24日)
- GMOインターネット「お名前.com デスクトップクラウドへの不正アクセスに関するお詫びとお知らせ(第3報)」(2026年10月23日)
- GMOインターネット「お名前.com デスクトップクラウドへの不正アクセスに関する現在の対応について(第12報)」(2026年10月27日)
- 熊谷正寿氏の公式ブログ
- 日本経済新聞「金融庁、FX各社に不審な取引の監視強化要請 GMO系で不正アクセス」
- 時事通信「片山金融相、FX業者5社に被害=GMO不正アクセス関連で」
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。