Eストアーで不正アクセス|ショップサーブの情報漏えいを解説
ネットショップ作成サービス「ショップサーブ」を提供する株式会社Eストアーで、不正アクセスによる情報漏えいが発生しました。
公表された漏えい件数は、延べ8,853,839件(約885万件)にのぼります。
購入者の氏名や住所だけでなく、会員情報やカード情報の一部、店舗側のログイン情報なども対象となりました。
外部サービスにネットショップを任せていても、そこで事故が起きれば、自社のお客様にも影響が及ぶ可能性があります。
今回は、ショップサーブで何が起きたのかを確認しながら、自社でも確認しておきたいポイントをご紹介します。
Eストアー「ショップサーブ」で何が起きた?
Eストアーの公表によると、2026年5月21日から8月1日にかけて、ショップサーブのサーバーへ外部から不正アクセスがありました。
第三者がサーバー上で不正なプログラムを実行し、購入者情報などを外部へ送信したとされています。
不正アクセスとは、権限を持たない第三者がサーバーやシステムへ入り込むことです。
Eストアーは8月1日に第1報を公表し、攻撃元からの通信を遮断したと発表しました。
翌8月2日の第2報では、調査によって新たに判明した情報が追加され、漏えいした情報の種類も広がっています。
公表された漏えい件数は、**延べ8,853,839件(約885万件)**です。
これは人数ではなく、同じ人の複数の登録情報が含まれている可能性があります。
同じような事案については、サイバー攻撃の事例一覧でも確認できます。
どんな情報が漏えいした?
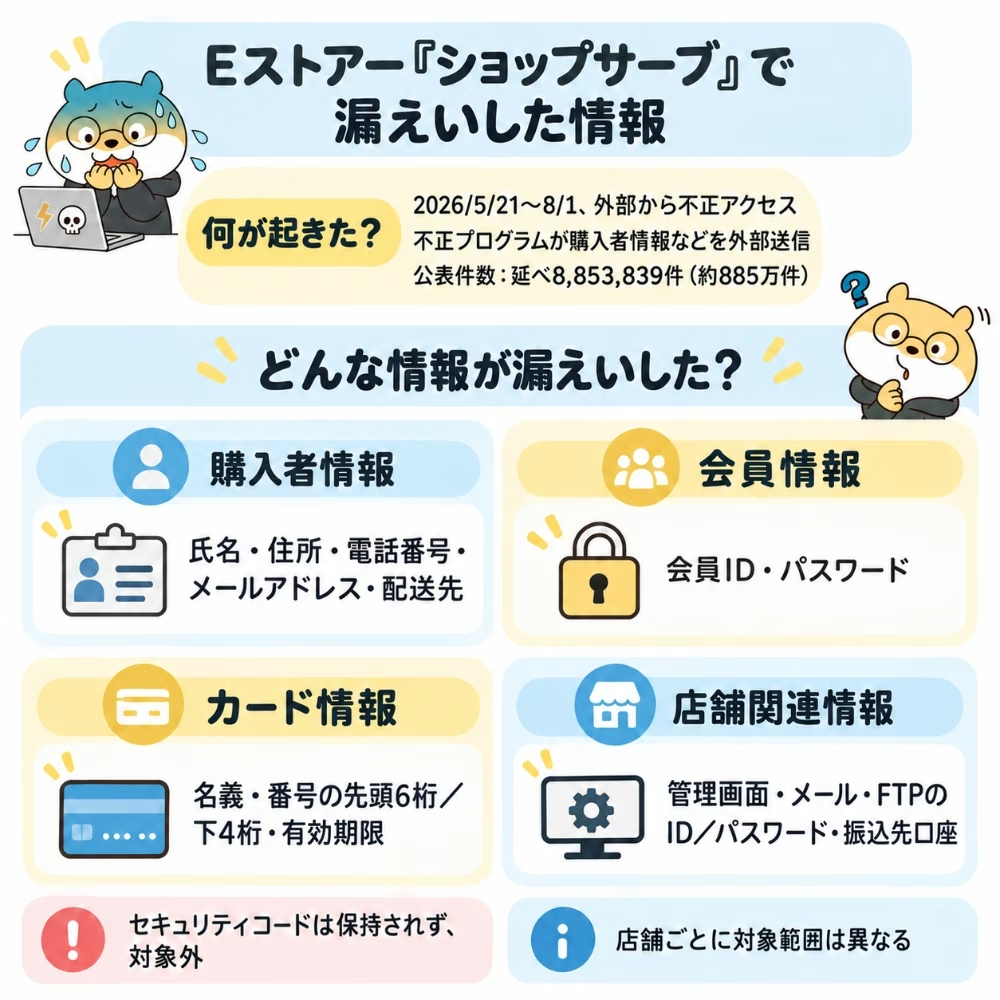
今回の不正アクセスでは、購入者だけでなく、ショップサーブを利用する店舗側の情報も漏えいしたと公表されています。
主に対象となったのは、次のような情報です。
- 購入者情報:氏名、住所、電話番号、メールアドレス、配送先情報など
- 会員情報:会員ID、パスワードなど
- カード情報:名義、カード番号の先頭6桁と下4桁、有効期限
- 店舗関連情報:管理画面、メール、FTPのIDやパスワード、振込先口座情報
カードのセキュリティコードは保持しておらず、漏えいの対象には含まれていません。
また、約885万件すべてがカード情報という意味ではありません。
実際に漏えいした情報の種類は、利用していた店舗によって異なります。
たとえばPFUは、同社の顧客についてカード情報や会員ID、パスワードの漏えいはなかったと公表しています。
キングジムも、カード情報やログインパスワードの漏えいは確認されていないとしています。
また、絵具屋三吉では、会員情報やカード情報の一部を含む情報が漏えいしたと公表されました。
同じサービスを利用していても、自社の顧客がどの情報まで対象になったのかは、個別に確認する必要があります。
不正アクセスの原因や侵入経路は?
Eストアーは、ショップサーブのサーバーが外部から不正アクセスを受けたことを公表しています。
その後、サーバー上で不正なプログラムが実行され、情報が外部へ送信されました。
ただ、どのような方法でサーバーへ侵入したのかは公表されていません。
たとえるなら、建物の中へ侵入して情報を持ち出したことまではわかっていても、どの入口から入ったのかまでは明らかになっていない状態です。
導入店舗の公表では、Eストアーから「本件の原因となった脆弱性への対策が完了した」と報告を受けたことも明らかになっています。
脆弱性とは、Webサイトやシステムにあるセキュリティ上の弱い部分です。
脆弱性の具体的な種類については、公表されていません。
利用していた店舗にはどんな影響があった?
今回の不正アクセスは、Eストアーだけでなく、ショップサーブを利用していた企業にも影響しました。
実際に、各社はEストアーから調査結果の連絡を受けたあと、顧客向けに案内を出しています。
- キングジム:8月31日に対象との連絡を受けたと公表
- PFU:9月17日に対象との連絡を受けたと公表
- 絵具屋三吉:9月25日に対象との連絡を受けたと公表
Eストアーが不正アクセスを公表したあとも、店舗ごとの影響範囲については調査が続いていたことがわかります。
さらに、キングジムとPFUでは、すでにショップサーブの利用を終了していた時期の顧客情報も対象となりました。
サービスを解約していても、過去の顧客情報が残っていれば、あとから影響を受ける可能性があります。
また、キングジムは、個々の顧客が漏えい対象かどうかを確認できる情報を自社では持っていないと公表しています。
外部サービスへ預けた情報については、自社だけでは詳しい状況がわからず、サービス提供会社の調査や連絡を待つ場合もあるのです。
今回の事例から確認しておきたい3つのこと
ネットショップやWebサービスを外部へ任せること自体が問題というわけではありません。
大切なのは、万が一事故が起きたときに、どこへ何を預けているのかを把握できる状態にしておくことです。
今回の事例をきっかけに、まずは次の3点を確認してみましょう。
1. 顧客情報をどこまで預けているか
ネットショップでは、氏名や住所、メールアドレスなど、多くの顧客情報を外部サービスへ預けることがあります。
さらに、管理画面のログイン情報や振込先口座など、店舗運営に関わる情報を預けている場合もあります。
どのサービスに、どの情報を預けているのかを一度確認しておくと、事故が起きたときにも状況を把握しやすくなります。
2. 情報漏えいが起きたとき、誰から連絡が来るか
外部サービスで事故が起きても、自社の顧客が対象かどうかがすぐにわかるとは限りません。
今回も、Eストアーの公表後に各店舗への調査と連絡が続きました。
サービス提供会社からどのように連絡が来るのか、自社では誰が確認するのかを決めておくと安心です。
顧客への案内が必要になった場合に、誰が対応するかもあわせて確認しておきましょう。
3. サービスをやめた後のデータがどうなるか
今回の事例では、すでにサービスの利用を終了していた企業の顧客情報も漏えい対象になりました。
サービスを解約したからといって、預けていた情報がすぐにすべて削除されるとは限りません。
ネットショップや顧客管理サービスを変更するときは、以前のサービスにどのデータが残るのかも確認しておきましょう。
外部サービスだけでなく、自社サイトの弱点も確認しておこう
今回のように、利用している外部サービス側で起きた事故については、自社だけで防げない部分もあります。
そのため、委託先がどのように情報を管理しているのかを確認しておくことが大切です。
その一方で、自社で運営しているWebサイトやECサイトに弱点が残っていないかは、自社側から確認できます。
「自社サイトは大丈夫だろうか」と気になった場合は、まず無料のセキュリティチェックで確認してみましょう。
より詳しく調べたい場合は、Webサイトの弱点をAIで診断する『セキュリティー診断さん』も利用できます。
料金は料金案内から事前に確認できるため、見積もりを依頼する前に費用感を把握できます。
外部サービスに任せている部分と、自社で確認できる部分を分けながら、できるところから安全対策を進めていきましょう。
外部サービスを任せきりにせず、自社でも確認しておこう
ネットショップを外部サービスに任せていても、情報漏えいが起きれば、自社のお客様まで影響を受けることがあります。
今回の事例を機に、どのサービスへどんな情報を預けているのか、事故が起きた際にどのような連絡を受けるのかを一度確認しておくと安心です。
外部サービスの管理状況を確かめるだけでなく、自社のWebサイトに弱点が残っていないか確認することも、会社とお客様を守るための大切な対策になります。
安全面に不安がある場合は、AIでWebサイトの弱点を診断できる『セキュリティー診断さん』も、確認方法の一つとして活用してみてください。
万が一の事故が起きる前に、自社で確認できるところから備えを進めておきましょう。

参考資料
- 株式会社Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(第2報)」
- 株式会社キングジム「Eストアー「ショップサーブ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
- 株式会社PFU「外部サービスEストアー「ショップサーブ」への不正アクセスに伴う「PFUダイレクト本店」の個人情報漏えいに関するお詫びとお知らせ」
- 有限会社巽繊維工業所「【重要】ショップサーブにおける不正アクセスに関するお知らせ(2026年8月10日 追記)」
- 絵具屋三吉 ONLINE STORE「ショップサーブにおける個人情報漏えいに関するお詫びとお知らせ」
- BASE株式会社「2026年12月期 第2四半期(中間期)決算短信〔日本基準〕(連結)」
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。