ニップンのサイバー攻撃から学ぶランサムウェア対策
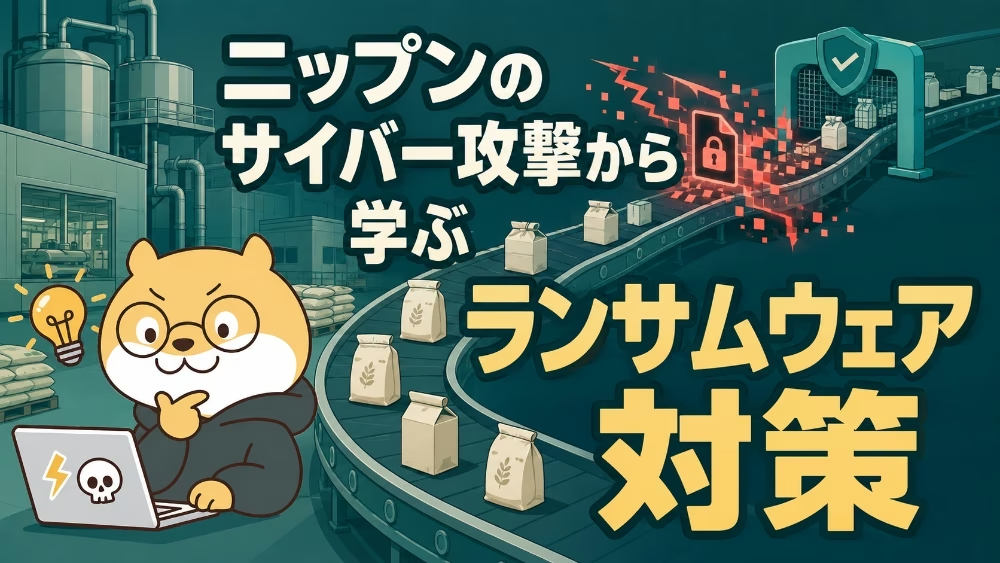
2021年7月、食品メーカーの株式会社ニップンがサイバー攻撃を受け、大部分のサーバーが暗号化されました。
被害はバックアップにも及び、財務会計や販売管理などの重要なシステムが使えなくなります。
工場の生産や商品の供給は続けられたものの、決算発表は約3か月延期されました。
「バックアップを取っていれば安心」と考えている会社にとっても、見過ごせない事例です。
今回は、ニップンで何が起きたのかと、中小企業が自社を守るために押さえておきたいポイントをわかりやすくご紹介します。
ニップンのサイバー攻撃では何が起きた?
2021年7月7日の未明、ニップンのグループ会社が管理するネットワークが、外部からサイバー攻撃を受けました。
大部分のサーバーと一部のパソコンが暗号化され、データを正常に使えない状態になったのです。
ニップンは同日の午前中に、被害の拡大を防ぐため全サーバーを停止し、社内外のネットワークを遮断しました。
被害は、財務会計や販売管理などの重要なシステムに加え、さまざまなデータを保管するファイルサーバーにも及んでいます。
その反面、ネットワークから独立していた工場の生産管理システムの一部などは被害を免れ、商品の生産や供給は続けられました。
つまり、「工場は動いているのに、会社の帳簿や伝票を開けない」という状態に陥ったのです。
その後の主な流れも確認してみましょう。
| 時期 | 何が起きたか |
|---|---|
| 2021年7月7日 未明 | グループのネットワークがサイバー攻撃を受け、大部分のサーバーが暗号化される |
| 7月7日 午前 | 全サーバーを停止し、社内外のネットワークを遮断 |
| 8月16日 | 企業情報・個人情報の一部が流出した可能性を公表し、第1四半期報告書の提出期限を延長 |
| 10月29日~11月15日 | 延期していた第1四半期の決算発表と四半期報告書の提出を順次実施 |
| 2022年6月29日 | 内部統制報告書を訂正し、攻撃前のセキュリティ体制などに課題があったと公表 |
ほかの企業で発生した事例は、サイバー攻撃の事例一覧でもご紹介しています。
バックアップまで暗号化され、復旧が難しくなった
ニップンの被害で特に注目したいのが、バックアップまで暗号化されてしまったことです。
ニップンは何も備えていなかったわけではありません。
災害などに備えてデータセンターを分散させ、データのバックアップも保管していました。
ところが、一度の攻撃で大部分のサーバーが同時に被害を受け、バックアップを管理するサーバーも暗号化されてしまいます。
外部の専門家による調査でも、すぐにデータを元へ戻せる有効な方法が確認できない状態でした。
バックアップは、データを消失したときの大切な備えです。
ですが、本体とバックアップが同じ攻撃の影響を受ける状態では、いざというときに両方とも使えなくなるおそれがあります。
大切なのはバックアップを取るだけでなく、普段のネットワークから切り離した場所にも保管し、実際にデータを戻せるか確認しておくことです。
サイバー攻撃で決算まで約3か月延期
サイバー攻撃による影響は、システムが使えなくなったことだけではありませんでした。
ニップンでは、財務会計や販売管理などのシステムが被害を受け、決算に必要なデータをすぐに集められなくなります。
その結果、2021年8月に予定されていた第1四半期の決算発表は延期され、実際に発表できたのは10月29日でした。
工場の生産管理システムの一部は被害を免れたため、ニップンは商品の生産や供給を続けています。
それでも、会社のお金や売上を管理する仕組みが止まれば、経営に関わる重要な業務まで長期間止まる可能性があるのです。
「商品を作れているから事業は止まっていない」とは言い切れないことが、この事例からもわかります。
侵入経路は不明。ただ、会社が認めた課題はある
ニップンは、具体的な侵入経路を公表していません。
そのため、「この機器の弱点が原因だった」「この方法で侵入された」と断定することはできません。
その後にニップンが行った調査では、システムの技術的な脆弱性への対応が十分ではなかったことが指摘されています。
脆弱性とは、攻撃者に悪用される可能性があるシステムやソフトの「弱点」のことです。
さらに、技術面だけではなく、セキュリティに関する社内ルールや体制にも課題があったと公表されました。
誰が指示を出し、誰が責任を持つのかが明確ではなかったほか、セキュリティに使う人材や予算の確保も十分ではなかったとしています。
ニップン自身、サイバー攻撃の危険性は認識していたものの、対策の強化が遅れていたと振り返っています。
ニップンへの攻撃はランサムウェアだった?
ニップンの事例は、ランサムウェア被害として紹介されることもあります。
ランサムウェアとは、データを勝手に暗号化するなどして使えなくし、元に戻すことと引き換えに金銭を要求するサイバー攻撃です。
ニップン自身は今回の攻撃を「ランサムウェア」とは公表しておらず、金銭を要求されたかどうかも明らかにしていません。
そのため、この記事ではニップンが公表している内容に合わせて「サイバー攻撃」と表現しています。
ニップンの事例から中小企業が学べる3つのこと
ニップンは、ウイルス対策ソフトや不正侵入を検知する仕組みなど、さまざまな対策を行っていました。
それでも大きな被害が発生したことを考えると、「何か対策を入れているから安心」と考えるだけでは十分ではありません。
この事例から、自社でも確認しておきたいポイントを3つ見てみましょう。
1. バックアップは「取る」だけで安心しない
データのバックアップは、サイバー攻撃への備えとしてとても重要です。
ただ、ニップンのようにバックアップまで同じ攻撃を受けてしまえば、せっかくの控えを復旧に使えなくなる可能性があります。
普段使っているサーバーとは切り離した場所にもバックアップを保管し、データを実際に戻せる状態になっているか定期的に確認しておきましょう。
「バックアップがあるか」だけでなく、「攻撃を受けたあとに使えるか」まで考えることが大切です。
2. システムの弱点を放置しない
ニップンが後に公表した報告書では、技術的な脆弱性への対応が十分ではなかったことが課題として挙げられています。
脆弱性は、ソフトの更新によって新たに対策できるものもあれば、設定ミスなどによって生まれるものもあります。
見た目には普通に動いているシステムでも、外部から攻撃できる弱点が隠れている可能性はあります。
特に、WebサイトやECサイトなどインターネットからアクセスできる仕組みは、弱点が残っていないか定期的に確認しておくことが大切です。
3. セキュリティを「誰かがやっているはず」にしない
IT担当者がいない会社では、サーバーやWebサイトの管理を外部の会社へ任せていることも多いでしょう。
外部の専門家に任せること自体は問題ありません。
大切なのは、「どこまで任せているのか」「セキュリティの確認は誰が行っているのか」を自社でも把握しておくことです。
万が一のときに誰へ連絡するのか、誰が対応を決めるのかも、あらかじめ確認しておきましょう。
自社のWebサイトにも「気づいていない弱点」がないか確認しよう
ニップンへの攻撃では侵入経路が公表されていないため、今回の被害とWebサイトの脆弱性を直接結びつけることはできません。
ですが、ニップン自身が後に「技術的な脆弱性への対応が十分ではなかった」と振り返っている点は、自社のセキュリティを考えるうえでも参考になります。
WebサイトやECサイトは普通に動いていても、外から攻撃できる弱点が残っていることがあります。
「うちのサイトは大丈夫だろうか」と気になった場合は、無料のセキュリティチェックで、まず現在の状態を確認してみましょう。
専門業者への依頼も検討している場合は、脆弱性診断の費用感も参考になります。
さらに詳しく調べたい場合は、AIでWebサイトの弱点を診断できる『セキュリティー診断さん』という方法もあります。
『セキュリティー診断さん』では、WebサイトやWebアプリ、ECサイト、外部からアクセスできるAPIを対象に、AIが専門家の視点でセキュリティ上の弱点をチェックします。
見つかった問題はわかりやすい解説付きのレポートで確認できるため、「専門用語ばかりでは何を直せばいいのかわからない」という場合にも使いやすいサービスです。
まとめ:自社の弱点を放置しないために、できることから確認しよう
ニップンの事例では、大部分のサーバーとバックアップが同時に暗号化され、決算まで長期間延期する影響が出ました。
バックアップは大切ですが、それだけでなく、システムの弱点を放置しないことや、万が一の際に会社として動ける準備も欠かせません。
自社のWebサイトやECサイトに不安があるなら、どこに弱点があるのかを確認することが対策の出発点になります。
専門知識がなくても利用しやすい『セキュリティー診断さん』なら、AIがWebサイトなどを診断し、見つかった弱点をわかりやすいレポートで確認できます。
大きな被害が起きてから慌てるのではなく、自社で確認できていない部分を今のうちに見直しておきましょう。
参考資料
株式会社ニップン「内部統制報告書の訂正報告書」(第197期)
株式会社ニップン「2022年3月期第1四半期連結決算発表の延期に関するお知らせ」
株式会社ニップン「2022年3月期第1四半期報告書の提出期限延長に関する承認申請書提出のお知らせ」
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。