SQLインジェクション診断とは?入力機能の確認から修正・再確認まで
自社サイトに、問い合わせフォームやサイト内検索、ログイン、注文画面はありませんか?
こうした入力機能の奥では、顧客情報や会員情報、注文情報などをデータベースで処理している場合があります。
画面が普段どおり動いていても、想定外の入力を安全に処理できるかは、見た目だけでは判断できません。
この記事では、SQLインジェクションの意味、確認したい入力機能、診断結果を修正と再確認へつなげる流れをご紹介します。
そもそもSQLインジェクションって何?
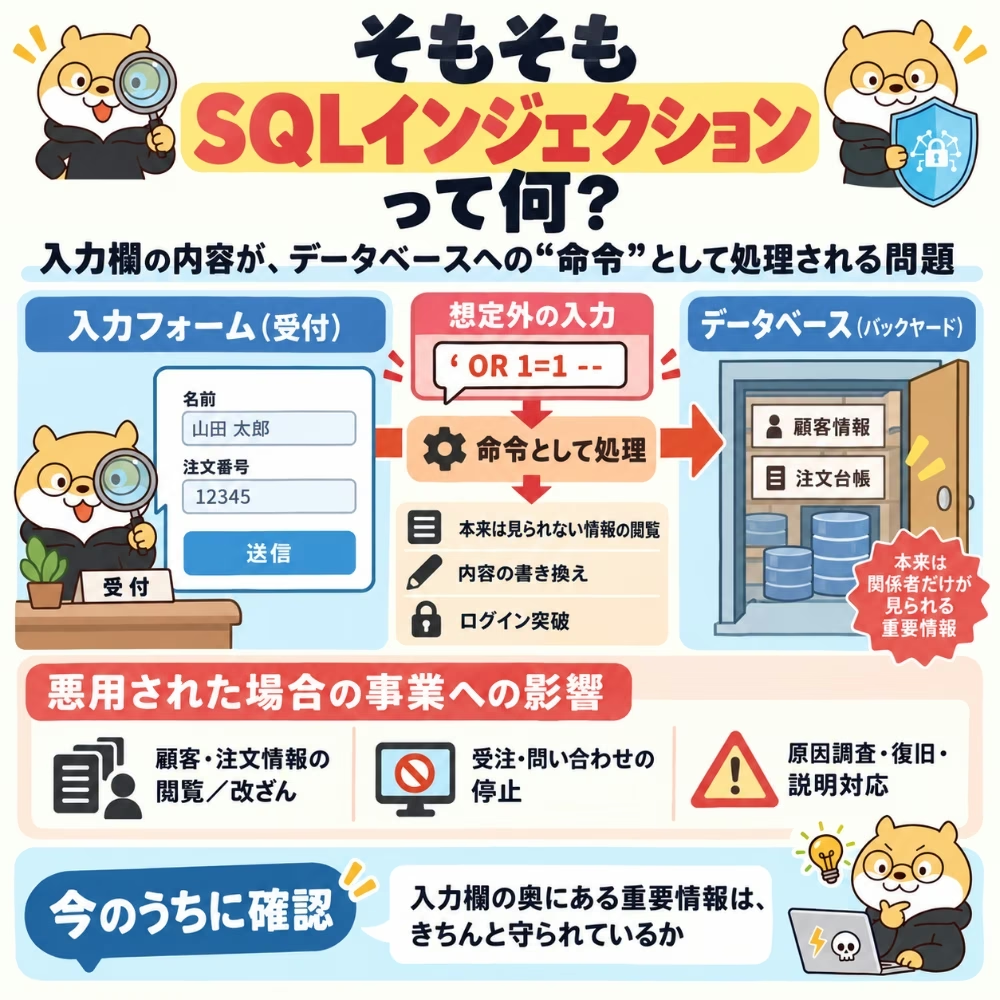
SQLインジェクションとは、入力欄に送られた内容を、データベースが誤って命令として処理してしまう問題です。
Webサイトをお店に例えると、入力フォームは受付、データベースは顧客名簿や注文台帳を保管するバックヤードに当たります。
受付に書かれた想定外の内容まで正しい依頼だと受け取ってしまうと、本来は見られない情報を閲覧されたり、内容を書き換えられたりする可能性があります。
難しい仕組みまで覚える必要はありません。
大切なのは、入力欄の奥に会社の重要な情報があるなら、その情報がきちんと守られているか確認することです。
悪用された場合の事業への影響
SQLインジェクションを悪用されると、顧客情報や注文情報を閲覧・変更されたり、ログインを突破されたりするおそれがあります。
不正に内容を書き換えられ、サイトが利用できなくなれば、受注や問い合わせ対応が止まってしまうかもしれません。
被害が起きれば、原因調査や復旧だけでなく、顧客や取引先への説明も必要になります。
「今のところ被害は出ていないから大丈夫」と考えるのではなく、問題が残っていないか事前に確かめておくことが大切です。
SQLインジェクションはどのようなサイトで確認が必要?
SQLインジェクションは、大企業だけが気をつければよい問題ではありません。
会社の規模よりも、利用者が入力した情報をデータベースと連動して処理する機能があるかどうかがポイントです。
例えば、次のような機能があるサイトは確認しておきましょう。
- サイト内検索
- ログインや会員登録
- 問い合わせフォーム
- 商品の注文や予約
- 社内外から使う管理機能
- 外部へ公開しているAPI
一見すると情報を保存していない検索欄でも、入力された言葉をもとにデータベースから情報を取り出している場合があります。
逆に、情報を表示するだけで入力機能がないページまで、すべて同じように危険というわけではありません。
「自社サイトのどこを調べればいいのかわからない」という場合は、制作会社や開発会社に、どの入力機能がデータベースと連動しているか聞いてみましょう。
その際、会員情報や問い合わせ内容、注文履歴など、それぞれの機能で扱っている情報も伝えておくと、特に重要なところから相談しやすくなります。
SQLインジェクションの不安は専門診断で確かめよう
検索や送信がいつもどおり使えていても、それだけで安全とは判断できません。
想定外の内容が入力されたときにも問題なく処理できるかどうかは、普段の画面を見るだけではわからないからです。
こうした見えない部分まで確かめるには、専門的な診断を受ける方法があります。
自己流で特殊な入力を試すと、サイトや保存されているデータに影響が出るおそれがあるため、自分たちで無理に試すのは避けましょう。
たとえば『セキュリティー診断さん』なら、専門知識がなくてもWebサイトのセキュリティ診断を申し込めます。
検索、ログイン、問い合わせ、注文など、自社サイトの入力機能も専門的に調べてもらえるサービスです。
診断後は、問題が見つかった画面や機能に加えて、危険度や想定される影響も確認できます。
その結果を制作会社や開発会社に共有すれば、自分で技術的な原因まで判断しなくても、具体的な修正を相談しやすくなるでしょう。
問題が見つかったら、修正までしっかり進めることが大切
診断で問題が見つかっても、「ここから何をすればいいのだろう」と難しく考える必要はありません。
まずはレポートを見ながら、対象の画面や機能、危険度、想定される影響を確認しましょう。
その後は、次の流れで対応を進めます。
- レポートで問題箇所と危険度を確認する
- 制作会社や開発会社へレポートを渡す
- 対象機能の修正内容と対応時期を相談する
- 修正後に同じ問題が解消されたか再確認する
『セキュリティー診断さん』の診断結果は、「どこに問題があり、何を直せばよいのか」を制作会社や開発会社へ伝える材料として使えます。
プログラムの修正は、サイトを制作・開発した会社や、現在の保守担当者へ相談しましょう。
誰に頼めばよいかわからない場合は、Webサイトの契約書や請求書を確認すると、管理を依頼している会社を見つけられることがあります。
修正が終わったら、指摘された問題がきちんと解消されているかも再確認しましょう。
診断で問題を見つけ、必要な修正を行い、最後にもう一度確かめるところまで進めればより安心です。

SQLインジェクションの不安は早めに確かめておこう
自社サイトに検索やログイン、問い合わせ、注文などの機能があるなら、見た目に問題がなくてもSQLインジェクションの危険が隠れていることがあります。
専門の診断で問題の有無を確かめ、必要な修正につなげることが大切です。
『セキュリティー診断さん』なら、専門知識がなくてもWebサイトの診断を依頼できるので、「どこに問題があるのかわからない」という段階でも利用しやすいです。
診断結果を制作会社や開発会社に共有し、修正後まで確認しておけば、より安心してサイトを使い続けられます。
大切な顧客情報や注文情報を守るためにも、被害が起きる前に自社サイトの安全性を確かめておきましょう。
関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


