SOX法・J-SOXの違いと自社との関係|Web診断を役立てる場面
親会社から内部統制の確認を求められ、SOX法やJ-SOXが自社にどう関係するのか分からず戸惑うこともあるでしょう。
関係の仕方は会社によって異なり、上場していない会社でも、親会社の確認に協力する場合があります。
この記事では、SOX法・J-SOXの違いと自社との関係、業務に使うWebシステムの確認に診断を役立てる方法をご紹介します。
米国SOX法と日本のJ-SOXを区別する
米国SOX法と日本のJ-SOXは、どちらも財務報告に関わる内部統制を扱いますが、対象企業や評価・監査の仕組みが異なります。
内部統制とは、会社の業務を適切に進めるためのルールや確認の仕組みです。
ここでは、売上などの財務情報を正しく報告するための仕組みが中心になります。
| 制度 | 主な対象 | 評価主体 | 監査主体 |
|---|---|---|---|
| 米国SOX法・SEC規則 | 米国の証券規制上の対象企業 | 経営者 | 適用要件に応じた独立監査人 |
| 日本のJ-SOX | 金融商品取引法上の対象となる上場会社等 | 経営者 | 財務諸表監査を行う監査人 |
自社への適用範囲や提出義務は、上場市場、企業区分、連結範囲などで変わります。
J-SOXの評価範囲は原則として連結ベース、つまり親会社と子会社などを含めて検討します。
そのため、子会社等が確認に関わる場合もありますが、中小企業が一律に内部統制報告書の提出義務を負うわけではありません。
親会社から依頼を受けた場合は、自社のどの業務を確認する必要があるか、親会社や会計・監査の担当者に確かめましょう。
受注・売上に使うWebシステムも確認対象になる?
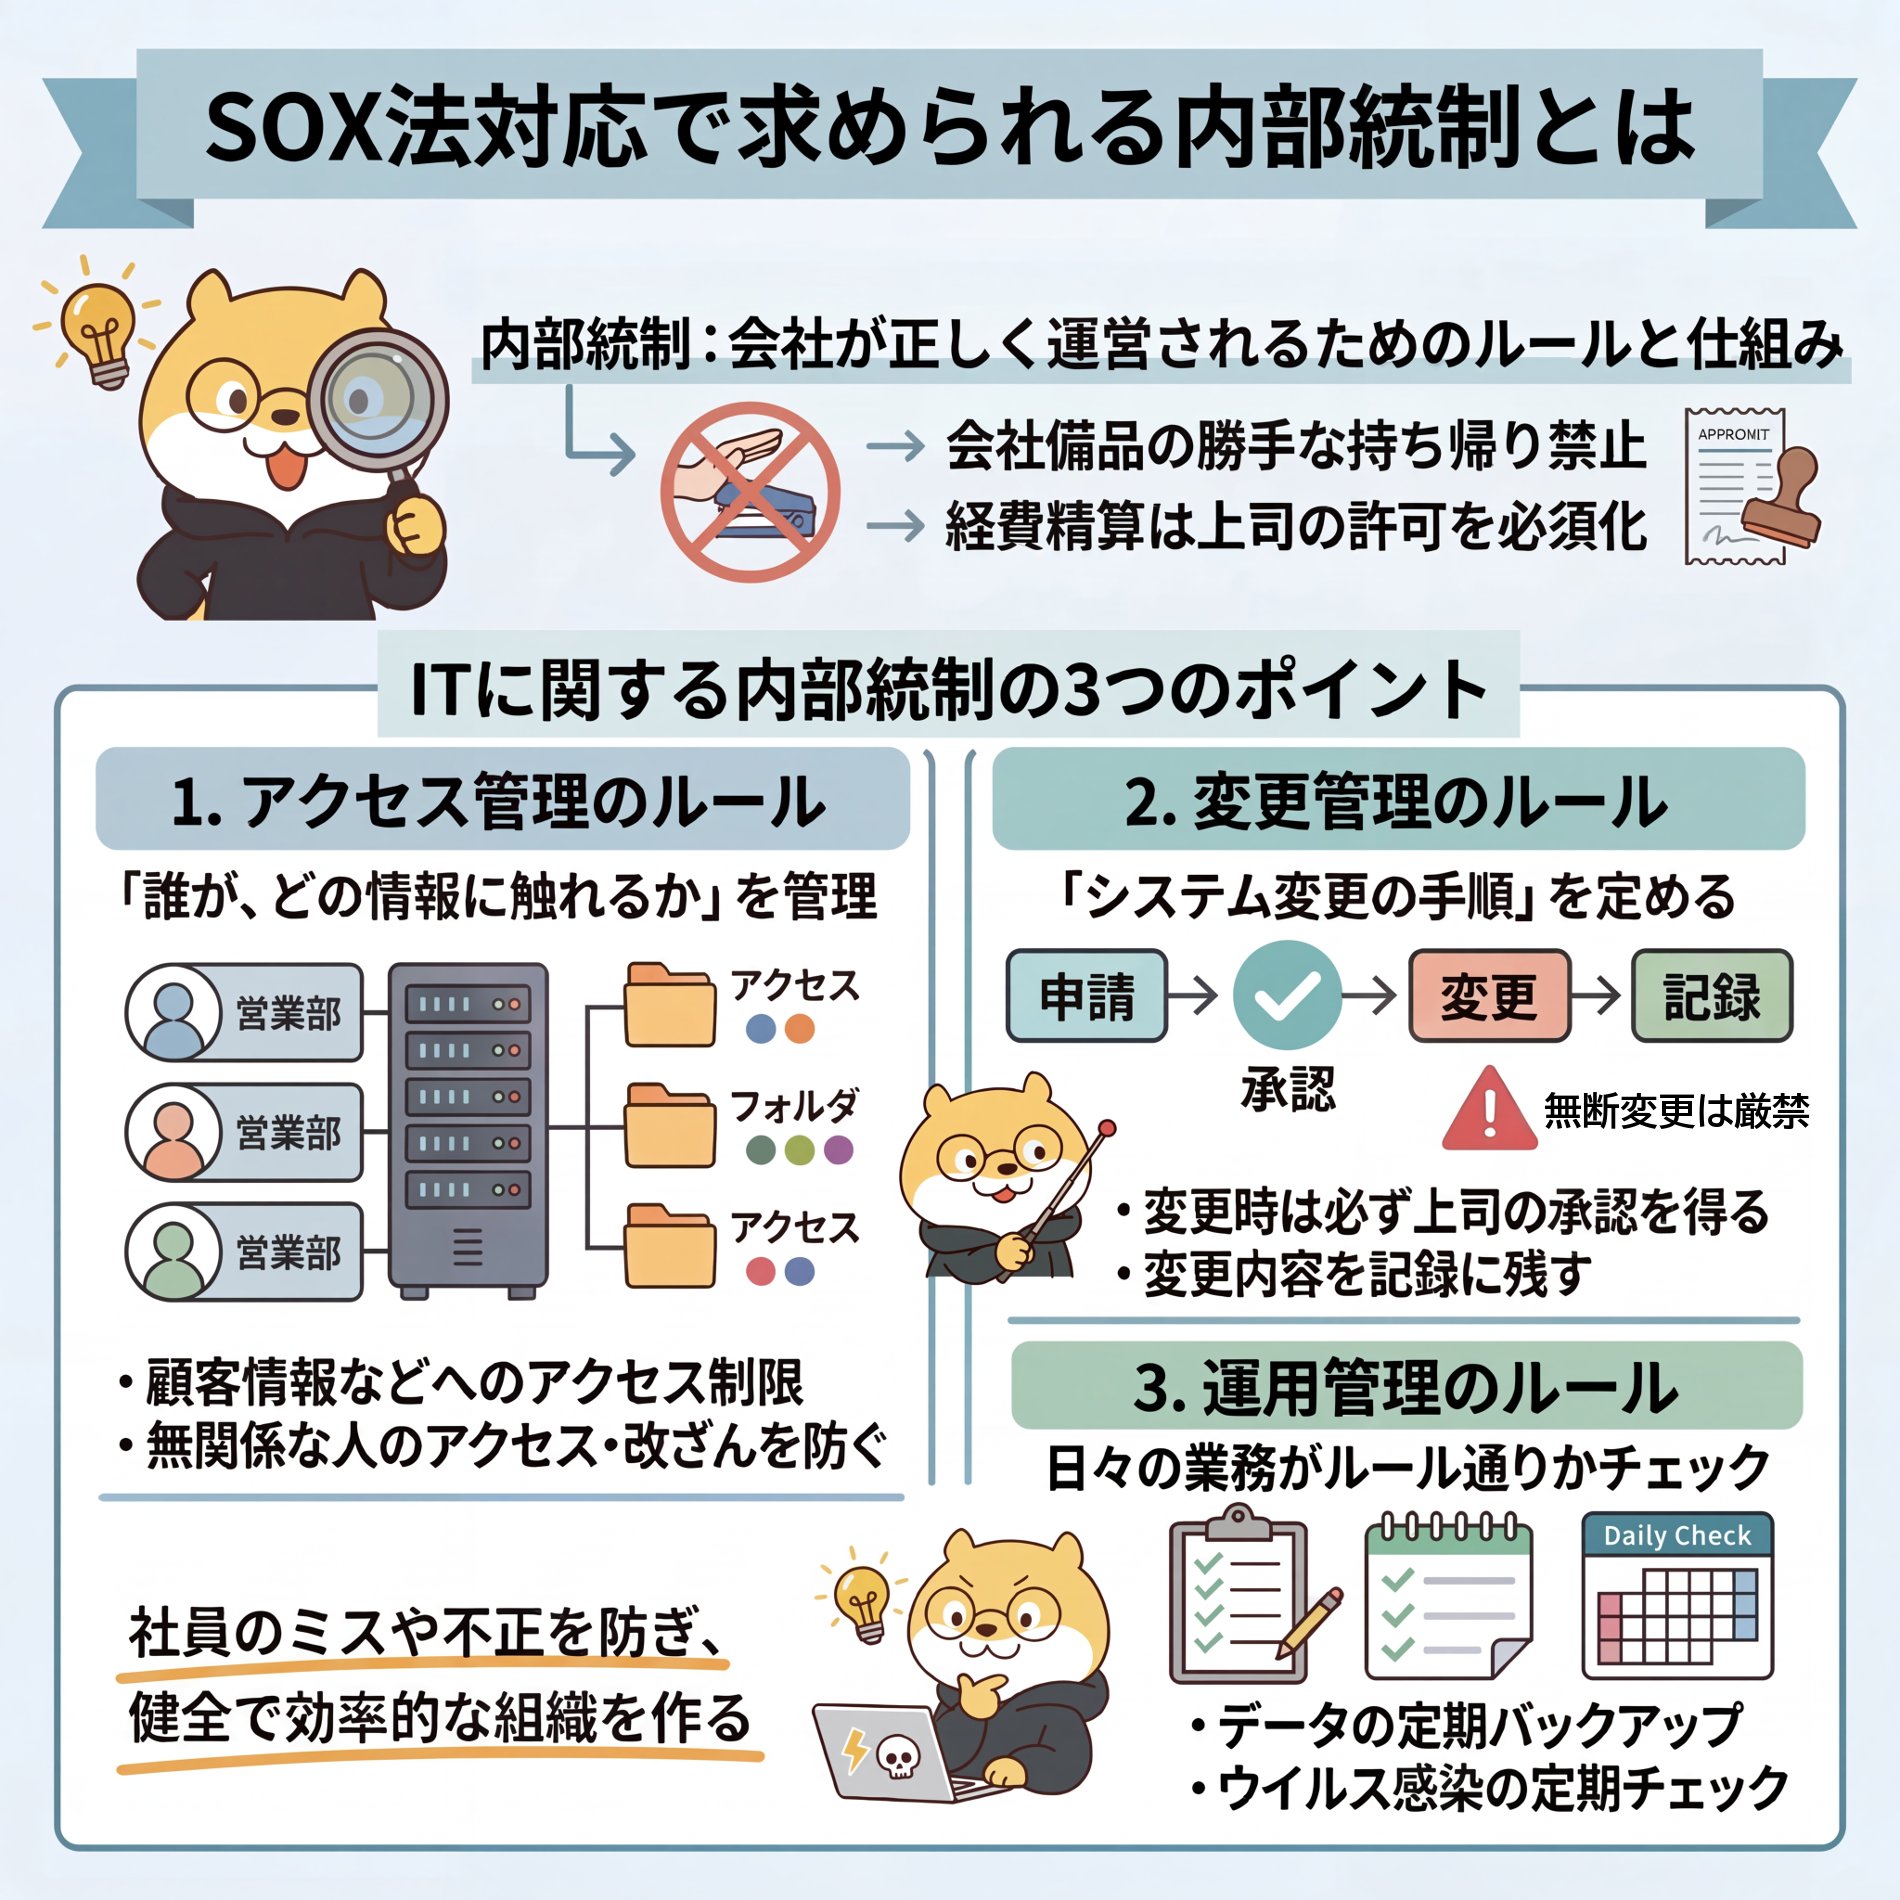
財務報告の正確性は、経理部門の決算作業だけでなく、取引が始まる時点から複数の統制をつなぐことで支えられます。
たとえば、Webサイトで注文を受け、その注文情報を売上管理に使っている会社を考えてみましょう。
注文情報が書き換えられたり、必要な記録が失われたりすると、受注業務や売上の記録に影響するおそれがあります。
こうした業務とのつながりがあるため、Webシステムも内部統制の確認対象になり得るのです。
ただし、すべてのWebサイトが常にJ-SOXの評価対象になるわけではありません。
自社で注文を受け付ける画面と、その情報を使う業務を担当者に確認し、親会社などに求められた範囲と照らし合わせてください。
社内の確認とWebの技術的な確認を分ける
確認を求められても、経営者が技術的な検証まで自分で行う必要はありません。
社内で決めるルールと、専門的な知識が必要なWebの弱点確認を分けると、相談先が分かりやすくなります。
| 確認すること | 具体例 | 主な相談先 |
|---|---|---|
| 社内のルールと担当 | 注文情報を変更する人・承認する人 | 業務責任者・管理担当者 |
| Webの技術的な弱点 | 注文情報が不正に見られたり変更されたりしないか | 診断サービス・技術担当者 |
制作会社に管理を任せていても、契約にセキュリティ診断が含まれているとは限りません。
まずは、どのような安全性の確認を実施しているか、制作会社に確かめてみてください。
Webシステムの弱点は、社内ルールや管理契約だけでは把握しにくいため、専門診断を活用する意味があります。
内部統制全体の進め方はセキュリティ診断で内部統制を強化する方法も参考にしてください。
診断を迅速に始めたい場合は、『セキュリティー診断さん』の対象範囲と利用方法を確認できます。
セキュリティ診断は統制評価の一資料として使う
Webアプリケーションのセキュリティ診断は、対象範囲の脆弱性を確認し、修正候補を整理するために活用できます。
脆弱性とは、不正なアクセスや情報の漏えいにつながるシステムの弱点のことです。
受注・売上に関わるWebサイトであれば、外部からアクセスできる注文受付機能や注文情報を扱う画面が、診断を検討する例になります。
実際に確認できる機能や画面はサービスによって異なるため、診断したい対象を伝えて対応範囲を確認しましょう。
『セキュリティー診断さん』では、許可されたWebサイトをAIで診断し、確認した弱点と対策案を報告します。
診断結果は、Webの弱点を把握し、社内の統制評価に役立てるための資料です。
SOX法・J-SOXへの対応には、業務上の承認や運用記録なども必要になるため、診断だけで制度対応が完了するわけではありません。
レポートをほかの記録と組み合わせ、監査で必要な資料は会計・監査の担当者と確認してください。
診断レポートを社内説明と制作会社への修正相談に使う
診断レポートを受け取ったら、問題点と対策案を社内関係者や制作会社に共有しましょう。
たとえば注文情報を扱う画面に弱点が見つかった場合は、どの業務に関わる画面なのかを添えると、修正の相談を進めやすくなります。
自分だけで技術的な対応を決めようとせず、制作会社に修正方法や対応時期を相談し、社内では連絡担当者を決めておくとよいでしょう。
診断で示された対策案を実際に反映する作業については、制作会社などと依頼内容を確認してください。
関係者への共有や法令対応の確認には、次の記事も参考にしてください。
- 業務への影響や修正の相談状況を伝えたいときは、セキュリティ診断結果を経営層へ報告する方法が参考になります。
- 法令対応を横断的に点検したいときは、セキュリティ診断で確認するコンプライアンスのチェック項目をご覧ください。
Webの弱点を把握して関係者と対策を相談したい場合は、『セキュリティー診断さん』の診断内容を確認してください。
自社に必要なWebシステムの確認から始めよう
米国SOX法と日本のJ-SOXは、対象企業と評価・監査の仕組みを区別して確認することが大切です。
自社との関係は親会社や会計・監査の担当者に確かめ、受注・売上に使うWebシステムの弱点は専門診断を役立てて把握しましょう。
すべてを自分で判断しようとせず、診断レポートを関係者と共有することで、必要な対策の相談を進められます。
Webアプリケーションの弱点確認には『セキュリティー診断さん』を活用し、社内ルールの確認や、承認・作業の記録と組み合わせてみてください。
診断を検討する際は、注文受付など確認したいWebシステムを整理し、サービスの対象範囲と利用方法を確かめてみましょう。
会社の未来を守り、社会からの信頼を勝ち取るために、まずは自分たちの「今」を知ることから始めてみませんか?

関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


