セッション管理の脆弱性とは?ログイン後のなりすましを防ぐために知っておきたいこと
自社サイトにマイページや会員専用ページがあると、「パスワードで守られているから大丈夫」と考えたくなりますよね。
しかし、セッション管理に問題があると、きちんとログインしている利用者でも、第三者になりすまされるおそれがあるのです。
パスワードで入口を守るだけでなく、ログインしたあとも本人だけが安全に利用できる状態になっているか、確認しておくことが大切です。
この記事では、ログイン後の安全性を支える仕組みと、診断を活用して見えにくい弱点を確認する方法をご紹介します。
セッション管理とはログインした本人だと見分け続ける仕組み
セッション管理とは、利用者がWebサイトにログインしてからログアウトするまで、「同じ本人が使っている」と見分け続ける仕組みです。
イメージとしては、遊園地のリストバンドやスポーツジムの会員カードに近いです。
入り口で本人確認を済ませたあとは、リストバンドや会員カードを見せることで、利用できる施設へ入れます。
Webサイトでも同じように、ブラウザに情報を保存するCookieや、ログイン済みであることを示すトークンなどを使って利用者を見分けています。
こうした情報が正しく管理されていれば、ページを移動するたびにログインし直す必要はありません。
しかし、管理方法に問題があると、第三者にログイン状態を悪用されるおそれがあります。
Google・LINEなどの外部ID連携を利用している場合は、OpenID Connectログインの設定確認手順も確認してみてください。
ログイン後に「誰がどの機能を利用できるのか」という認証・認可については、APIの認証・認可を確認するセキュリティ診断で詳しく解説しています。
セッション管理の脆弱性が危険な理由
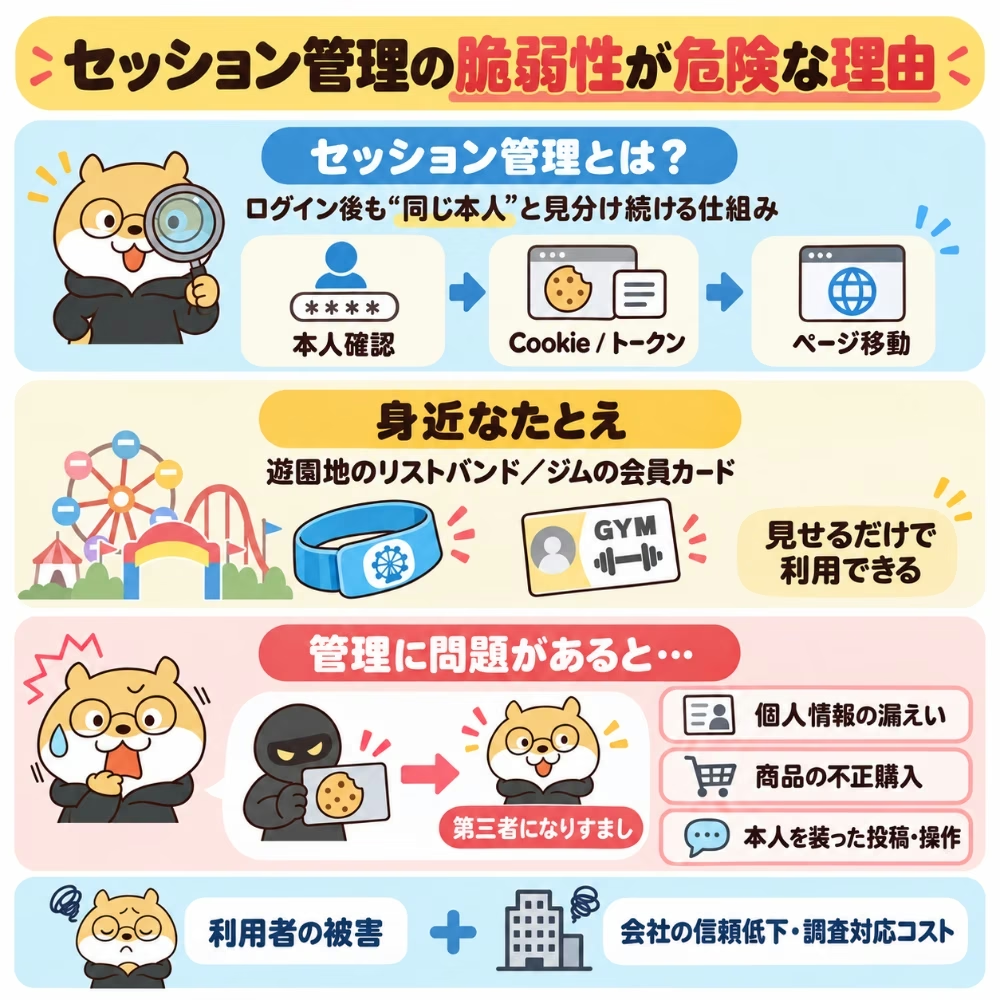
セッション管理の弱点を悪用されると、第三者になりすまされ、次のような被害につながるリスクがあります。
- 個人情報の漏洩:住所や電話番号など、ログイン後に表示される情報を第三者に見られる危険性
- 商品の不正購入:本人になりすまされ、商品を勝手に購入されてしまう恐れ
- 本人を装った投稿:利用者の名前で、意図しない投稿や操作を行われる可能性
こうした被害は、利用者だけの問題ではありません。
会社にとっても、お客様からの信頼を失う原因になりかねません。
さらに、問題が起きたあとの調査や対応には時間も費用もかかるため、経営への影響が大きくなることもあります。
ログイン・ログアウトできるだけでは安全と判断しにくい
ログインやログアウトが問題なくできていても、その裏側で利用者を見分ける情報が安全に扱われているかまでは、画面を見ただけではわかりません。
診断では、たとえば次のような点を確認します。
- ログイン状態を示す情報が、第三者に読み取られたり悪用されたりしないよう守られているか
- ログインしたときに、その人を見分ける情報が適切に切り替わるか
- ログアウトしたあとに、以前の情報が使えなくなるか
- 長時間操作していない場合に、ログイン状態が必要以上に残らないか
たとえば、画面上ではログアウトできていても、サイト側が以前の情報を受け付け続けていれば、なりすましにつながるおそれがあります。
こうした画面からは見えない弱点を確認するには、会員ページの仕組みも含めて診断しておくと安心です。
会員ページを含むWeb診断で見えにくい弱点を確認する
「自社サイトが安全なのか気になるけれど、専門的なところまではわからない」という方もいるでしょう。
そんなときは、自社だけで無理に調べ続けるのではなく、Webサイトの脆弱性診断を活用する方法があります。
『セキュリティー診断さん』は、中小企業向けのWebサイト脆弱性診断サービスです。
AIを活用して、自社では気づきにくいWebサイトの弱点をチェックできます。
診断結果も、「どこに問題があるのか」「どの程度危険なのか」を把握しやすいため、セキュリティに詳しい担当者がいない会社でも利用しやすいです。
ログイン後に利用する会員専用ページやマイページも診断対象にできるため、会員サイトやECサイトの安全性が気になるときにも活用できます。
依頼する際は、診断に使うテスト用ログインIDを用意し、確認してほしい会員ページを伝えましょう。
テスト用IDの準備で迷ったら、自社の担当者や制作会社に相談してみてください。
専門的な確認は、診断サービスに任せられます。
WebサイトやECサイトにログイン機能があるなら、「今まで問題が起きていないから大丈夫」と決める前に、一度安全性を確認しておくと安心です。
早めに確認しておけば、会社やお客様を守るための対策にもつなげやすくなります。
問題が見つかったら、制作会社へ修正を依頼する
脆弱性が見つかった場合は、診断後に提供されるレポートを自社の担当者やWeb制作会社などへ渡し、必要な修正を相談しましょう。
レポートをもとに相談すれば、自分たちで技術的な内容を細かく読み解かなくても、どこから対応するか、どのように直すかを一緒に決められます。
修正後は、指摘された問題が解消されたかをどのように確認するかも担当者と相談しておきましょう。
また、機能の追加やシステムの更新によって、これまでなかった弱点が生まれることもあります。
特にログイン機能や会員機能を変更したあとは、あらためて安全性をチェックしておくと安心です。
まとめ:ログイン後の安全性を確認しておこう
マイページや会員ページでは、パスワードだけでなく、ログインした本人として安全に使い続けられる仕組みも大切です。
見た目では問題なく動いていても、セッション管理の弱点は画面上から気づきにくいため、専門的な診断で確かめておくと安心です。
『セキュリティー診断さん』なら、会員ページを含めて、自社では気づきにくいWebサイトの弱点をチェックできます。
問題が見つかったら、診断結果を制作会社などに共有し、必要な修正を相談しましょう。
お客様と会社を守るためにも、「今まで問題がなかったから」とそのままにせず、一度サイトの安全性を確かめておきましょう。

関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


