フィッシング詐欺の手口と対策|送金・ログイン被害を防ぐ初動
取引先から「請求書の振込先を変更してほしい」と連絡が来たり、経営者名義で緊急送金を求められたりすると、すぐに対応すべきか迷いますよね。
クラウドサービスへの再ログインを求める連絡も、一見するといつもの業務連絡に見えるかもしれません。
こうした場面で大切なのは、担当者の勘だけに頼らないことです。
メールへの返信や記載された連絡先とは別の方法で、本当に正しい依頼なのか確認できる仕組みを会社で決めておきましょう。
今回は、フィッシング詐欺の主な手口と被害が起きたときの初動、事前に決めておきたい社内ルールをご紹介します。
フィッシング詐欺の3つの手口と見分けるポイント
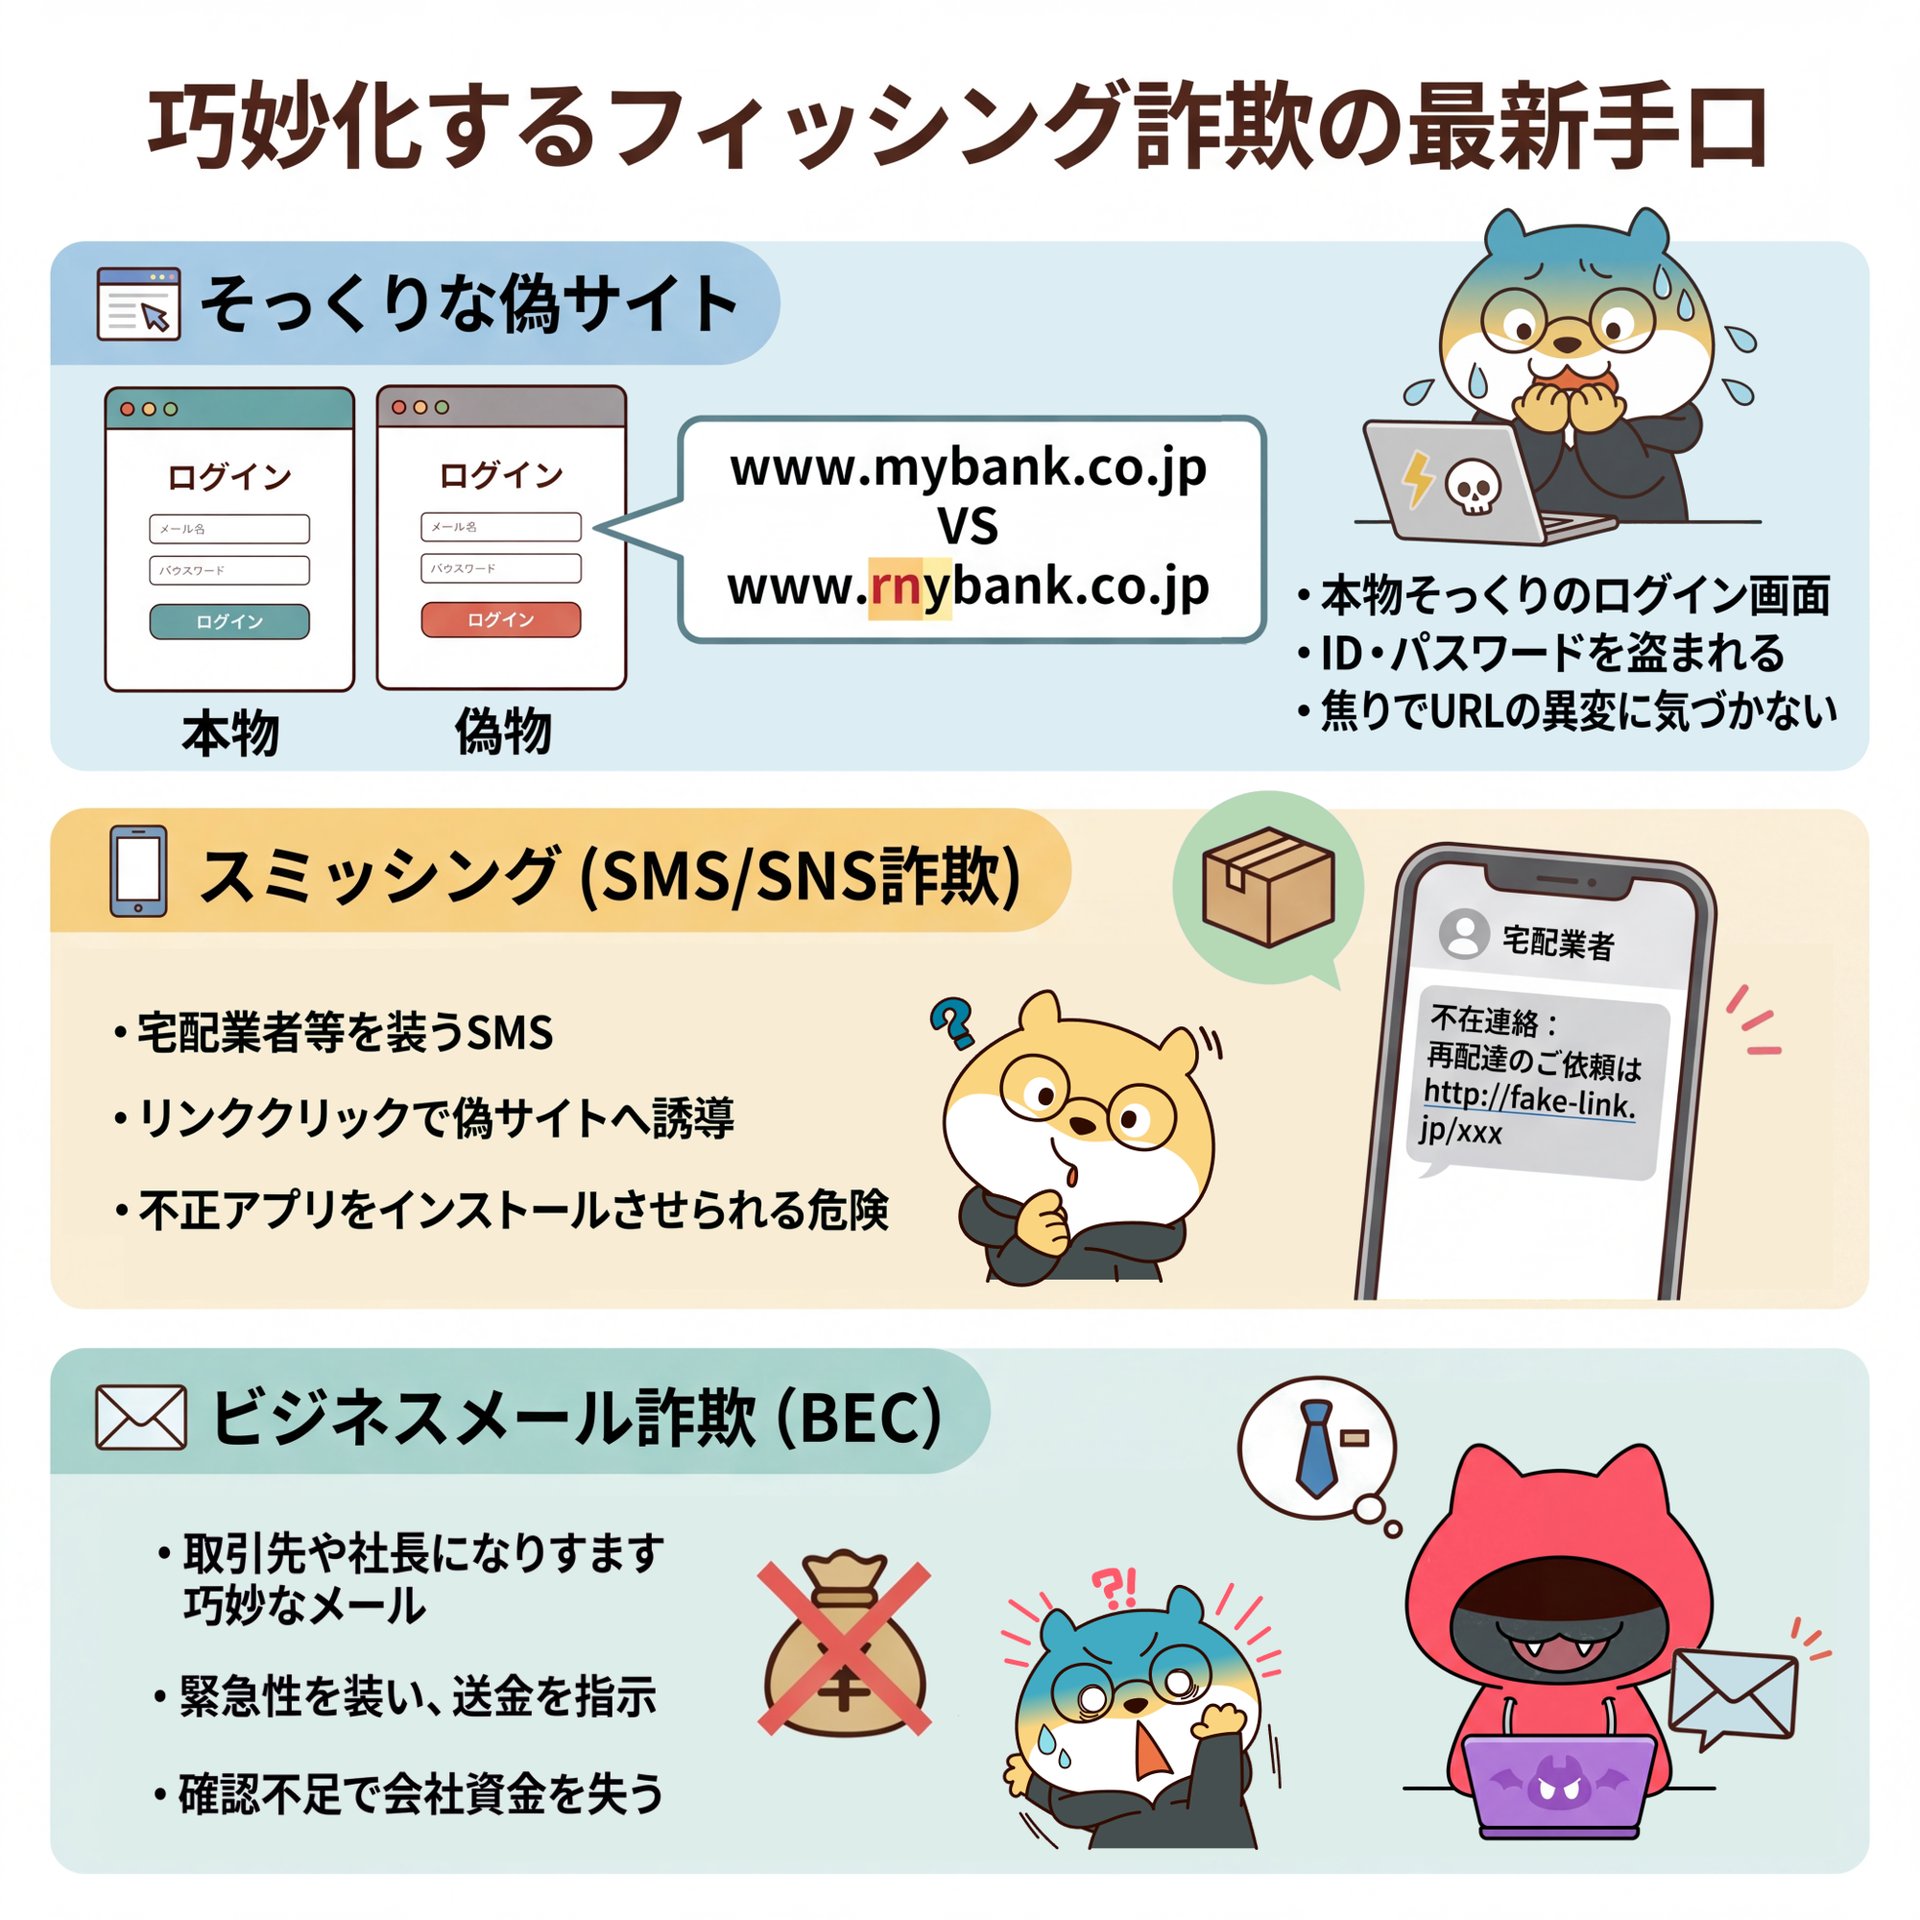
フィッシング詐欺とは、実在する組織や人物を装い、ログイン情報や会社の資金をだまし取る詐欺です。
URLの細かな違いを見抜こうとするより、まずはその連絡が「情報入力」「送金」「口座変更」のどれを求めているのか確認してみましょう。
1. 偽サイトへ誘導する
金融機関やクラウドサービスを装ったメールなどから、本物そっくりの偽サイトへ誘導し、IDやパスワードを入力させる手口です。
メール内のリンクだけで判断せず、普段使っている公式アプリや登録済みのブックマークから通知を確認しましょう。
偽サイトに情報を入力すると、メールやクラウドのアカウントを乗っ取られるおそれがあります。
特に、入力を急かす連絡が届いたときは、その画面で対応を続けず、公式の窓口から確認することが大切です。
2. SMSで偽サイトや電話へ誘導する
SMSを使って偽サイトや偽の問い合わせ先へ誘導する、「スミッシング」というフィッシング詐欺もあります。
「料金が未納になっている」「荷物を届けられなかった」などのメッセージを送り、URLを開かせたり、記載された番号へ電話をかけさせたりするのが代表的な手口です。
SMSに記載されたURLや電話番号は使わず、請求書や公式サイトに載っている連絡先から確認しましょう。
送信者名や電話番号が、本物らしく表示されることもあります。
見た目だけで信用せず、普段使っている窓口へ自分から連絡すると安心です。
3. 取引先や経営者になりすます
取引先や社内の経営者になりすまして、振込先の変更や緊急送金を求める手口にも注意が必要です。
こうした企業を狙った詐欺は、「ビジネスメール詐欺(BEC)」と呼ばれています。
本人かどうかを確かめるときは、届いたメールにそのまま返信するのではなく、登録済みの電話番号や社内申請など、普段使っている方法で確認しましょう。
正規のメールアカウントそのものが乗っ取られていると、いつもの相手とのやり取りの続きにしか見えないこともあります。
口座変更や緊急送金では「いつもの相手だから大丈夫」と考えず、あらかじめ決めた社内の承認手順を通すことが大切です。
フィッシング詐欺で想定される被害
フィッシング詐欺では、何をしてしまったかによって、会社に起きる被害も変わります。
| 起きたこと | 会社で考えられる被害 |
|---|---|
| ログイン情報を入力した | メールやクラウドが乗っ取られ、保存情報を見られる |
| 振込先を変更した | 会社の資金が偽口座へ送られ、回収が難しくなる |
| メールアカウントを乗っ取られた | 取引先へ偽メールが送られ、被害が社外へ広がる |
| 自社サイトを改ざんされた | 顧客が偽ページや不正サイトへ誘導される |
被害は、自社だけで終わるとは限りません。
自社の名前やWebサイトが詐欺に使われれば、顧客や取引先まで巻き込んでしまうおそれがあります。
経営者が事前に決める4つのルール
フィッシング詐欺を一人ひとりの注意だけで防ごうとすると、どうしても限界があります。
迷ったときにどう動くのかを、あらかじめ会社のルールとして決めておきましょう。
| 決めること | 会社のルール |
|---|---|
| 社内の通報先 | 不審な連絡を誰へ、どの方法で報告するか決める |
| 送金の確認と承認 | 振込先変更を確認する人と、承認する人を分ける |
| メール以外の確認方法 | 登録済みの電話番号や社内申請など、普段使う方法を決める |
| 停止を判断する担当者 | アカウントや送金を止める判断を誰がするか決める |
メールやクラウドサービスにはMFA(多要素認証)を設定しておくと、万が一パスワードが漏れた場合でも、アカウントを乗っ取られるリスクを減らせます。
ルールを決めたら、従業員にも通報先を共有し、送金担当者が確認の手順を省略しないようにしておきましょう。
責任者が不在のときに誰が代わるのかも決めておけば、急な依頼が来ても慌てず対応しやすくなります。
不審な連絡を見つけた従業員が迷わず報告できるよう、社員の行動を変えるセキュリティ文化の作り方もあわせて参考にしてみてください。
被害の状況に合わせて最初の対応を変える
不審な連絡に気づいたときは、その後の状況によって最初に行うことが変わります。
従業員がその場で難しい判断をするのではなく、まず操作を止め、決められた相手へ連絡できるようにしておきましょう。
| 状況 | 最初に行うこと |
|---|---|
| まだ操作していない | リンクや添付を開かず、不審な連絡を社内窓口へ報告する |
| 情報を入力した | それ以上操作せず、入力した情報と時刻をすぐ報告する |
| 送金した | 社内責任者と経理へ連絡し、金融機関への停止相談を始める |
| 端末に異常がある | 端末を使い続けず、情報システム担当へ状況を伝える |
報告を受けた担当者は、会社で決めた手順に沿って、アカウントや送金を止める必要があるか確認します。
従業員が自分で原因を調べようとして操作を続けると、かえって被害が広がることもあります。
まずは、わかる範囲で状況を伝え、その後の対応は社内責任者や担当者へ引き継ぎましょう。
セキュリティインシデントの対応手順では、通報後の調査や復旧、再発防止までの流れを確認できます。
自社サイトが詐欺の入口にならないか確認する
ここまでご紹介したメールやSMS、送金に関する対策は、社内ルールやメール環境を整えることで進められます。
もう一つ確認しておきたいのが、自社のWebサイトです。
Webサイト脆弱性診断では、公開しているサイトに、侵入や改ざん、偽ページの設置、不正転送などにつながる弱点がないかを確認します。
特に、次のような場合は専門家に確認を任せる方法があります。
- サイトの管理状況がわからない
- 身に覚えのないページや転送がある
- CMSやプラグインを長期間確認していない
- 制作会社が変わり、現在の管理担当が不明
- 顧客がログインや問い合わせに使う機能がある
『セキュリティー診断さん』では、自社サイトに、偽ページの設置や不正転送などに悪用される弱点がないか診断してくれます。
診断で修正が必要な箇所や優先順位がわかれば、制作会社や管理担当者にも具体的な対応を依頼しやすくなります。
診断方法の違いについては、Webアプリ脆弱性診断ツール比較も参考にしてみてください。
CMSの管理については、WordPress・Drupal脆弱性診断で詳しく確認できます。
フィッシング詐欺に備えて、社内ルールとサイトの安全を見直そう
フィッシング詐欺は、本物そっくりのメールやSMSも多く、見た目だけで見抜くのは簡単ではありません。
だからこそ、送金や口座変更の確認方法、怪しい連絡が来たときの報告先を、会社のルールとして決めておくことが大切です。
あわせて、自社サイトに不正転送や偽ページ設置につながる弱点がないか、『セキュリティー診断さん』で確認しておくと安心です。
社内の備えとWebサイトの確認をセットで進め、会社や取引先をフィッシング詐欺から守りましょう。

関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


