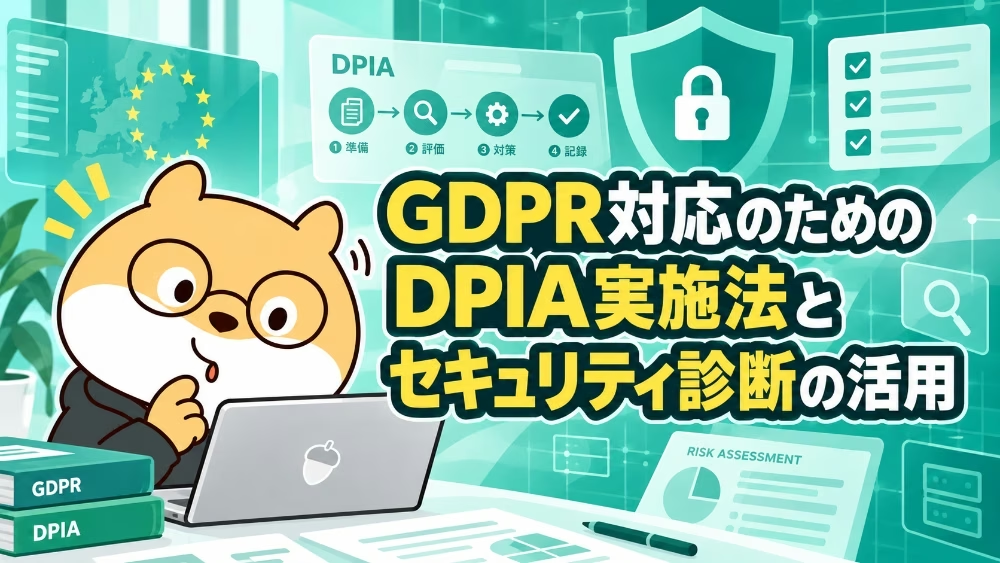
GDPR対応のためのDPIA実施法とセキュリティ診断の活用
個人データを使う新しい仕組みを始めるとき、「このまま始めて大丈夫だろうか」と不安になりますよね。
あとから問題が見つかれば、対応に手間や費用がかかってしまうこともあります。
そこで、始める前に確認しておきたいのが「DPIA」です。
DPIAでは、新しい個人データの利用によって本人にどのような影響があるのか、どんな対策が必要なのかを確認し、会社としての判断を記録します。
この記事では、DPIAで確認しておきたい内容と、個人データをWeb経由で扱う場合にセキュリティ診断をどう活用できるのかをご紹介します。
DPIAとは?始める前に確認すること
DPIAは、個人データの新しい使い方によって、本人の権利や自由に大きな影響が出ないかを事前に確認するものです。
見るべきなのは、単に「危険があるかどうか」だけではありません。
会社として、主に次のような点を確認します。
- 何のために個人データを使うのか
- 本人にどのような不利益が起こり得るのか
- その危険をどのように減らすのか
- 誰が内容を確認し、開始を承認したのか
こうした内容と承認結果を記録しておけば、なぜその利用方法を選び、どのような対策が必要だと判断したのかを後から説明できます。
まずはDPIAが必要かを確認する
すべての個人データ利用で、DPIAが必要になるわけではありません。
GDPRでは、個人データの処理によって本人の権利や自由に高いリスクが生じる可能性がある場合、処理を始める前にDPIAを行うことが求められます。
たとえば、次のようなケースです。
- 自動処理によって、契約や採用など本人に重要な影響を与える判断を行う
- 健康情報などの要配慮データを大規模に処理する
- 駅や商業施設など、一般の人が利用する場所を大規模に監視する
当てはまりそうな場合は、個人データを使う目的や対象者、データの種類、規模、利用する技術などを確認してみましょう。
自社だけでは判断しにくいときは、個人情報保護やGDPRに詳しい専門家と一緒に確認すると安心です。
DPIAで押さえておきたい4つのポイント
DPIAが必要だとわかったら、会社として判断するために必要な内容を4つに分けて見ていきましょう。
1. 何のために使い、どこへデータが渡るのか
まず確認したいのは、個人データを何のために使うのかです。
あわせて、対象者、収集するデータ、取得元、保存先、共有先、保存期間も確認します。
本当に必要なデータだけになっているか、集める範囲や保存期間を減らせないかも見ておきましょう。
委託先や外部サービスを利用する場合は、データがどこまで渡るのかも把握しておくことが大切です。
2. 本人にどのような影響があるのか
考えておきたいのは、情報漏洩や不正利用だけではありません。
誤った判断や差別、過度な監視など、本人にどのような不利益が起こり得るのかも確認します。
さらに、誰がデータを扱えるのか、本人へ利用目的をきちんと説明できるのか、異議や問い合わせがあったときに対応できるのかも見ておきましょう。
影響の大きさと起こりやすさを見ながら、どこから優先して対策するかを決めます。
3. どんな対策をしておくか
危険が見つかったら、それに合わせて必要な対策を考えます。
たとえば、アクセスできる人を制限する、必要なデータだけを扱う、保存期間を短くする、通信や保存データを保護するといった方法があります。
システム上の対策だけでなく、本人への説明や委託先の管理、問題が起きたときの連絡体制も確認しておきましょう。
どのシステムを誰が担当し、いつ確認するかまで決めておくと、実際の対策も進めやすくなります。
4. 対策後も残る危険をどう判断するか
対策をしても、すべての危険がなくなるとは限りません。
そこで、対策後にどのような危険が残るのかを確認し、その状態で個人データの利用を始めてよいかを判断します。
利用目的、本人への影響、対策、残る危険、関係者の意見、承認結果は、ひとつの記録として残しておきましょう。
扱うデータやシステム、委託先などを大きく変更した場合は、以前の判断が今も適切かを改めて確認します。
確認した危険に対してどのようなセキュリティ対策を行うか考える際は、GDPR対応で個人情報保護を強化するセキュリティ診断も参考にしてみてください。
Webの安全性を確認するにはセキュリティ診断も役立つ
DPIAでは、個人データを安全に扱うために、どのような対策が必要かも確認します。
その中で、WebサイトやWebアプリなどを通じて個人データを扱う場合に役立つのが、Webサイトの脆弱性診断です。
脆弱性診断では、インターネット上に公開しているWebサイトやWebアプリ、ECサイト、APIなどに、攻撃者から悪用される弱点がないかを調べます。
DPIAで考えるセキュリティ対策のうち、Web上の安全性を確かめるためのひとつの方法として活用できるということです。
もちろん、DPIAとWebサイトの脆弱性診断は同じものではありません。
DPIAでは、利用目的や本人への説明、法的な判断、社内での対応、委託先の管理なども含めて、個人データの扱い全体を確認します。
脆弱性診断は、その中でもWeb上の技術的な安全性を確認するために役立ちます。
Webで個人データを扱っているなら診断を検討しよう
たとえば、次のようなWeb上の機能で個人データを扱っている場合は、外部から悪用できる弱点がないかも確認しておきましょう。
- 会員登録やログイン機能
- 問い合わせフォームや採用応募フォーム
- 氏名、住所、購入履歴などを扱うECサイト
- 顧客が利用するWebアプリ
- 個人データを送受信する外部公開API
こうした機能が問題なく動いていても、安全かどうかまで見た目で判断することはできません。
知らないうちに弱点が残っている可能性もあるため、専門的な診断で確認しておくと安心です。
たとえば『セキュリティー診断さん』なら、診断対象として指定した公開システムに、悪用される可能性のある弱点がないかを診断できます。
AIを活用してWebサイトの弱点を詳しくチェックしてくれるため、専門的な知識がなくてもセキュリティ対策の第一歩を踏み出しやすいサービスです。
見積もりは不要で、Webサイトから申し込みと所有者確認を済ませれば、手間をかけずに診断を始められます。
診断結果をDPIAの判断や記録にも活用する
セキュリティ診断を受けたら、その結果はDPIAの技術面を確認する材料としても活用できます。
診断レポートをもとに、社内の担当者や制作会社と次のような点を確認してみましょう。
- どの公開システムやURLを診断したか
- どのような弱点が見つかったか
- 何を優先して修正するか
- 修正後に問題が解消したかを再確認したか
弱点がある場所や優先度がわかれば、専門的な修正方法まで自分たちで考え込む必要はありません。
診断結果を制作会社や担当者へ共有して、「どこから直すべきか」「どのように対応するか」を相談できます。
『セキュリティー診断さん』の診断結果も、公開システムについて何を確認し、どのような対策をしたのかを記録する際に役立ちます。
サービスやシステムを大きく変更したときは、DPIAの内容を見直すとともに、変更したWeb上の機能に新たな弱点がないかも改めて確認しましょう。
まとめ:個人データを安心して扱うために、DPIAと診断を活用しよう
新しい仕組みで個人データを扱うなら、始める前に「どんな影響があり、どんな対策が必要か」を確認しておくことが大切です。
DPIAを行うことで、会社として何を確認し、なぜその判断をしたのかも記録として残せます。
WebサイトやWebアプリで個人データを扱う場合は、運用面だけでなく、外部から狙われる弱点がないかにも目を向けましょう。
技術面に不安があるなら、AIで公開システムの弱点を診断できる『セキュリティー診断さん』を、安全性を確かめる方法の一つとして活用してみてください。
大切な個人データを守るためにも、新しい仕組みを始める前に、必要な確認と対策を進めておきましょう。

関連記事
同じテーマを深掘りしやすい記事を優先して表示しています。


